
Son güncelleme: 14.09.2026
Yüksek riskli Olaylar için ayrıca 72 saatlik bir bildirim yükümlülüğü bulunmaktadır. Bu hükümlerin uygulanma koşulları farklıdır. Bunları tüm siber ihlaller için geçerli tek bir bildirim süresi olarak ele almak, hatalı bildirim kararlarına yol açabilir.
Risk, uyum, teknoloji ve operasyon ekipleri için pratik soru oldukça nettir: Kuruluş, olay henüz devam ederken etkilenen hizmeti tanımlayabilir, sonuçları değerlendirebilir ve bir bildirim için onay verebilir mi?
Düzenleme 14 Eylül 2026 itibarıyla yürürlüktedir. 20. Madde, yayımından bir ay sonra yürürlüğe girmesini öngörmekte olup, Kural Kitabı yürürlük tarihini açıkça belirtmektedir.
Bu düzenleme; operasyonel risk, dayanıklılık, yönetişim, teknoloji, olay yönetimi, süreklilik ve üçüncü taraf bağımlılıkları genelinde asgari gereklilikleri belirler. 19. Madde, 2018 tarihli Operasyonel Risk Yönetmeliği'ni ve 163/2018 sayılı Genelge kapsamındaki Operasyonel Risk Standartları'nı yürürlükten kaldırmaktadır.
Bu nedenle, eski bir politikanın bildirim bölümünü güncellemek işin sadece bir parçasıdır. Kuruluşların ayrıca zamanında bildirim yapılmasını mümkün kılacak hizmet haritalarına, karar yetkilerine ve kurtarma düzenlemelerine ihtiyacı vardır.
Kapsam, tüzel kişiliğe sahip tüm BAE Merkez Bankası (CBUAE) Lisanslı Finansal Kuruluşlarını içerir. Tanım; bankaları, sigortacıları, reasürörleri ve İslami finans kuruluşları dahil olmak üzere diğer lisanslı finansal kuruluşları kapsar. Ayrıca, yurt dışında veya finansal serbest bölgelerde kurulmuş kuruluşların ilgili BAE şubelerini ve iştiraklerini de içine alır.
Kapsam, kuruluşun lisansına ve yasal yapısına bağlıdır. Bir işletme, sadece kendisini fintech olarak tanımladığı veya bir BAE bankasına yazılım sağladığı için bu düzenleme kapsamına girmez. Benzer şekilde, yalnızca finansal serbest bölge yetkilendirmesi, CBUAE kapsamının kanıtı olarak değerlendirilmemelidir.
Buna rağmen teknoloji sağlayıcıları, finansal kuruluş müşterilerinin destekleyici hizmetlerin dayanıklılığını yönetmek zorunda olmaları nedeniyle daha sıkı sözleşmesel beklentilerle karşılaşabilirler.
Kritik Operasyonlar; kesintiye uğraması durumunda kuruluşun faaliyetlerinin devamlılığını, finansal sistemdeki rolünü veya müşterilerini etkileyecek faaliyetleri, hizmetleri, süreçleri ve destekleyici varlıkları kapsar. Kritiklik düzeyi kuruluşun koşullarına bağlıdır ve CBUAE belirli operasyonları kritik olarak tanımlayabilir.
3. Madde, kuruluşların asgari olarak şunları dikkate almasını gerektirir:
Pratik bir değerlendirme, sunulan hizmet ve bu hizmetin kesintiye uğramasının sonuçlarıyla başlar. Yalnızca bir sunucu envanteri, çalışmayan bir uygulamanın müşterilerin fon almasını engelleyip engellemediğini veya kurumun mali durumunu belirleyemez hale gelip gelmediğini açıklayamaz.
Kritik Bilgi Varlıkları; gizliliği, bütünlüğü veya erişilebilirliği Kritik Operasyonlar ya da kişisel verilerin korunması dahil olmak üzere yasal ve düzenleyici uyumluluk için esas olan veri varlıklarıdır.
Düzenleme, Olayı; Kritik Operasyonları veya Kritik Bilgi Varlıklarını olumsuz etkileyen ya da etkileyebilecek bir durum olarak tanımlar.
Bunun pratik sonucu, hizmet sürekliliği ve veri güvenliği ihlallerinin ayrı ayrı kontrol edilmesi gerektiğidir. Müşteriye dönük bir uygulama çevrimiçi kalmaya devam ederken, arka plandaki bilgiler ifşa edilebilir veya değiştirilebilir. Tersine, kişisel veri hırsızlığı olmadan da ciddi bir kesinti yaşanabilir.
Ne çalışan bir web sitesi ne de doğrulanmış bir veri sızıntısının olmaması, değerlendirmeyi sonlandırmak için yeterli değildir.
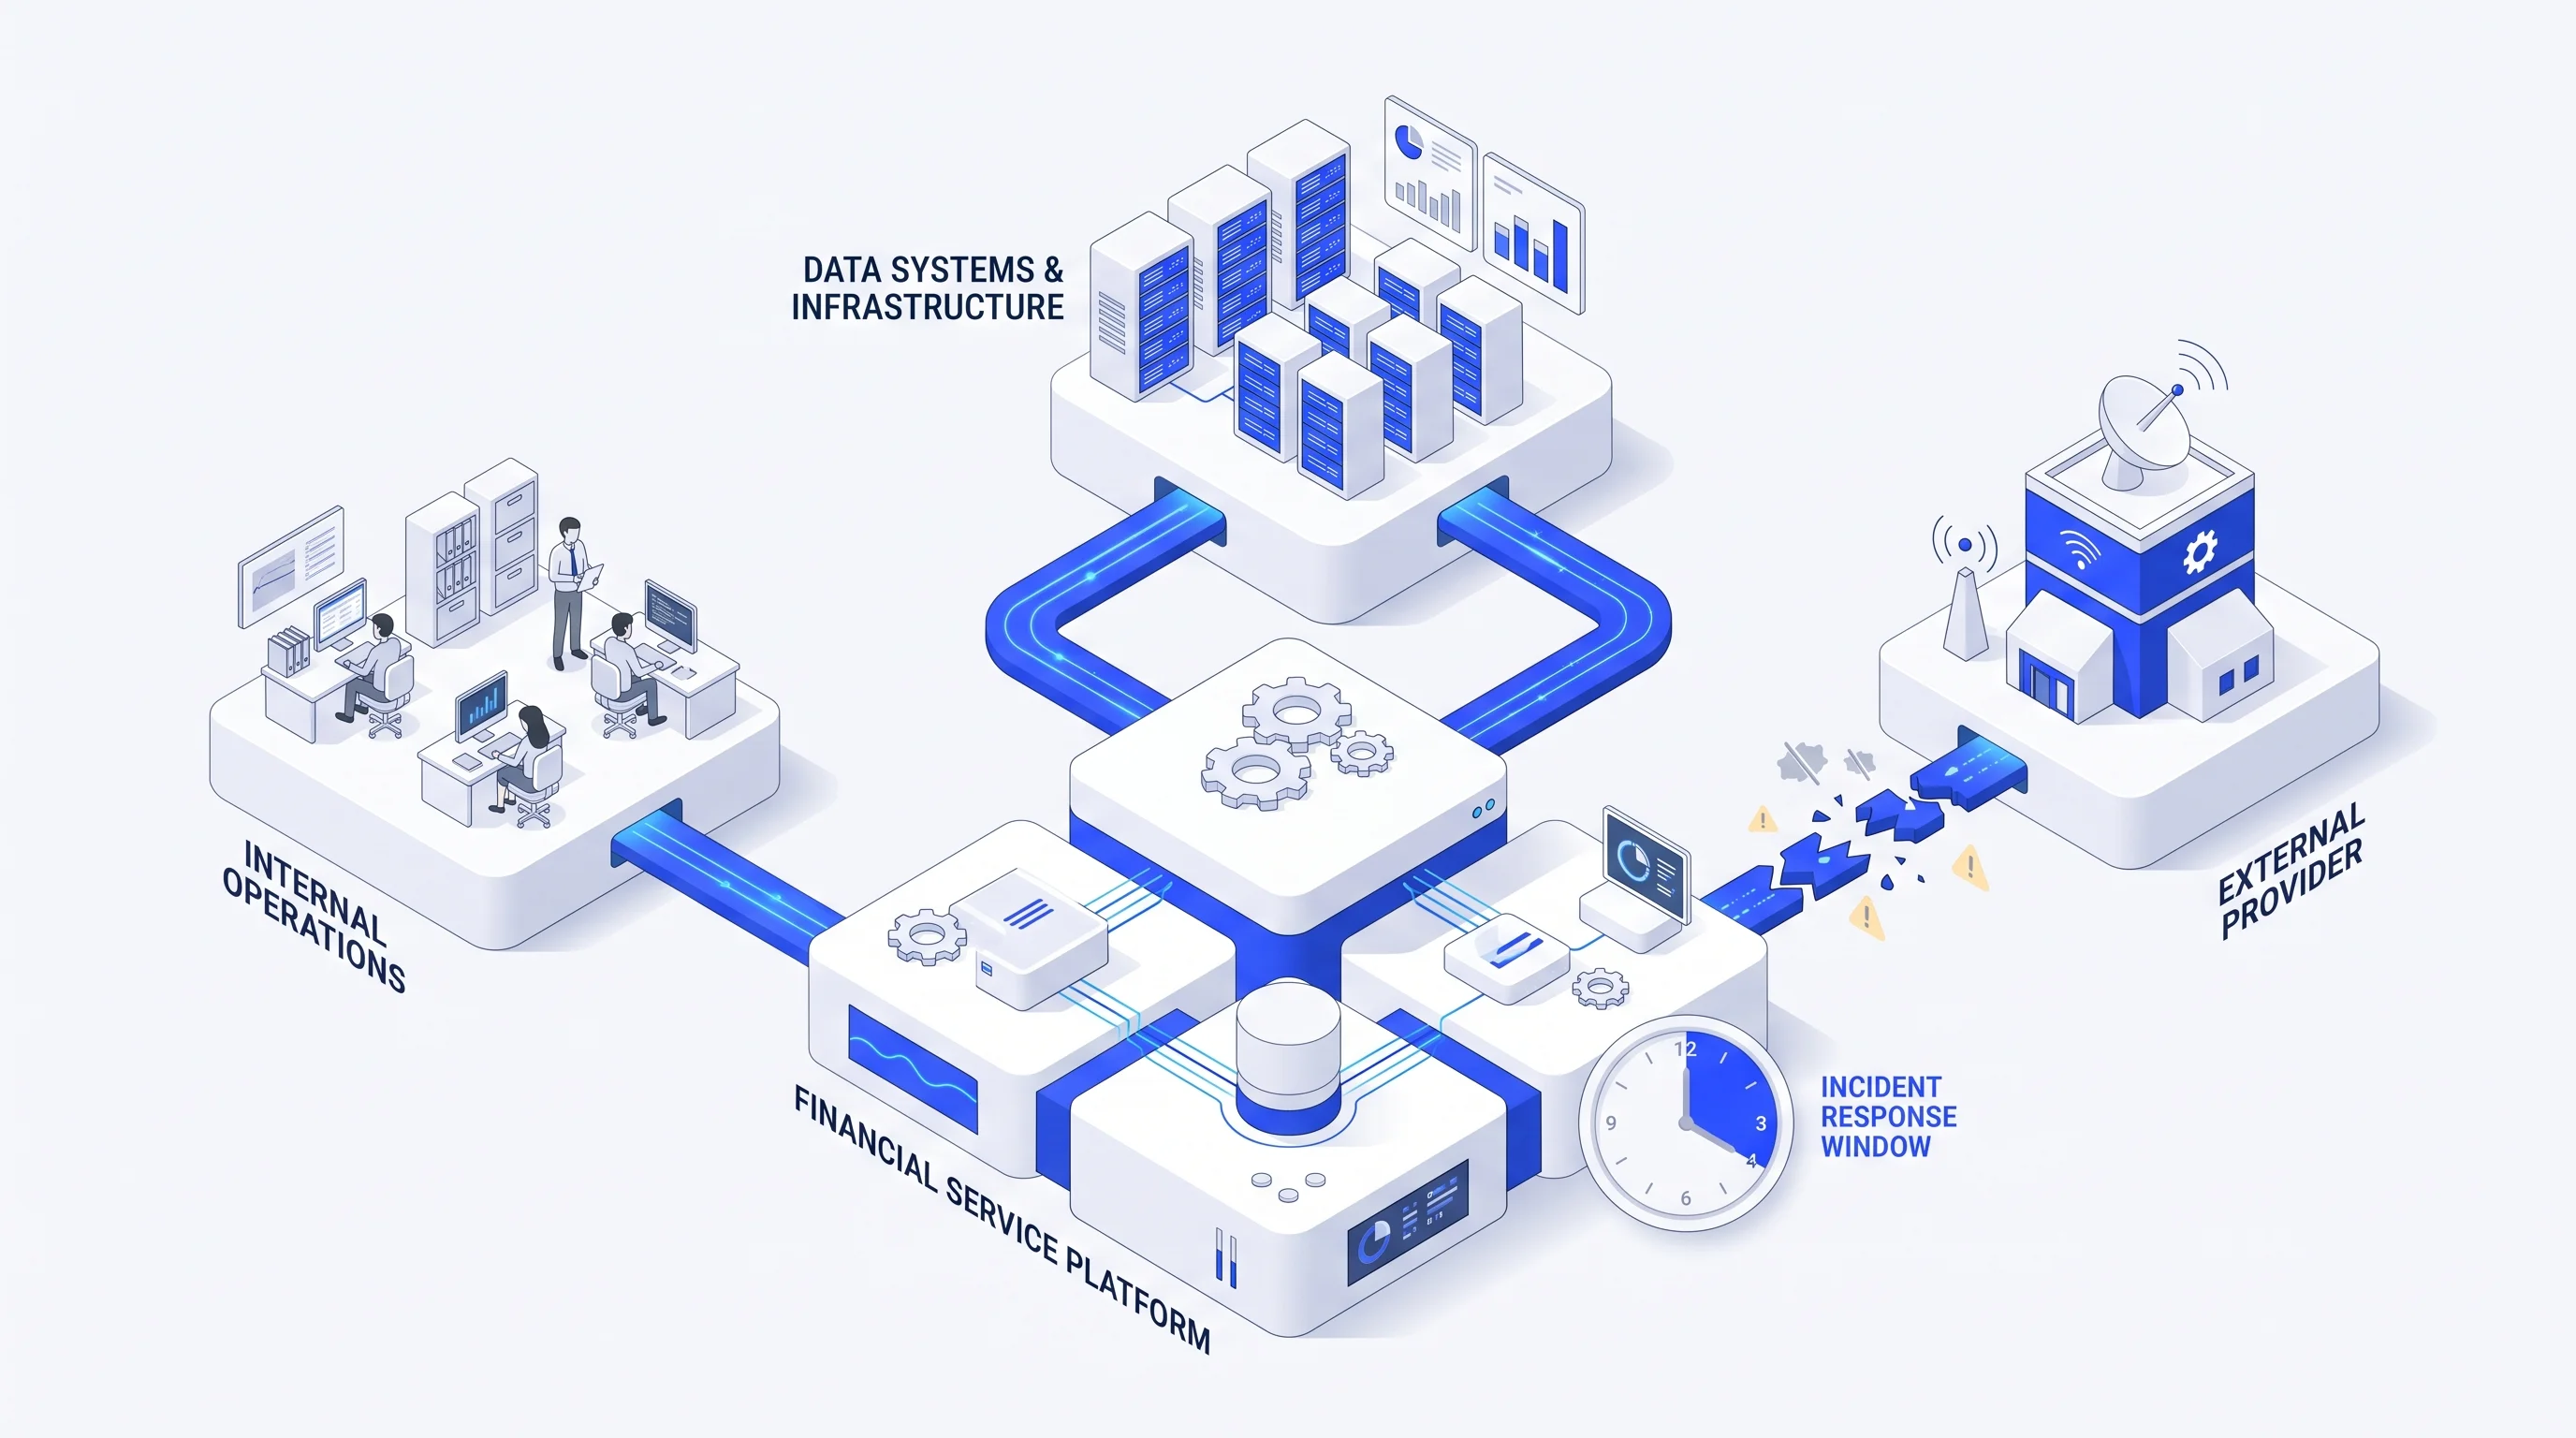
Madde 3.4, her bir Kritik Operasyon için insanları, teknolojiyi, süreçleri, verileri, tesisleri ve grup içi kuruluşlar dahil olmak üzere üçüncü taraf sağlayıcıları kapsayan bir harita gerektirir. Harita, ilgili bağlantıları ve bağımlılıkları göstermeli ve değişiklik yönetimi süreçleriyle güncel tutulmalıdır.
Bir ödeme hizmeti için faydalı bir harita; müşteri yolculuğunu kimlik doğrulama, işlemlerin yürütülmesi, mali kayıtlar, ağ erişimi, operasyonel personel ve harici işleme hizmetleri ile ilişkilendirmelidir. Ayrıca, bağımlı olunan bir kaynak devre dışı kaldığında iş üzerindeki etkiyi kimin açıklayabileceğini de tanımlamalıdır.
Bu haritayı pratik sorular sormak için kullanın: Alternatif bir kanal iş yükünü taşıyabilir mi? Mali kayıtlar güvenilir mi? Kurtarma süreci, az önce devre dışı kalan sağlayıcıya veya kullanılamaz hâle gelen erişim bilgilerine mi bağlı?
Madde 15.2, Kritik Operasyonların sürekliliği veya bütünlüğü üzerinde önemli fiili veya potansiyel etkileri olan operasyonel olayları ele alır. Örnekleri arasında süreklilik veya felaket kurtarma planlarının fiilen veya muhtemelen devreye girmesi ile müşteriler, operasyonlar, kârlılık veya sermaye üzerindeki önemli fiili veya muhtemel etkiler yer alır.
Madde 15.3, Yönetim Kurulu tarafından onaylanan politikalarda belirlenen sınıflandırma kriterlerine sahip yüksek riskli Olaylarla ilgilidir.
Bizim yorumumuza göre, her iki hüküm de aynı siber olay için geçerli olabilir. Bunlar birbirini dışlayan kategoriler olarak ifade edilmemiştir. Yüksek risk sınıflandırması, bağımsız olarak uygulanabilir dört saatlik bildirim zorunluluğunu ortadan kaldırmaz.
Bir işlem platformunu etkileyen varsayımsal bir fidye yazılımı olayını düşünün. Kurum, operasyonel bildirim yükümlülüğünün doğup doğmadığını ve yüksek risk kriterlerini eş zamanlı olarak değerlendirmelidir. Hizmet kesintisi olmaksızın önemli müşteri kayıtlarının tehlikeye girdiği şüphesi durumunda bile, değerlendirme yine de veriyle ilgili riski ve ayrı kişisel veri koruma veya tüketiciyi koruma yükümlülüklerini dikkate almalıdır.
24 saatlik rapor, gelişmekte olan durumun bir özetidir. Raporu doğrulanmış gerçekler, mevcut eylemler ve net bir şekilde belirtilmiş belirsizlikler çerçevesinde hazırlayın. Sadece bir alanı doldurmak için bir kurtarma tahmini uydurmayın; geçerli raporlama talimatlarına tabi olarak, neyin bilindiğini ve neyin hala doğrulanması gerektiğini açıklayın. Planlama yaparken, ilk bildirimin yeni bir 24 saatlik süreci başlattığını varsaymayın.
Madde 15.1 ayrıca, belirli risk yönetimi konuları için hızlı bildirim yükümlülüğü getirmektedir. Bu nedenle ekipler, yalnızca saat cinsinden belirtilen bildirim sürelerini dikkate alan bir süreç oluşturmaktan kaçınmalıdır.
İfadeler dikkatle ele alınmalıdır:
Operasyonel bir önlem olarak; gerçekleşme, ilk tespit, ilk haberdar olma, etki değerlendirmesi ve üst mercilere iletim (eskalasyon) için ayrı zaman damgaları tutun. Raporlama değerlendirmesini derhal başlatın; bir komite toplandığında veya bir tedarikçi incelemesini tamamladığında süreyi sıfırlamayın.
Geçerli zamanlama yorumunu, mevcut denetim talimatları ve gerektiğinde yetkili BAE hukuk danışmanları aracılığıyla teyit edin. Madde 18, yönetmeliğin yorumlanması için CBUAE'nin Düzenleyici Geliştirme Departmanını referans olarak belirler. Bir olay geç fark edilirse, tespitin yeni bir bildirim süresi başlattığını varsaymak yerine, durumu yetkili üst mercilere iletin ve kronolojiyi belgeleyin.
Madde 15, evrensel bir gönderim portalı, olay e-posta adresi veya öngörülen bir form belirtmemektedir. Bu makale için incelenen kamuya açık kaynaklarda, C 1/2026 kapsamında tüm kuruluşlar için geçerli bir bildirim kanalı veya şablonu tespit edilememiştir.
Kurumlar; onaylı bildirim kanalı, zorunlu alanlar, bildirim yapmaya yetkili kişiler, yedek erişim ve mesai saatleri dışındaki düzenlemeler dahil olmak üzere güncel denetim raporlama talimatlarını edinmeli ve muhafaza etmelidir. Madde 15.6, CBUAE'ye bildirim gerekliliklerini bir duyuruyla değiştirme yetkisi verir ve münferit bir olay için ek gereklilikler uygulanabilir.
Birden fazla hükmün geçerli olduğu durumlarda, tek bir gönderimin bunları karşılayıp karşılamadığını ve ne tür ek bilgi veya takip gerektiğini teyit edin. Daha önceki bir raporun tüm raporlama yükümlülüklerini otomatik olarak kapattığını varsaymayın.
Madde 8.10, geçerli BAE BİT, siber güvenlik ve bilgi güvenliği düzenlemelerine uyumu zorunlu kılar. Madde 9 ayrıca, gerektiğinde diğer makamlarla iletişime geçilmesini öngörür.
Tüzel kişilik, lisans, etkilenen bilgiler ve ilgili ülke veya hukuk düzeni bazında bir yükümlülükler kaydı oluşturun. Aşağıdaki örnekler, tek bir standart bildirim süresinin neden yetersiz olduğunu göstermektedir.
Tüketici verileri. Uygulanabilir olduğu durumlarda, Tüketiciyi Koruma Standartları, önemli kişisel veri ihlallerinin BAE Merkez Bankası'na (CBUAE) derhal bildirilmesini gerektirir. Ayrıca, belirli risk durumlarında etkilenen tüketicilerle gecikmeksizin iletişime geçilmesini şart koşar. Derhal bildirim yükümlülüğünün olduğu durumlarda dört saatlik süre, bir bekleme süresine dönüşmemelidir.
Kart sistemleri. Perakende Ödeme Hizmetleri ve Kart Sistemleri Yönetmeliği, kart sistemleri için ayrı bir veri ihlali hükmü içerir: makul olmayan bir gecikme olmaksızın ve farkına varıldıktan sonra en geç 72 saat içinde bildirim. Bu açık "farkına varma" ifadesi, C 1/2026'nın farklı bir şekilde kaleme alınmış 15.3 maddesine taşınmamalıdır.
Federal kişisel veri hukuku. 45/2021 sayılı Federal Kanun Hükmünde Kararname'nin 2. maddesi, korunması ve işlenmesi mevzuatla düzenlenen kişisel bankacılık ve kredi bilgilerini kapsam dışında tutar. Bu, bir finansal kuruluşun elindeki her veri setinin kapsam dışında olduğunu varsaymak için sağlam bir temel değildir. Federal yasanın uygulandığı durumlarda, 9. madde ihlal bildirimini haberdar olma anıyla ilişkilendirir ve süre ile prosedürler için uygulama yönetmeliklerine atıfta bulunur; yasanın kendisi evrensel bir 72 saatlik son tarih belirlemez.
Siber güvenlik ve sınır ötesi yükümlülükler. Geçerli ulusal, emirlik düzeyindeki, lisansa özel ve yurt dışı gereklilikleri ayrı ayrı kontrol edin. Bir finansal denetim otoritesine yapılan bildirimin, farklı bir makamın gerekliliklerini veya sözleşmeye dayalı müşteri bildirim yükümlülüğünü yerine getirdiği varsayılmamalıdır.
Madde 9; etki ve beklenen kurtarma süresi gibi faktörleri içeren önceden tanımlanmış ciddiyet kriterlerinin yanı sıra atanmış sorumluluklar, iletişim planları ve bir olay kaydı tutulmasını gerektirir.
Yüksek risk politikasına ilişkin olarak, kamuya açık düzenleme evrensel bir sayısal puanlama modeli öngörmez. Kuruluşların, personelin kendi hizmetlerine ve maruz kaldıkları risklere tutarlı bir şekilde uygulayabileceği kriterlere ihtiyacı vardır.
Pratik bir politika şunları değerlendirebilir:
Bunlar CBUAE tarafından yayınlanmış eşikler değil, önerilen tasarım faktörleridir. Gerekçeyi, örnekleri, üst mercilere iletim kurallarını ve kanıtlar değiştikçe bir olayın nasıl yeniden değerlendirildiğini belgeleyin. Madde 15.2 testini bağımsız olarak görünür tutun.
Yönetim Kurulu, çerçeveye ilişkin nihai sorumluluğu elinde tutar. Madde 4, BİT ve siber güvenlik risk yönetiminin Yönetim Kurulu tarafından denetlenmesini gerektirir. Madde 5.4, risk iştahı, tolerans ve ilgili limitlerin fiili veya beklenen ihlallerinin yalnızca bir komiteye değil, doğrudan Yönetim Kuruluna zamanında raporlanmasını şart koşar.
Pratik bir uygulama tercihi olarak, raporlama rollerini ve vekillerini önceden yetkilendirin. Konunun Yönetim Kuruluna iletilmesi ve düzenleyici otoriteye bildirim, bir sonraki planlı toplantıyı beklemeden paralel olarak ilerleyebilmelidir.
Madde 8; entegre bir BİT ve siber güvenlik risk çerçevesi, izleme ve test etme, koruma ve kurtarma yetenekleri ile eski veya desteklenmeyen sistemlerin yönetimini gerektirir. Yönetim Kurulu ve üst yönetim, maruz kalınan riskler, olaylar ve tespit edilen zayıflıklar hakkında bilgi almalıdır.
Uygulama için izleme uyarılarını hizmet haritasına bağlayın. Müdahale ekipleri, arızalı bir cihaz ile kesintiye uğramış bir müşteri hizmetini ve kullanılamayan bir veritabanı ile doğruluğuna artık güvenilemeyen kayıtları birbirinden ayırt edebilmelidir.
Madde 8.9 ayrıca, dış kaynak kullanımı dahil olmak üzere Ana Kayıt Sisteminin sürekli olarak güncel tutulmasını ve BAE'de saklanmasını gerektirir. Yabancı finans kuruluşu şubeleri, CBUAE onayına tabi olmak kaydıyla, bu gerekliliği güncel bir BAE kopyası aracılığıyla karşılayabilir.
Bu özel gerekliliği mevcut mimariye göre gözden geçirin. Bu, her türlü yurt dışı işleme düzenlemesine yönelik sınırsız bir yasak olarak yorumlanmamalıdır.
Madde 11, Kritik Operasyonlar haritasıyla bağlantılı, açık devreye alma koşulları, kurtarma süresi hedefleri ve kurtarma noktası hedefleri olan süreklilik ve felaket kurtarma planlarını gerektirir. Planlar ve prosedürler, Kritik Operasyonlar için yılda en az bir kez, uygun durumlarda ilgili sağlayıcıların katılımıyla test edilmelidir. Sonuçlar Yönetim Kuruluna ve üst yönetime ulaştırılmalıdır.
Pratik açıdan, kurtarma süresi hedefi bir operasyonun ne kadar hızlı geri yüklenmesi gerektiğiyle, kurtarma noktası hedefi ise verilerin zaman içinde hangi noktaya geri döndürülebilmesi gerektiğiyle ilgilidir.
Veri tutarlılığı ve işlem mutabakatı dahil olmak üzere hizmetin geri yüklenmesini test edin. Yalnızca altyapının başarıyla yeniden başlatılması, müşterilerin hizmeti güvenli bir şekilde kullanabileceğini kanıtlamayabilir.
Olağan olay yöneticisinin müsait olmadığı, normal iletişim kanallarının çalışmadığı ve kurtarma ortamının etkilenen bir bağımlılığı paylaştığı bir prova gerçekleştirin. Operasyonların normale döndüğüne kimin karar verebileceğini ve bu kararı destekleyen kanıtları kayıt altına alın.
Madde 13; üçüncü taraf risk değerlendirmesi, durum tespiti, uygun sözleşmesel haklar ve sürekli izleme gerektirir. Kesintiye uğraması Kritik Operasyonları önemli ölçüde etkileyebilecek bir faaliyetin dışarıdan hizmet alımı yoluyla yürütülmesi için CBUAE'den önceden itiraz bulunmadığına ilişkin uygun görüş (non-objection) alınması gerekir. İlgili alt yüklenicilik düzenlemeleri de hukuken uygulanabilir koruyucu hükümler içermelidir.
Olay hazırlığı için sözleşmelerin hızlı harekete geçmeyi gerçekten mümkün kılıp kılmadığını gözden geçirin. Pratik bir madde; erken uyarıları, ulaşılabilir bir olay irtibat kişisini, kanıtların korunmasını, güncellemeleri, müşteri üzerindeki etki bilgisini ve düzenleyici bildirim süreçlerinde iş birliğini ele almalıdır. Tedarikçiden beklenen yanıt sürelerini, kuruma değerlendirme ve bildirim için yeterli zaman bırakacak kadar kısa belirleyin; yönetmelik, tedarikçiden müşteriye bildirim için evrensel bir süre öngörmez.
Yurt dışı bir konum, bir bağımlılığı BAE değerlendirmesinden çıkarmaz. Madde 3.4, grup içi kuruluşları haritalamaya açıkça dahil eder. Operasyonel yaklaşımımız, bir grup olayının BAE kurumunun etkilenen operasyonları ve bilgi varlıkları açısından değerlendirilmesi gerektiği yönündedir. Bu, birbiriyle ilgisi olmayan her yurt dışı olayın otomatik olarak raporlanabilir olduğu anlamına gelmez.
Grup ekiplerinden etkilenen BAE hizmetlerini erkenden belirlemelerini isteyin. Küresel bir önem derecesi etiketi veya merkez ofis duyurusu, yerel raporlama sorusuna yanıt vermeyebilir.
Madde 13.11, Kritik Operasyonlar için önemli olan düzenlemeler için uygulanabilir acil durum ve çıkış planları gerektirir. İkame değerlendirmeleri, hizmetin kurum içine alınması da dahil olmak üzere zamanında bir değişimin maliyetli, riskli veya imkansız olduğu durumları tanımlamalıdır.
Faydalı bir çıkış tatbikatı için veri dışa aktarımını, alternatif sağlayıcı kapasitesini, yapılandırma ve dokümantasyona erişimi, geçiş süresini, yasal kısıtlamaları ve transfer sonrası mutabakatı test edin. Sağlayıcıyı değiştirmenin aylar süreceği durumlarda, bu bağımlılığı dürüstçe kaydedin ve bu süre zarfında hizmetin nasıl devam edeceğini belirleyin.
Aşağıdakiler resmi bir raporlama şablonu değil, önerilen bir uygulama sırasıdır.
Etkilenen tüzel kişiliği, olay sorumlusunu, bilinen zaman damgalarını, ilgili hizmetleri ve bilgileri, mevcut kanıtları, raporlama değerlendirmelerini ve çözülmemiş soruları kaydedin. Güncellemeleri tek bir olay tanımlayıcısı altında tutun.
Teknik ekipler araştırma yaparken, geçerli CBUAE hükümlerini ve diğer bildirim yükümlülüklerini değerlendirmek için uyum ve operasyonel risk sorumlularını atayın. Her yükümlülük için uygulanma koşulunu, sürenin başlangıç esasını, bildirimin yapılacağı makamı ve gönderim durumunu ayrı ayrı kaydedin.
Dahili bir çalışma şablonu; kurumu ve irtibat kişisini, ne olduğunu, etkilenen Kritik Operasyonları, bilinen müşteri etkisini, olayın yayılmasını sınırlama veya kurtarma adımlarını ve mevcut belirsizlikleri içermelidir. Düzenleyici kurum tarafından sağlanan bir format varsa bunu koruyun.
Yeni doğrulanmış bilgiler, değişen tahminler ve düzeltici eylemler için ayrı bir güncelleme bölümü kullanın. Kronolojinin net kalması için önceki sürümleri saklayın.
Bildirimi hazırlayan, kontrol eden ve gönderen kişiyi, her rol için vekilleriyle birlikte belirleyin. Yetkili personelin bir kesinti sırasında gönderim kanalına erişebildiğinden emin olun. Gönderim kanıtlarını ve onaylarını kaydedin.
Bir sağlayıcının kesintiyi doğruladığı ancak henüz nedenini veya tam kapsamını açıklayamadığı bir masa başı tatbikatı kullanın. Ekibin potansiyel etkiyi değerlendirip değerlendiremediğini, belirsizlikleri yetkili üst mercilere iletip iletemediğini ve varsayımları gerçekmiş gibi sunmadan faydalı bir ilk rapor hazırlayıp hazırlayamadığını kontrol edin.
Normal operasyonları doğrulamak için gereken kanıtlar üzerinde mutabık kalın: hizmet performansı, kayıt bütünlüğü, bekleyen işlemler ve kalan kısıtlamalar. Müteakip raporlama gerekliliklerini ve iyileştirme süreçlerini teknik kapanıştan ayrı olarak takip edin.
Bir olaydan sonra, hedeflenen süreç ile gerçekleşeni karşılaştırın. İlgili iş sürecinin sorumlusu ulaşılabilir miydi? Tedarikçi bilgileri yeterince hızlı ulaştı mı? Tahminler net bir şekilde etiketlendi mi? Düzeltici faaliyetler için sorumlular atayın ve tamamlanma tarihleri belirleyin.
Pratik zorluk, kurtarma çalışmaları devam ederken bir olayı açıklayabilmektir. Bu; doğru hizmet haritalarına, kullanılabilir kriterlere, net bir yetki yapısına ve sağlayıcılardan gelen zamanında bilgilere bağlıdır.
Bir Kritik Operasyon ile başlayın ve ilk uyarıdan bildirim ve kurtarma onayına kadar tüm süreci prova edin. Bu tatbikat; sorumluluk boşluklarının, yetersiz kayıtların veya yavaş görev devirlerinin nerede giderilmesi gerektiğini gösterecektir.
Finansal kuruluşları destekleyen teknoloji şirketleri için Kooch, temel güvenlik ve gizlilik kontrollerini, veri envanterlerini ve uyumluluk iş akışlarını düzenlemeye yardımcı olabilir. Belirli bir uygulama kapsamını görüşmek için sürekli kişisel veri koruma ve uyum desteğimizi inceleyin. BAE mevzuatının yorumlanması ve kuruma özel bildirim kararları, kurumun uyumluluk ekibi ve gerektiğinde yetkili BAE hukuk danışmanları ile ele alınmalıdır.
Resmi materyaller 14 Eylül 2026 tarihinde kontrol edilmiştir. Bu makaledeki pratik örnekler ve önerilen iş akışları, ek düzenleyici kurallar değil, uygulama tavsiyeleridir.