
Fidye yazılımı bir işletmeyi etkilediğinde, ele geçirilen sunucuları tespit etmek sadece başlangıçtır. Bir sonraki sorular insanlarla ilgilidir: Kimin bilgileri oradaydı, bu bilgilere ne oldu ve ne tür bir koruma veya iletişim gerekiyor?
Mefa Endüstri fidye yazılımı bildirimi, bu soruları incelemek için yararlı bir başlangıç noktası sunuyor. Pratik bir veri envanteri; bilgileri, arkasındaki sistemler, iş faaliyetleri ve erişim izinleriyle ilişkilendirir. Bu bağlantı, bir olay müdahale ekibinin teknik bulguları, kişisel veri üzerindeki etkiye dair savunulabilir bir değerlendirmeye dönüştürmesine yardımcı olur.
BT yöneticileri, gizlilik ekipleri ve işletme sahipleri için öncelik nettir: Envanterin, olağan sistemlerin ve bunları açıklayabilecek kişilerin erişilemez olabileceği bir kesinti anında soruları yanıtlayabildiğinden emin olun.
Veri sorumlusunun bildirimi şunları aktarıyor:
Listelenen kategoriler; kimlik, iletişim, konum, personel, hukuki süreçler, müşteri işlemleri, fiziksel mekan güvenliği, işlem güvenliği, risk yönetimi, finans, mesleki deneyim, pazarlama, görsel-işitsel kayıtlar, sağlık ve ceza mahkumiyetleri/güvenlik tedbirlerini kapsamaktadır.
Bildirimde fidye yazılımından bahsediliyor ancak ilk erişim noktası, kesin sistemler, şifrelemenin boyutu, veri sızıntısı, danışmanlık yetkileri, yedekleme üzerindeki etki, veri karışıklığının nedenleri, tamamlanan bireysel bildirimler veya iyileştirme çalışmaları belirtilmiyor. Bildirimde kvkkiletisim@mefaendustri.com adresi sorular için verilmiş ve incelemenin devam ettiği belirtilmiştir. Bu inceleme için daha sonra yayınlanmış resmi bir nihai bulguya rastlanmamıştır.
Bir danışmanlık firması tarafından tespit yapılmış olması, olaya onların neden olduğunu veya idari erişime sahip olduklarını kanıtlamaz. Aynı şekilde, kategori listesi de her şeyin tek bir sistemde bulunduğunu, her kişinin tüm kategorilerden etkilendiğini veya Mefa'nın envanterinin yetersiz olduğunu göstermez.
Uygulamaları ve dosya paylaşımları genelinde maaş bordrosu dışa aktarımları, müşteri sipariş kayıtları ve çalışan sağlık belgeleri bulunan varsayımsal bir üreticiyi düşünün. Bu örnek operasyonel bir riski göstermektedir; Mefa'nın ortamının bir yeniden yapılandırması değildir.
Bir araştırmacı, ele geçirilmiş bir hesabı hızlıca tespit edebilir. Ancak bu hesabın nelere erişebileceğini anlamak farklı bir bilgi seti gerektirir: klasör izinleri, uygulama rolleri, devralınan erişim hakları, dışa aktarma konumları ve geçmiş kopyalar.
Aynı kişi birden fazla yerde görünebilir. Eski bir çalışanın kayıtları maaş bordrosunda, bir dava dosyasında ve bir arşivde bulunabilir. Bir müşteri temsilcisinin aynı zamanda bir portal hesabı da olabilir. Bu nedenle dosyaları, satırları veya hesapları saymak, etkilenen bireylerin sayısını her zaman doğru bir şekilde vermeyecektir.
Kapsam belirleme üç unsuru birbirinden ayırmalıdır:
Bir envanter, ilgili bilgilerin yerini tespit etmeye yardımcı olur. Ancak tek başına, belirli bir dosyaya erişildiğini veya dosyanın çalındığını kanıtlayamaz.
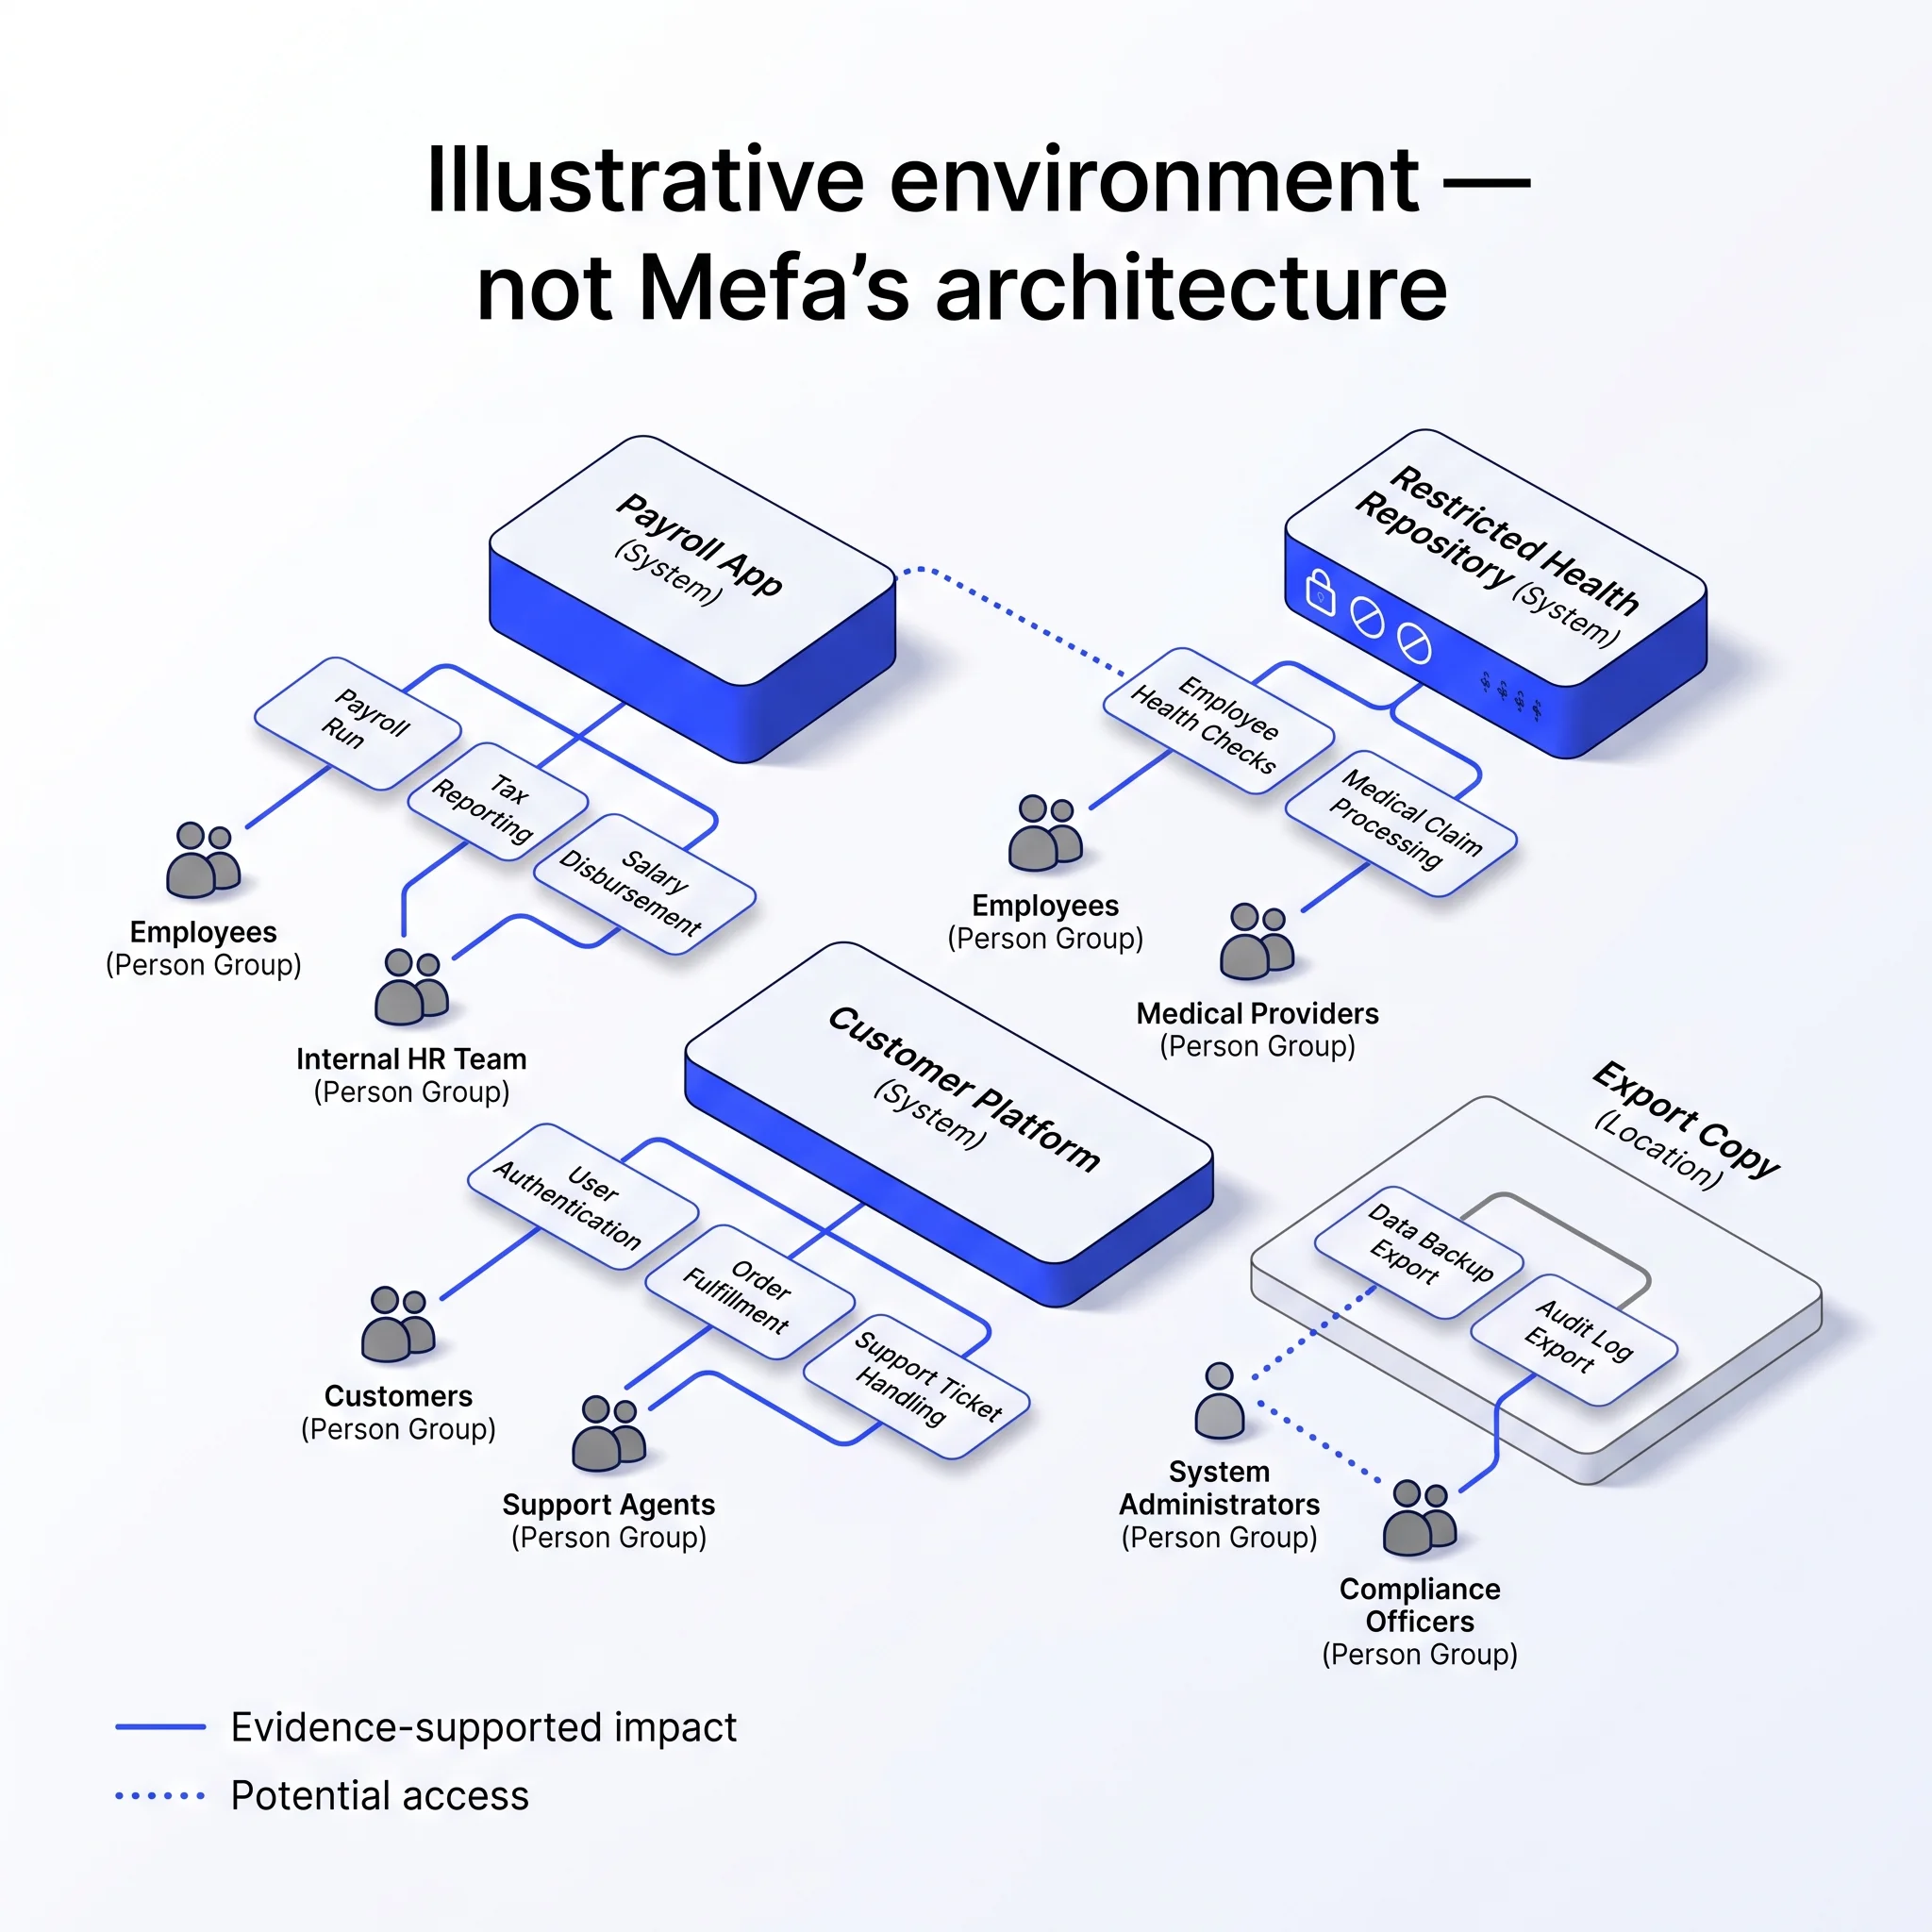
Bir KVKK kişisel veri işleme envanteri, iş faaliyetlerini tanımlar ve bunları amaçlar, hukuki sebepler, veri kategorileri, kişiler, alıcılar, saklama süreleri, uluslararası aktarımlar ve güvenlik önlemleri ile ilişkilendirir. VERBİS'e kayıt yükümlülüğü olan veri sorumluları bir envanter hazırlamak zorundadır. Detaylı iç envanter ile halka açık, kategori bazlı sicil kaydı farklı işlevlere hizmet eder.
Kayıt zorunluluğunun olup olmadığı ayrı bir değerlendirme gerektirir. Kayıt muafiyeti olsa dahi operasyonel görünürlük her zaman faydalıdır. Daha geniş bir çerçeve için bkz. İşletmeler için KVKK uyum rehberimiz.
Bu envanteri bir olay sırasında kullanışlı hale getirmek için, onu aşağıdakileri içeren teknik bir kayıtla ilişkilendirmenizi öneririz:
Bunlar operasyonel uzantılardır. Bir ana bilgisayar adı veya yedekleme testi alanı, ayrı olarak öngörülen yasal bir envanter gerekliliği olarak sunulmamalıdır.
Maaş bordrosu işlemlerini ele alın. Bordro sorumlusundan iş akışını açıklamasını isteyin, ardından BT biriminden kayıtların fiilen nerede bulunduğunu göstermesini talep edin. Yanıtları uygulama yapılandırması ve dosya konumlarıyla karşılaştırarak doğrulayın.
Bordro aylık bir elektronik tablo oluşturuyorsa, bunun nereye gittiğini, kimin aldığını ve eski sürümlere ne olduğunu kaydedin. Harici bir sağlayıcı bir kopya alıyorsa, bu ilişkiyi ve ilgili erişim veya aktarım düzenlemelerini tanımlayın. Elektronik tablo daha sonra yasal bir konuyla ilişkilendirilirse, bu özel amacı ve saklama değerlendirmesini kaydedin.
Bu çalışma, "İK sistemi" etiketli bir satırdan çok daha yararlı bir sonuç ortaya koyar. Müfettişlerin incelemesi gereken yerleri ve içeriklerini açıklayabilecek kişileri belirler.
Envanterin kendisini ikinci bir hassas kayıt koleksiyonuna dönüştürmekten kaçının. Tıbbi belgeleri veya kimlik kayıtlarını içine kopyalamak yerine açıklamaları ve kontrollü referansları kaydedin.
Sağlık bilgileri ile ceza mahkumiyetleri ve güvenlik tedbirlerine ilişkin veriler, KVKK kapsamında özel nitelikli kişisel verilerdir. Bunların işlenmesi, 6. maddede belirtilen bir şartın varlığını ve Kurul tarafından belirlenen ek önlemlerin alınmasını gerektirir.
"Personel verileri" gibi geniş bir etiket, bu gereklilikleri gölgeleyebilir. Gerçek belgeyi veya alanı, neden gerekli olduğunu ve kullanmaya yetkili kişileri belirleyin. Her İK kaydının özel nitelikli veri olduğunu veya sıradan bir müşteri kaydının sadece 6. madde kapsamı dışında kaldığı için zararsız olduğunu varsaymayın.
Kurulun güvenlik önlemleri; tanımlanmış izinler, periyodik erişim kontrolleri, güncelliğini yitirmiş erişimlerin kaldırılması, kriptografik koruma, ayrı güvenli anahtar depolama, korumalı işlem günlükleri ve elektronik özel nitelikli veri ortamlarına uzaktan erişim için en az iki aşamalı kimlik doğrulama gibi tedbirleri içerir.
Pratik bir tasarım tercihi olarak, genel İK yönetimi, kısıtlı sağlık kayıtları ve müşteri operasyonları arasındaki ayrımı inceleyin. Bir müşteri destek hesabının bir İK dışa aktarımına ulaşıp ulaşamadığını veya rutin bir destek oturumunun hassas eklere erişim sağlayıp sağlamadığını test edin. Cevap, klasör adından değil, bir izin kontrolünden gelmelidir.
İş fonksiyonları altyapıyı meşru bir şekilde paylaşabilir. Böyle durumlarda, erişimi sınırlaması amaçlanan uygulama, kimlik, ağ ve idari sınırları gözden geçirin.
Harici BT desteğine güvenen her kurum için olay planı, sağlayıcı bir uyarı tespit ettikten sonra ne olacağını açıklamalıdır.
Mesai saatleri dışı da dahil olmak üzere acil bildirimleri kimin alacağını, sınırlama işlemlerini kimin onaylayabileceğini, sağlayıcının hangi günlükleri saklaması gerektiğini ve etkilenen sistemler listesini kimin tutacağını kararlaştırın. Kurumsal e-postanın çalışmaması durumuna karşı alternatif bir iletişim yolu hazır bulundurun.
Tedarikçi hesaplarını; amacı, yetkileri, kimlik doğrulama bilgileri ve son kullanma veya gözden geçirme tarihleriyle birlikte teknik envantere kaydedin. Kişiye özel hesaplar ve kayıt altına alınan destek oturumları, faaliyetlerin ilişkilendirilmesini kolaylaştırır. Harici bir destek sözleşmesi, olayların hızlı bir şekilde üst birimlere iletilmesini ve iş birliğinin kanıtlanmasını da kapsamalıdır.
Bir tedarikçinin veri işleyen sıfatıyla hareket ettiği ve elindeki kişisel verilerin hukuka aykırı yollarla ele geçirildiği durumlarda, Kurulun ihlal prosedürü, tedarikçinin veri sorumlusunu gecikmeksizin bilgilendirmesini gerektirir. Veri sorumlusunun kendi müdahale planlarının yine de net bir sorumlusu olmalıdır.
Yedekler kurtarmayı destekler. Ancak sistemler erişilemez hale gelmeden önce bilgilerin kopyalanıp kopyalanmadığı sorusuna yanıt vermezler.
Her kritik işleme faaliyeti için gerekli kayıtları içeren yedeği, bu yedeğin güncelliğini ve geri yükleme için nelerin gerektiğini belirleyin. Geri yükleme işlemini iş birimi sorumlusuyla birlikte test edin: Bir veritabanını başarıyla açmak, bordro veya müşteri hizmetleri sistemlerinin doğru şekilde çalışabileceği anlamına gelmez.
Korumalı yedek kopyalarını üretim ortamından ayrı tutun, kurtarma işlemlerini düzenli olarak test edin ve temiz sistemlere geri yüklemeden önce yedekleri kötü amaçlı yazılımlara karşı tarayın. Senkronize bir klasörün bağımsız bir kurtarma koruması sağladığı varsayılmamalıdır.
Ayrıca, yetkisiz bir yöneticinin yedek sürümlerini silip silemeyeceğini, saklama ayarlarını değiştirip değiştiremeyeceğini, kurtarma hesaplarını devre dışı bırakıp bırakamayacağını veya şifreleme anahtarlarını yok edip edemeyeceğini test edin. Kimlik sisteminin geri yüklenmesine tamamen bağımlı olmayan bir kurtarma yolu oluşturun. Bulut yedekleme tasarımı, yıkıcı değişikliklere karşı koruma sağlamalı ve ayrıcalıklı işlemler gerçekleştiğinde ilgili kişileri uyarmalıdır.
Olayı sınırlama ve kanıt koruma süreçleri koordineli yürütülmelidir. Bir makineyi yeniden kurmak veya bir hesabı silmek, araştırmacıların ihtiyaç duyduğu bilgilerin değişmesine neden olabilir.
İlgili uç nokta uyarılarını, kimlik doğrulama kayıtlarını, sunucu ve uygulama günlüklerini, ağ aktarım kanıtlarını ve mevcut bulut denetim kayıtlarını koruyun. Nitelikli müdahale ekipleri, sistem imajlarının veya bellek dökümlerinin ne zaman alınması gerektiğini belirlemelidir. Veri toplama zamanlarını, saat dilimlerini, kaynakları ve her bir öğeyi kimin ele aldığını kaydedin.
Elde edilen kanıtları, olaya özel bir envanter kopyasıyla ilişkilendirmenizi öneririz. Potansiyel olarak etkilenen her depo için işleme faaliyetini, ilgili kişi gruplarını, ilgili dönemi, gözlemlenen etkiyi ve güven düzeyini kaydedin. Hangi kanıtların dahil etme veya hariç tutma kararını desteklediğini açıklayın.
Eksik telemetri verilerini görünür kılın. "Mevcut günlüklerde herhangi bir aktarım bulunamadı" ifadesi, "ortamdan hiçbir veri çıkmadı" ifadesinden daha dar bir anlama sahiptir. Aynı şekilde, yalnızca fidye yazılımı etiketi, bir olayın şifreleme mi, hırsızlık mı yoksa her ikisini birden mi içerdiğini belirlemek için yeterli değildir.
Türk ihlal bildirim çerçevesi uyarınca, kişisel verilerin başkaları tarafından hukuka aykırı yollarla ele geçirilmesi durumunda, veri sorumlusu Kurul'u gecikmeksizin ve durumun öğrenilmesinden itibaren en geç 72 saat içinde bilgilendirmelidir. Bilgiler aynı anda sağlanamıyorsa, gecikmeye mahal vermeden aşamalı olarak sunulabilir. Geç yapılan bildirimler gerekçelendirilmelidir.
Etkilenen bireyler, kimlikleri tespit edildikten sonra makul olan en kısa süre içinde, iletişim bilgilerinin mevcut olduğu durumlarda doğrudan veya uygun bir alternatif yöntemle bilgilendirilmelidir. Bireysel bildirimler; zamanlamayı, özel nitelikli veriler dahil etkilenen verileri, olası sonuçları, koruyucu önlemleri ve iletişim kanalını açık bir dille açıklamalıdır.
Bu yükümlülükleri değerlendirmeye başlamak için tam bir adli bilişim raporunu beklemeyin. Gerçeklerin bildirim tetikleyicisi konusunda belirsizlik yarattığı durumlarda, gizlilik hukuku uzmanlarını derhal sürece dahil edin ve değerlendirmeyi belgeleyin.
Olay sonrası iyileştirme çalışmaları, belgelenmiş işleme süreçleri ile soruşturmanın fiilen ortaya koyduğu durum arasındaki farkı gidermelidir.
Öncelikle gerekli kanıtları koruyun ve geçerli saklama yükümlülüklerini veya yasal bekletme kararlarını belirleyin. Ardından beklenmedik depoları, gereksiz dışa aktarımları, kullanılmayan hesapları ve açıklanamayan erişimleri gözden geçirin. Her bulguya bir sorumlu ve bir tamamlama tarihi atayın.
İşleme amaçları ortadan kalktığında, KVKK verilerin silinmesini, yok edilmesini veya anonim hale getirilmesini zorunlu kılar. Bu değerlendirmeyi kontrollü bir süreçle uygulayın. Bir güvenlik ihlali, ayrım gözetmeksizin silme işlemi yapmak için gerekçe oluşturmaz; delil saklama süreci, varsayılan olarak kalıcı bir saklamaya dönüşmek yerine tanımlanmış bir amaca ve gözden geçirme noktasına sahip olmalıdır.
Envanteri, izinleri, saklama kurallarını ve ilgili belgeleri birlikte güncelleyin. Geri yüklenen geçmiş yedeklerin nasıl ele alınacağını kontrol edin; böylece eski kopyaların veya izinlerin fark edilmeden tekrar aktif kullanıma girmesi engellenmiş olur.
Son olarak kısa bir uygulama yapın: Erişilemeyen bir sistem seçin ve ekipten bu sistemin faaliyetlerini, ilgili kişileri, verileri, kopyaları, delil kaynaklarını ve kurtarma sorumlusunu belirlemelerini isteyin. Yanıtlanamayan soruları tamamlanması gereken işler olarak kaydedin.
Bu matrisi uygulama için bir başlangıç noktası olarak kullanın. Belirtilen sorumlu roller örnek niteliğindedir; bunları kendi organizasyonunuza göre uyarlayın. Bu matris, operasyonel önerileri yukarıda tartışılan yasal gerekliliklerle birleştirir ve kapsamlı bir uyumluluk kontrol listesi değildir.
Kullanışlı bir envanter, müdahale ekibinin ele geçirilmiş bir hesaptan veya sunucudan yola çıkarak etkilenmiş olabilecek iş faaliyetlerine ve kişilere ulaşmasını sağlar. Ayrıca iş birimi sahiplerine, bir kesinti yaşanmadan önce gereksiz kopyaları, aşırı erişim yetkilerini ve kurtarma açıklarını tespit etme imkanı verir.
Önemli bir faaliyetle başlayın ve dışa aktarılan veriler ile yedekler dahil olmak üzere, verinin toplanmasından silinmesine kadar olan tüm süreci doğrulayın. Ekibin kanıtlayabildiği noktalardan yola çıkarak kapsamı genişletin.
KVKK belgelerinizi sistemlerinizle ilişkilendirme konusunda yardıma mı ihtiyacınız var? Kooch’un KVKK ve GDPR Boşluk Analizi, belgelenmiş veri işleme süreçleri ile operasyonel uygulamalar arasındaki uyumsuzlukları belirlemenize ve bunları öncelikli bir eylem planına dönüştürmenize yardımcı olabilir. Kooch ile iletişime geçin envanter ve hazırlık ihtiyaçlarınızı görüşmek için.
12 Eylül 2026 tarihinde kontrol edilmiştir. Olayla ilgili gerçekler, Kurum tarafından yayınlanan veri sorumlusu bildiriminden alınmıştır. Kontrol önerileri makalenin pratik bir sentezidir; Mefa’nın uygulamasına ilişkin bulgular değildir.