
Son güncelleme: 21.09.2026
Türkiye’nin veri koruma otoritesinin web sitesinde 16 Eylül 2026 tarihinde on iki adet veri ihlali bildirimi yayımlandı. Bunların 11’inde açıklanan etkilenen kişi sayısı toplamda 10.218.802 kişiye ulaşıyor. On ikinci bildirimde ise henüz kesinleşmiş bir sayı bulunmuyor.
Bu toplam, etkilenen farklı kişilerin sayısını göstermiyor: Birden fazla etkilenen işletmede hesabı olan bir kişi, listede birden fazla kez yer alıyor olabilir. Ayrıca bildirimler, tek bir olayın 12 kuruluşun tamamını etkilediği anlamına da gelmemektedir.
Duyuruların tamamında veri işleyenlere, yedisinde ise üçüncü taraf yazılım kütüphanelerindeki güvenlik açıklarına yer veriliyor. Perakendeciler ve teknoloji sağlayıcıları, sistemler ve deliller tedarikçide olsa da müşteri verilerine ne olduğunu belirleyebilmelidir.
Bildirimler perakende, giyim, kozmetik, kahve ve gıda ile ilgili faaliyet gösteren işletmeleri kapsamaktadır. Her biri, bir veri sorumlusu tarafından sunulan bildirimin özetini içermektedir. Etkilenen sistemlere ilişkin açıklamalar farklılık gösterse de, hepsinde bir veri işleyene atıfta bulunulmaktadır.
Her bildirimde, Kurul’un 16 Eylül 2026 tarihli ve 2026/2039 sayılı, soruşturma devam ederken yayımlanmasına izin veren kararına atıfta bulunulmaktadır. Bu bir yayımlama kararıdır; belirli bir şirketin güvenlik yükümlülüklerini ihlal ettiğine dair nihai bir bulgu değildir.
Aşağıdaki karşılaştırma, bildirilen maruziyet ile olası maruziyet arasındaki farkları korumaktadır. Şirket isimleri okunabilirliği artırmak için kısaltılmıştır.
| Veri sorumlusu | Bildirilen kişi sayısı / ilgili kişi grupları | Tespit tarihi / yazılım kütüphanesi | Duyuruda belirtilen veriler |
|---|---|---|---|
| Shaya Mağazacılık A.Ş. | 2.298.726 Çalışanlar ve müşteriler |
10 Eylül 2026 Yazılım kütüphanesine ilişkin bilgi verilmemiş |
Ad, soyad, e-posta adresi ve adres bilgileri. |
| Shaya Kahve Sanayi ve Ticaret A.Ş. | 133.991 Çalışanlar ve müşteriler |
10 Eylül 2026 Yazılım kütüphanesine ilişkin bilgi verilmemiş |
Ad, soyad, e-posta adresi ve adres bilgileri. |
| Haşema Tekstil | 95.857 Müşteriler |
10 Eylül 2026 Yazılım kütüphanesi zafiyeti belirtilmiş |
Ad, soyad, e-posta adresi, adres, telefon numarası ve hash’lenmiş kullanıcı giriş bilgileri. |
| Deniz Deniz Butik Tekstil | 1.271.096 Müşteriler |
10 Eylül 2026 Yazılım kütüphanesi zafiyeti belirtilmiş |
Üye adı, telefon numarası ve e-posta adresi bilgileri. |
| Back and Bond Hazır Giyim A.Ş. | 5.435 Müşteriler |
11 Eylül 2026 Yazılım kütüphanesi zafiyeti belirtilmiş |
Ad, soyad, e-posta adresi, adres, telefon numarası ve hash’lenmiş kullanıcı giriş bilgileri. |
| Yiğit Alışveriş Merkezleri | 81.593 Müşteriler ve potansiyel müşteriler |
10 Eylül 2026 Yazılım kütüphanesi zafiyeti belirtilmiş |
Ad, posta adresi, e-posta adresi ve veri tabanında saklanan şifre değerleri; koruma yöntemi belirtilmemiş. |
| Yeni Mağazacılık A.Ş. — Eve Kozmetik | 6.263.305 Eve Kozmetik müşterileri |
10 Eylül 2026 Yazılım kütüphanesi zafiyeti belirtilmiş |
Ad, soyad, e-posta adresi ve telefon numarası bilgileri. |
| Valmenti Mağazacılık Ticaret Ltd. Şti. | 32.292 Müşteriler ve potansiyel müşteriler |
10 Eylül 2026 Yazılım kütüphanesine ilişkin bilgi verilmemiş |
Etkilenmiş olabilecek veri seti: isimler, telefon numaraları, e-posta adresleri ve MD5 ile hash’lenmiş kullanıcı giriş bilgileri. |
| Taşkınırmak Giyim Sanayi ve Ticaret A.Ş. | 29.265 Çalışanlar, aboneler/üyeler, müşteriler ve potansiyel müşteriler |
Tespit tarihi belirtilmemiş Yazılım kütüphanesine ilişkin bilgi verilmemiş |
Ad, soyad, telefon numarası, e-posta adresi, adres, hash’lenmiş parola ve yönetim paneli hesap bilgileri. |
| Mersin Mana Tarım Sanayi ve Ticaret Ltd. Şti. | 695 İlgili kişi grubu belirtilmemiş |
Tespit tarihi belirtilmemiş Yazılım kütüphanesi zafiyeti belirtilmiş |
Ad-soyad, e-posta adresi, telefon numarası ve hash’lenmiş parola bilgileri. Adres bilgilerinin etkilenip etkilenmediğine ilişkin inceleme sürüyordu. |
| İyileştiren Mamuller Gıda San. ve Tic. A.Ş. | 6.547 Kullanıcılar, müşteriler ve potansiyel müşteriler |
Tespit tarihi belirtilmemiş Yazılım kütüphanesine ilişkin bilgi verilmemiş |
Ad, soyad, telefon numarası, e-posta adresi, adres ve hash’lenmiş şifre bilgileri. |
| İnternet Tekstil San. ve Tic. A.Ş. | Henüz belirlenememiş Müşteriler ve üyeler |
9 Eylül 2026 Yazılım kütüphanesi zafiyeti belirtilmiş |
Etkilenmiş olabilecek veriler: ad, soyad, telefon numarası, e-posta adresi, adres ve hash’lenmiş kullanıcı giriş bilgileri. |
Duyuruların tamamında veri işleyene atıf yapılmaktadır; hiçbirinde veri işleyenin veya yazılım kütüphanesinin adı belirtilmemektedir. Gösterilen tarihler, duyuruda yer aldığı ölçüde, veri işleyenin bildirimi üzerine veri sorumlusunun ihlali tespit ettiği tarihlerdir; yetkisiz erişimin gerçekleştiği tarihler değildir. “Yazılım kütüphanesi zafiyeti belirtilmiş” ifadesi, adı açıklanmayan bir üçüncü taraf yazılım kütüphanesinden söz edildiğini gösterir; ortak bir bileşenin tespit edildiği anlamına gelmez.
Açıklanan etkilenen kişi sayılarının toplamı: 10.218.802. Bu toplama İnternet Tekstil dâhil değildir. Aynı kişi birden fazla duyurudaki sayıya dâhil olabileceğinden, bu rakam mükerrer kayıtlar ayıklanarak hesaplanmış bir kişi sayısı değildir. Bilgiler, 21 Eylül 2026 tarihinde incelenen KVKK duyuru özetlerine dayanmaktadır.
10.218.802 toplamı, mevcut 11 sayının aritmetik toplamıdır. Etkilenen kişi sayısı henüz belirlenmemiş olan İnternet Tekstil bu sayıya dahil değildir. Bu rakam, bildirilen etkilenen kişi sayılarının toplamı olarak tanımlanmalı; tekil mağdur sayısı veya çalınan kayıt sayısı olarak değerlendirilmemelidir.
Eve Kozmetik bildirimi de kurumsal kapsamı sınırlandırmaktadır. Eve Mağazacılık, Yeni Mağazacılık ile birleşmiş olsa da sistemleri ayrı kalmıştır ve bildirimde yalnızca Eve Kozmetik müşterilerinin etkilendiği belirtilmektedir. Bu bulguyu birleşen işletmenin tüm müşterilerine yaymak, bildirimi olduğundan büyük göstermek anlamına gelecektir.
Ortak yayımlanma tarihi, yetkisiz erişimin ne zaman başladığını bize söylemiyor.
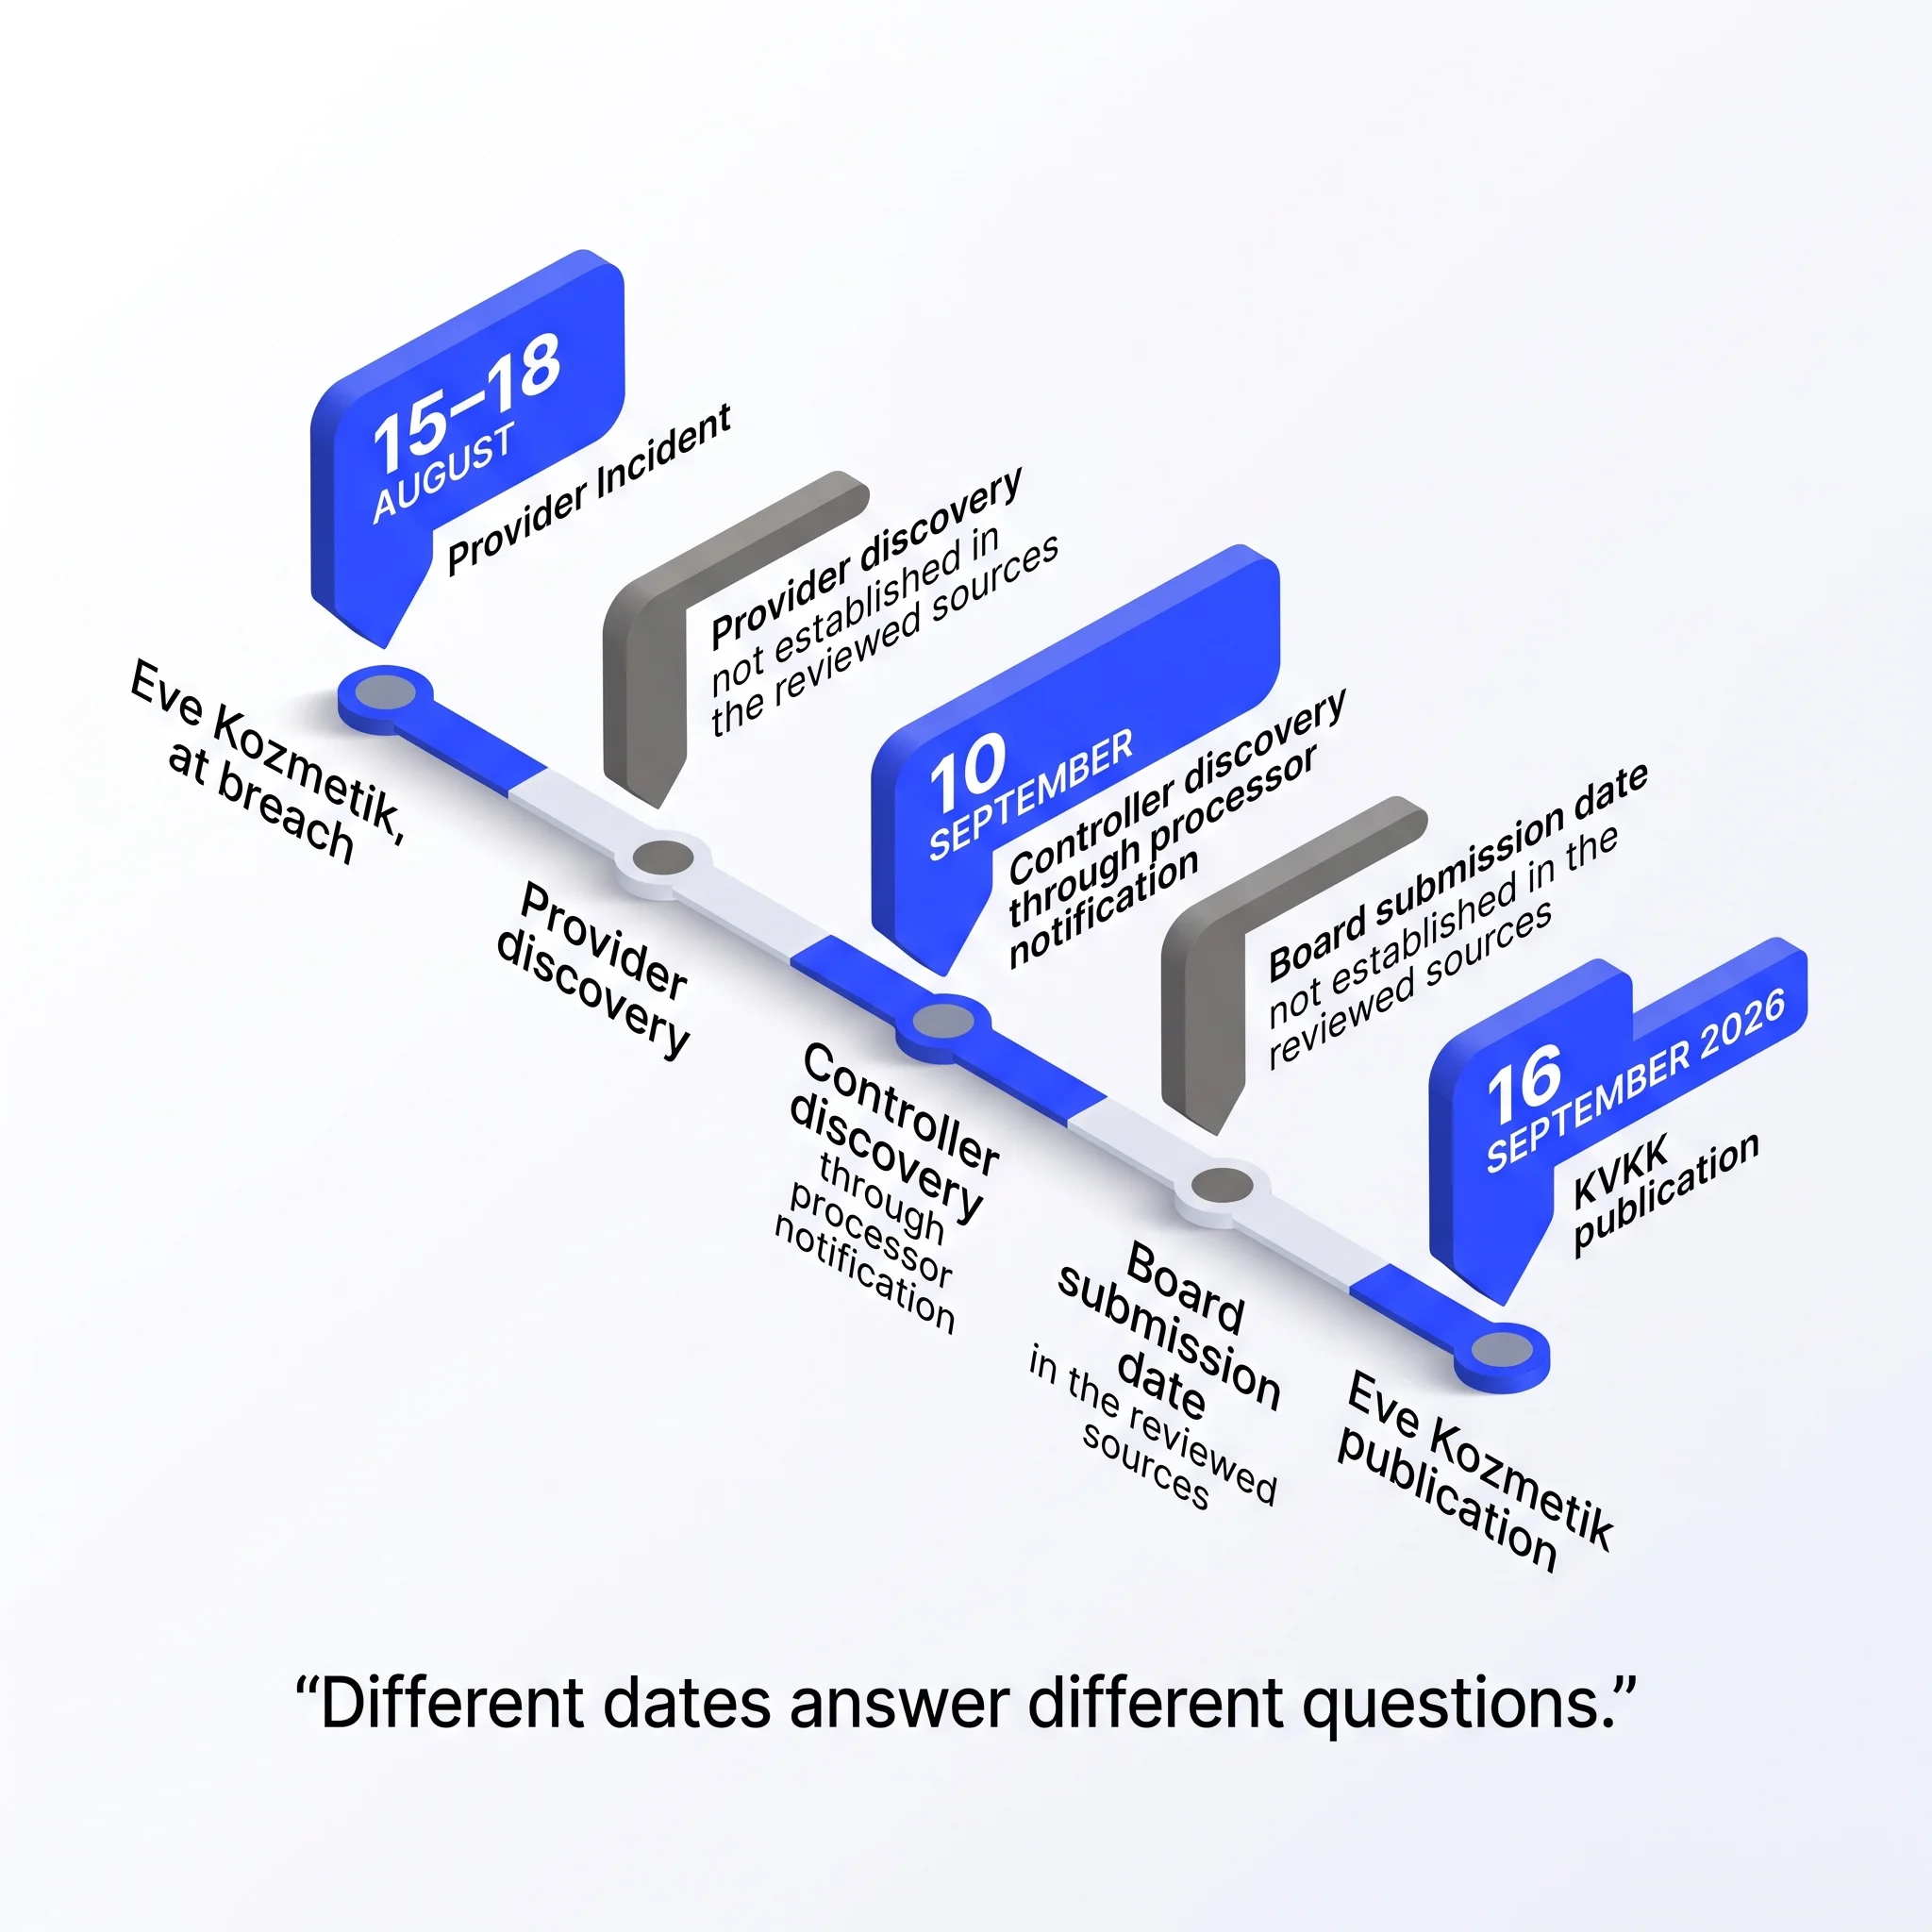
Dokuz bildirimde, veri sorumlusunun ihlali tespit ettiği tarih, veri işleyenin bildirimiyle ilişkilendirilmiştir: İnternet Tekstil için 9 Eylül; Shaya Mağazacılık, Shaya Kahve, Haşema, Deniz Deniz Butik, Yiğit, Eve Kozmetik ve Valmenti için 10 Eylül; Back and Bond için ise 11 Eylül. Taşkınırmak, Mersin Mana ve İyileştiren Mamuller için yapılan bildirimlerde ise bu tarih belirtilmemiştir.
Yetkisiz erişimin gerçekleştiği dönemler 12 KVKK özetinde belirtilmemiştir. Ancak Eve Kozmetik’in kendi müşteri duyurusu, tedarikçisinin yaşadığı güvenlik ihlalinin tarihini 15–18 Ağustos 2026 olarak belirtiyor. Duyuruda isimlerin, telefon numaralarının ve e-posta adreslerinin yetkisiz erişime maruz kaldığı ifade ediliyor. Ayrıca sipariş geçmişi, kredi kartı bilgileri ve ödeme bilgilerinin etkilenmediği, yetkisiz erişimin engellendiği, güvenlik önlemlerinin alındığı ve yasal süreçlerin başlatıldığı belirtiliyor.
Bunlar, Eve’in kendi ihlali hakkındaki açıklamalarıdır. Bu açıklamalar, diğer kuruluşların ihlal tarihlerini, kapsam dışı bırakılan verilerini veya iyileştirme durumlarını belirlemez.
Kamuya açık kronoloji, herhangi bir bildirimde gecikme olup olmadığını da ortaya koyamaz. Bu değerlendirme; tedarikçinin olayı tespit ettiği zamanı, veri sorumlusunun ihlali fiilen öğrendiği zamanı, o an mevcut olan bilgileri ve Kurul’un bildirimi aldığı zamanı gerektirir. KVKK’nın bir duyuru yayınladığı tarih, veri sorumlusunun bildirimi yaptığı tarih değildir.
Yedi duyuru, üçüncü taraf bir yazılım kütüphanesindeki güvenlik açığını açıkça tanımlıyor: Haşema, Deniz Deniz Butik, Back and Bond, Yiğit, Eve Kozmetik, Mersin Mana ve İnternet Tekstil.
Diğer beş duyuru ise, yazılım kütüphanesini bir neden olarak belirtmeksizin yetkisiz erişimden ve veri işleyen nezdindeki olaydan bahsediyor.
12 KVKK özetinin hiçbiri veri işleyeni, kütüphaneyi, etkilenen sürümü veya güvenlik açığı tanımlayıcısını ismen belirtmiyor. Bu makale için incelenen birincil kaynaklar, kuruluşlar arasında ortak bir tedarikçi veya ortak bir altyapı olduğunu kanıtlamıyor.
Benzer ifadeler ve birbirine yakın bildirim tarihleri, olası bir bağlantıyı araştırmak için gerekçedir. Ancak bunlar, bir bağlantıyı kanıtlamak için yeterli değildir. İki işletme aynı teknoloji tedarikçisini kullansa bile, bu durum tek başına her ikisinin de aynı ortamdan, aynı açıktan veya aynı saldırıdan etkilendiğini kanıtlamaz.
Üçüncü taraf bir yazılım kütüphanesindeki güvenlik açığının istismar edilmesi, tek başına saldırganın kütüphane yayıncısının sistemini ele geçirdiğinin veya bir yazılım güncellemesine kötü amaçlı kod yerleştirdiğinin kanıtı değildir. Duyurular yazılım bağımlılıklarından kaynaklanan risklere işaret ediyor; ancak ortak bir yazılım tedarik zinciri saldırısını kanıtlamıyor.
Veri sorumlusu, tedarikçisinden somut yanıtlar istemelidir: Verileri hangi tüzel kişi işledi, hangi hizmet ve ortam etkilendi, hangi bileşende güvenlik açığı vardı ve bu açığın kendi kayıtlarını etkilediğini gösteren deliller nelerdir?
İsimler ve iletişim bilgileri duyurularda sürekli tekrarlanıyor. Birçoğu ayrıca posta adreslerini, şifreleri veya giriş bilgilerini de tanımlıyor. Shaya duyuruları müşterilerin yanı sıra çalışanları da kapsıyor. Taşkınırmak; çalışanları, aboneleri veya üyeleri, müşterileri ve potansiyel müşterileri listeliyor ve yönetim paneli hesap bilgilerini de içeriyor.
Bu ayrımlar, verilecek yanıtı değiştirir. Bir müşteri iletişim listesi, yönetici hesabı bilgileri içeren bir veri kümesinden farklı bir değerlendirme gerektirir.
Sekiz duyuru, etkilenen veya etkilenmiş olabilecek veriler arasında şifreleri veya giriş bilgilerini içeriyor. Çoğu, hash’lenmiş parola veya giriş bilgilerinden söz ediyor. Yiğit, veritabanında saklanan şifre değerlerine atıfta bulunuyor ancak bunların nasıl korunduğunu belirtmiyor. Valmenti ise, potansiyel olarak etkilenen bir veri kümesinde MD5 ile özetlenmiş giriş bilgilerini açıkça tanımlıyor.
Bir özet (hash), şifrenin güvende olduğunun garantisi değildir. Şifre özetlerini ele geçiren saldırganlar, tahminlerini çevrimdışı olarak test edebilirler. Özetleme algoritması, tuzlama (salt), hesaplama maliyeti ve şifre gücü, bu işlemin ne kadar zor olacağını belirler. MD5, modern şifre saklama yöntemleri için uygun değildir.
Kimlik doğrulama verilerinin açığa çıkmış olabileceği durumlarda, müdahale kapsamında parola sıfırlama, oturumları geçersiz kılma, hesapları izleme ve zayıf parola saklama yöntemlerini değiştirme ihtiyacı değerlendirilmelidir. Yönetici hesapları ayrıca ele alınmalıdır. Duyurular, şifrelerin başarıyla kırıldığını veya yönetici hesaplarının sonrasında kullanıldığını kanıtlamıyor.
Bildirimler yetkisiz erişimi tanımlamaktadır. Hangi kayıtların görüntülendiğine, sorgulandığına, indirildiğine veya başka bir yere aktarıldığına dair eksiksiz bir adli bilişim raporu sunmamaktadırlar.
Valmenti ve İnternet Tekstil, potansiyel olarak etkilenen bilgiler hakkında ihtiyatlı bir dil kullanmaktadır. Mersin Mana belirli kategorileri doğrulamakta, ancak adreslerin de etkilenip etkilenmediğini belirlemek için veri işleyenden ek bilgi talep ettiğini belirtmektedir.
İletişim süreçlerinde bu ayrımları koruyun. Nelerin doğrulandığını, nelerin erişilebilir olabileceğini ve nelerin inceleme altında olduğunu açıklayın. "Potansiyel olarak etkilenen" ifadesini "tüm kayıtlar çalındı" şeklinde değiştirmeyin veya yayınlanmış bir veri sızıntısı kanıtının yokluğunu, hiçbir verinin ortamdan dışarı çıkmadığına dair bir güvence olarak sunmayın.
6698 sayılı Kanun'un 12. maddesi uyarınca, veri sorumluları hukuka aykırı işlemeyi ve erişimi önlemek ve kişisel verileri korumak için uygun teknik ve idari tedbirleri almak zorundadır. Başka bir taraf verileri veri sorumlusu adına işlediğinde, veri sorumlusu ve ilgili taraf gerekli güvenlik önlemlerinin alınmasından müştereken sorumludur. Veri sorumlularının ayrıca denetim yükümlülükleri de bulunmaktadır.
Tedarikçi sözleşmesi, veri sorumlusunun güvenlik önlemlerini doğrulayabilmesini, olayları inceleyebilmesini ve bulgulara göre harekete geçebilmesini sağlamalıdır. Bir platformun dış kaynak olarak kullanılması, veri sorumlusunun güvenlik yükümlülüklerini ortadan kaldırmaz.
Veri ihlali bildirim kuralları, tarafların rollerini birbirinden ayırır. Bir veri işleyen, elinde bulundurduğu kişisel verilerin hukuka aykırı yollarla elde edilmesi durumunda veri sorumlusunu gecikmeksizin bilgilendirmelidir. Veri sorumlusu ise ihlali öğrendikten sonra gecikmeksizin ve en geç 72 saat içinde Kurul'a bildirimde bulunmalıdır. Gerekli tüm bilgilerin mevcut olmadığı durumlarda, bilgiler aşamalı olarak ve gecikmeksizin sağlanabilir; süresi geçmiş bir bildirimde ise gecikmenin nedenleri açıklanmalıdır.
Etkilenen kişiler belirlendiğinde, bu kişiler makul olan en kısa süre içinde bilgilendirilmelidir. İletişim bilgilerinin mevcut olduğu durumlarda doğrudan iletişim zorunludur; bilgilerin mevcut olmadığı durumlarda ise web sitesi duyurusu gibi uygun alternatifler geçerlidir.
Yasal görevler ve zamanlama, bildirim eşiği, ihlalin öğrenildiği tarih veya sorumluluk dağılımı konusunda anlaşmazlık yaşanması durumunda, yetkin bir Türk hukuk danışmanı ile birlikte operasyonel prosedürlere dönüştürülmelidir.
Sadece veri işleyene "bildirim için 72 saat" tanıyan bir hizmet seviyesi anlaşması, veri sorumlusunun kendi müdahalesi için ihtiyaç duyduğu süreyi tüketebilir. Veri işleyenin geçerli yükümlülüğü, gecikmeksizin bildirimde bulunmaktır.
İlk bildirimin derhâl yapılmasını isteyin ve olayın ilgili yetkililere iletilmesi için kısa bir azami süre belirleyin. Sözleşme, daha erken bildirim mümkünse bu sürenin sonuna kadar beklenemeyeceğini açıkça belirtmelidir. Kritik bir müşteri verisi platformu için taraflar, veri sorumlusunun verilerini etkileyen şüpheli bir olayın fark edilmesinden itibaren dört saat içinde ilk uyarının yapılması konusunda anlaşabilirler. Dört saat, genel bir KVKK son tarihi değil, sözleşmesel bir hedef örneğidir.
Bildirim yükümlülüğünü başlatacak durumu açıkça tanımlayın. Tedarikçi, ciddi bulgulara dayanan bir olay şüphesini bildirmek için eksiksiz bir adli bilişim raporunun tamamlanmasını beklememelidir. İlk uyarı; etkilenen hizmeti, bilinen gerçekleri, olayı kontrol altına almak için alınan acil önlemleri ve bir olay irtibat kişisini tanımlamalı, çözülmemiş sorular ise açıkça belirtilmelidir.
Sözleşme ayrıca güncelleme sıklığını, mesai saatleri dışındaki irtibat kişilerini, belirtilen alıcının yanıt vermemesi durumunda konunun hangi yetkiliye iletileceğini ve alt yüklenicilerin sürece nasıl bilgi aktaracağını belirtmelidir. Bu irtibat noktalarının gerçekten çalışıp çalışmadığını test edin.
Önerilen operasyonel uygulama
Veri sorumlusunun müdahaleye başlayabilmesi için yeterli bilgiyi sağlayın. Doğrulanmış bulguları olası etkilerden ayırın ve henüz bilinmeyen noktaları açıkça belirtin.
İlgili hizmeti, sistem ortamını ve veri sorumlusunu belirtin. Hangi sistemlerin veya veri kümelerinin etkilenmiş olabileceğini açıklayın.
Olayın bilinen veya tahmin edilen gerçekleşme zamanını ve ne zaman tespit edildiğini belirtin. Saat dilimini ekleyin; tahmini zamanları açıkça işaretleyin.
Parola, kullanıcı giriş bilgileri ve yönetici hesabı bilgileri dâhil, ilgili kişisel verileri sıralayın. Doğrulanmış ifşa ile olası ifşayı birbirinden ayırın.
Yetkisiz erişimi sınırlandırmak için alınan önlemleri, devam eden çalışmaları ve veri sorumlusunun derhâl atması gereken adımları açıklayın.
Hangi günlük kayıtlarının (logların) ve diğer delillerin korunduğunu teyit edin. Eksikleri ve ilgili bulguların nasıl güvenli biçimde paylaşılacağını belirtin.
Olay müdahalesini yöneten kişinin adını veya görevini, doğrudan iletişim bilgilerini ve mesai dışında ulaşılacak alternatif yetkiliyi belirtin.
Bir sonraki bilgilendirme için belirli bir zaman verin. İncelenmeye devam edilen soruları sıralayın ve önemli değişiklikleri gecikmeden bildirin.
Veri sorumlusunun, kendi verilerine özel bilgilere ihtiyacı vardır. Bir platformun tekrar güvenli olduğuna dair genel bir ifade, hangi müşterilerin bildirim alması gerektiği veya yönetici kimlik bilgilerinin değiştirilip değiştirilmemesi gerektiği sorularını yanıtlayamaz.
Sağlayıcının aşağıdakileri nasıl temin edeceği konusunda önceden anlaşın:
Kanıta erişim, başka bir müşterinin verilerine veya paylaşılan tüm platforma sınırsız erişim anlamına gelmek zorunda değildir. Güvenli biçimde paylaşılan kayıt örnekleri, bağımsız adli bilişim bulguları ve üzerinde mutabık kalınan gizlilik düzenlemeleri gerekli detayları sağlayabilir. Sözleşme, bu düzenlemelerin kaçınılabilir bir gecikmeye dönüşmesini engellemelidir.
Mersin Mana, adres bilgilerinin etkilenip etkilenmediğini belirlemek için veri işleyeninden ek bilgi istemişti.
Kritik platformlar için üçüncü taraf bileşenleri kimin takip ettiğini, ilgili güvenlik açıklarını kimin değerlendirdiğini ve düzeltmelerin canlı sistemlere uygulandığını kimin doğruladığını sorun. Yazılım bileşen envanteri (SBOM), sistemde kullanılan bileşenleri ve bağımlılıkları belirlemeye yardımcı olur. İlgili güvenlik açıklarını değerlendirecek bir sorumlu atayın ve etkilenen kurulumların kontrol edildiğini doğrulayın.
Doğrudan tedarikçinin ötesine bakın. Birçok sağlayıcı aynı barındırma ortamına, yazılım bileşenine, sistem yönetimi hizmetine veya alt yükleniciye bağımlı olabilir. Tersine, tek bir tedarikçi ayrı ayrı kontrol edilen ortamlar işletebilir. Çeşitlendirmenin riski azaltıp azaltmayacağına karar vermeden önce gerçek bağımlılığı değerlendirin.
Faydalı inceleme soruları şunlardır:
Bunlar risk inceleme sorularıdır, Eylül ayı bildirimlerinin arkasındaki mimariye dair bulgular değildir. Güncel bir web sitesi alt bilgisi veya platform logosu, bir olay meydana geldiğinde etkilenen verilerin hangi tedarikçide tutulduğuna dair yeterli kanıt değildir.
Yayımlanan kişi sayıları, ne kadar verinin geçmişe ait olduğunu veya herhangi bir veri sorumlusunun veriyi hukuka aykırı olarak saklayıp saklamadığını kanıtlamaz. Her sistemin bir ihlal durumunda ne kadar kişisel veriyi açığa çıkarabileceğini inceleyin.
KVKK çerçevesinde, kişisel veriler işlenmesini gerektiren sebepler ortadan kalktığında silinmeli, yok edilmeli veya anonim hale getirilmelidir. Saklama kararları ayrıca geçerli yasal yükümlülükleri ve haklı saklama ihtiyaçlarını da dikkate almalıdır.
Faydalı bir inceleme; aktif müşteri hesaplarını, muhasebe kayıtlarını, pazarlama iletişim listelerini, destek kayıtlarını, dışa aktarımları ve yedekleri birbirinden ayırır. Her birinin tanımlanmış bir amacı, erişim modeli ve saklama kararı olmalıdır. Bir faturayı saklama zorunluluğu, internete açık bir sistemde ilgili tüm profil alanlarını veya eski giriş bilgilerini bırakmayı otomatik olarak haklı çıkarmaz.
İncelemeye tedarikçileri ve eski tedarikçileri dahil edin. Geçişten sonra neleri sakladıklarını, silme talimatlarının alt yüklenicilere nasıl ulaştığını ve bir yedek geri yüklendiğinde ne olduğunu doğrulayın. Üzerinde anlaşılan sürecin işlediğine dair kanıt elde edin.
Bir olay sırasında, rutin silme işlemlerini gerçekleştirmeden önce soruşturma için gerekli kanıtları koruyun. Veri minimizasyonu, bir ihlalin kapsamını belirlemek için gereken günlük kayıtlarını silmemelidir.
KVKK özetlerinin çoğu, bireylerin bilgi alabileceği bir iletişim kanalı sunmaktadır. Bu, etkilenen her kişinin doğrudan bildirim aldığına dair bir kanıt değildir. İyileştiren Mamuller e-posta ve SMS yoluyla bilgilendirmeden bahsetmektedir ancak özeti, etkilenen her kişiye teslimatın tamamlandığını kanıtlamamaktadır. Eve'in halka açık bir müşteri duyurusu bulunmaktadır; incelenen materyal, doğrudan bildirimin tam kapsamını ortaya koymamaktadır.
Eve, erişimin engellendiğini ve ek güvenlik önlemleri alındığını bildirmektedir. 12 KVKK özeti; her kuruluş için eksiksiz bir iyileştirme programı, yama tanımlayıcısı, adli bilişim kapanış raporu veya etkinliğin doğrulanmasını ortaya koymamaktadır.
12 özetin tamamı, incelemenin devam ettiğini belirtmektedir. 21 Eylül 2026 tarihi itibarıyla incelenen resmi materyallerde, bu olayların esasına ilişkin nihai bir karara rastlanmamıştır. Duyuruların yayımlanması; para cezası verildiği, belirli bir tedarikçinin güvenlik yükümlülüklerini ihlal ettiğinin kesinleştiği veya alınan önlemlerin Kurul tarafından yeterli bulunduğu anlamına gelmez.
Aşağıdaki kontrol listesi, önerilen bir uygulama yöntemidir. Adı geçen kuruluşların bu önlemleri almadığı anlamına gelmez.
Ana müşteri verisi platformunuzdan başlayın: Verileri kimin tuttuğunu, ne kadar veri saklandığını, bir olayın ekibinize ne kadar sürede bildirileceğini ve tedarikçinin hangi delilleri sağlayabileceğini belirleyin.
Kooch’un KVKK ve GDPR Uyum Eksiklikleri Analizi ve Sürekli Uyum Hizmetleri, bu soruları; net sorumlular, tedarikçi inceleme gereklilikleri ve olay prosedürleri içeren öncelikli bir iyileştirme planına dönüştürmenize yardımcı olabilir. Müşteri platformunuz dış kaynaklıysa, veri işleyenle ilişkinizi gözden geçirerek ve bir ihlal durumunda ekibinizin ihtiyaç duyacağı bilgileri alıp alamayacağını test ederek başlayın.
Kaynaklar 21 Eylül 2026 tarihinde kontrol edilmiştir. Olay bilgileri, KVKK’nın özetleyerek yayımladığı veri sorumlusu bildirimlerine ve Eve’in müşteri duyurusuna dayanmaktadır. Operasyonel öneriler Kooch’un değerlendirmesidir.