
Son güncelleme: 2026-08-14
Bu son tarih önemli olsa da, istişare taslağının ertesi gün otomatik olarak nihai veya zorunlu hale geldiği anlamına gelmiyor.
14 Ağustos 2026 itibarıyla, NCA'nın resmi yayınlarında onaylanmış bir nihai sürüm, istişare sonuç raporu, uygulama takvimi veya resmi bir uyumluluk mekanizması bulunmamaktadır. Bu nedenle kuruluşlar, istişare metnini yürürlüğe girmiş bağlayıcı kontroller bütünü olarak sunmaktan kaçınmalıdır.
Ancak metni göz ardı da etmemelidirler.
Taslak, NCA'nın yapay zeka ile ilgili gördüğü siber güvenlik uygulamalarına dair faydalı bir bakış açısı sunuyor. Yapay zeka envanterleri, tanımlanmış sahiplik, güvenli geliştirme, kısıtlanmış aracı izinleri, üçüncü taraf değerlendirmesi, olay günlüğü tutma, geri alma ve insan müdahalesi gibi uygulamaların birçoğu, nihai belgenin nasıl sınıflandırılacağından bağımsız olarak mantıklı kontrollerdir.
Pratik yaklaşım, NCA'dan gelecek nihai metni takip ederken, geri döndürülebilir ve risk odaklı iyileştirmelerle işe başlamaktır.
| Soru | Doğrulanan durum | Uygulamadaki anlamı |
|---|---|---|
| İstişare sona erdi mi? | Evet. Belirtilen son tarih 5 Ağustos 2026 idi. | Kamuoyu görüşlerinin iletilmesi için açıklanan süre sona erdi. |
| İstişare sonuçları yayımlandı mı? | Resmi yayınlarda tespit edilmedi. | NCA'nın hangi görüşleri kabul ettiği henüz belirlenemiyor. |
| Nihai sürüm onaylandı mı? | 14 Ağustos 2026 itibarıyla böyle bir onay tespit edilmedi. | AICG-1:2026'yı istişare taslağı olarak tanımlamaya devam edin. |
| Taslakta yer alan 42 kılavuz ilke zorunlu mu? | İstişare metni bunları siber güvenlik tavsiyeleri olarak sunuyor. | Taslağın tek başına her kuruluş için bağlayıcı yükümlülükler oluşturduğunu ileri sürmeyin. |
| Özel kuruluşlar hedef kitleye dahil mi? | Evet. Belirtilen hedef kitle, Krallık'ta yapay zeka kullanan veya kullanmayı planlayan kuruluşları genel olarak kapsıyor. | Özel kuruluşlar, taslağın herkese hukuken uygulanacağını varsaymadan hazırlık çalışmalarında onu esas alabilir. |
| Uygulama için bir son tarih var mı? | Taslakta herkes için geçerli bir son tarih tespit edilmedi. | İyileştirmeleri sistem riskine ve mevcut yükümlülüklere göre önceliklendirin. |
| Belirlenmiş bir denetim veya kanıt sunma süreci var mı? | İstişare metninde böyle bir süreç tespit edilmedi. | İç güvence ve ileride yapılacak eşleştirmeler için kanıtları saklayın; bunların şimdiden sunulmasının zorunlu olduğunu ileri sürmeyin. |
İstişare, önerilen Yapay Zeka Siber Güvenlik Kılavuzu, AICG-1:2026 ile ilgiliydi.
Taslak şunları içeriyor:
Dört ana alan şunlardır:
Taslak, bu alanlar kapsamında siber güvenlik risk yönetimi, proje yönetimi, insan kaynakları, farkındalık, varlık yönetimi, kimlik ve erişim yönetimi, ağ güvenliği, bilgi koruma, yedekleme ve kurtarma, güvenlik açığı yönetimi, sızma testleri, izleme, web uygulaması güvenliği, iş sürekliliği ve tedarikçi riski gibi konuları ele almaktadır.
Taslak, Suudi Arabistan'da yapay zeka sistemleri kullanan veya kullanmayı planlayan kuruluşların kılavuz ilkeleri takip etmesini ve asgari siber güvenlik iyi uygulamalarını hayata geçirmesini önermektedir. Bu hedef kitle, özel kuruluşları da kapsayacak kadar geniştir.
Ancak, geniş bir hedef kitleye hitap etmek, yasal olarak bağlayıcı bir uygulama olduğu anlamına gelmez. İstişare metni, belgeyi bir rehber olarak sunmakta olup, yapay zeka kullanan her özel işletme için tek başına yeni ve zorunlu bir uyumluluk çerçevesi oluşturmamaktadır.
Sona erme, geri bildirim göndermek için belirtilen sürenin dolduğu anlamına gelir.
NCA artık sunulan görüşleri inceleyebilir, belgeyi revize edebilir, nihai sürümü onaylayabilir, daha fazla istişare yürütebilir veya düzenleyici süreci dahilinde başka bir adım atabilir.
Sona erme, tek başına şunları yapmaz:
Nihai belge yayımlanana kadar kuruluşlar, taslak ile nihai metni güvenilir bir şekilde karşılaştıramaz veya hangi istişare yorumlarının kabul edildiğini belirleyemez.
Bu nedenle, kuruluşların halihazırda 42 taslak kılavuzun tamamına uymak zorunda olduklarına dair beyanlar, resmi materyallerin şu an için doğruladığının ötesine geçmektedir.
Önerilen kılavuzlar, Suudi Arabistan'ın mevcut siber güvenlik ve veri koruma gerekliliklerinin yerine geçecek şekilde değerlendirilmemelidir.
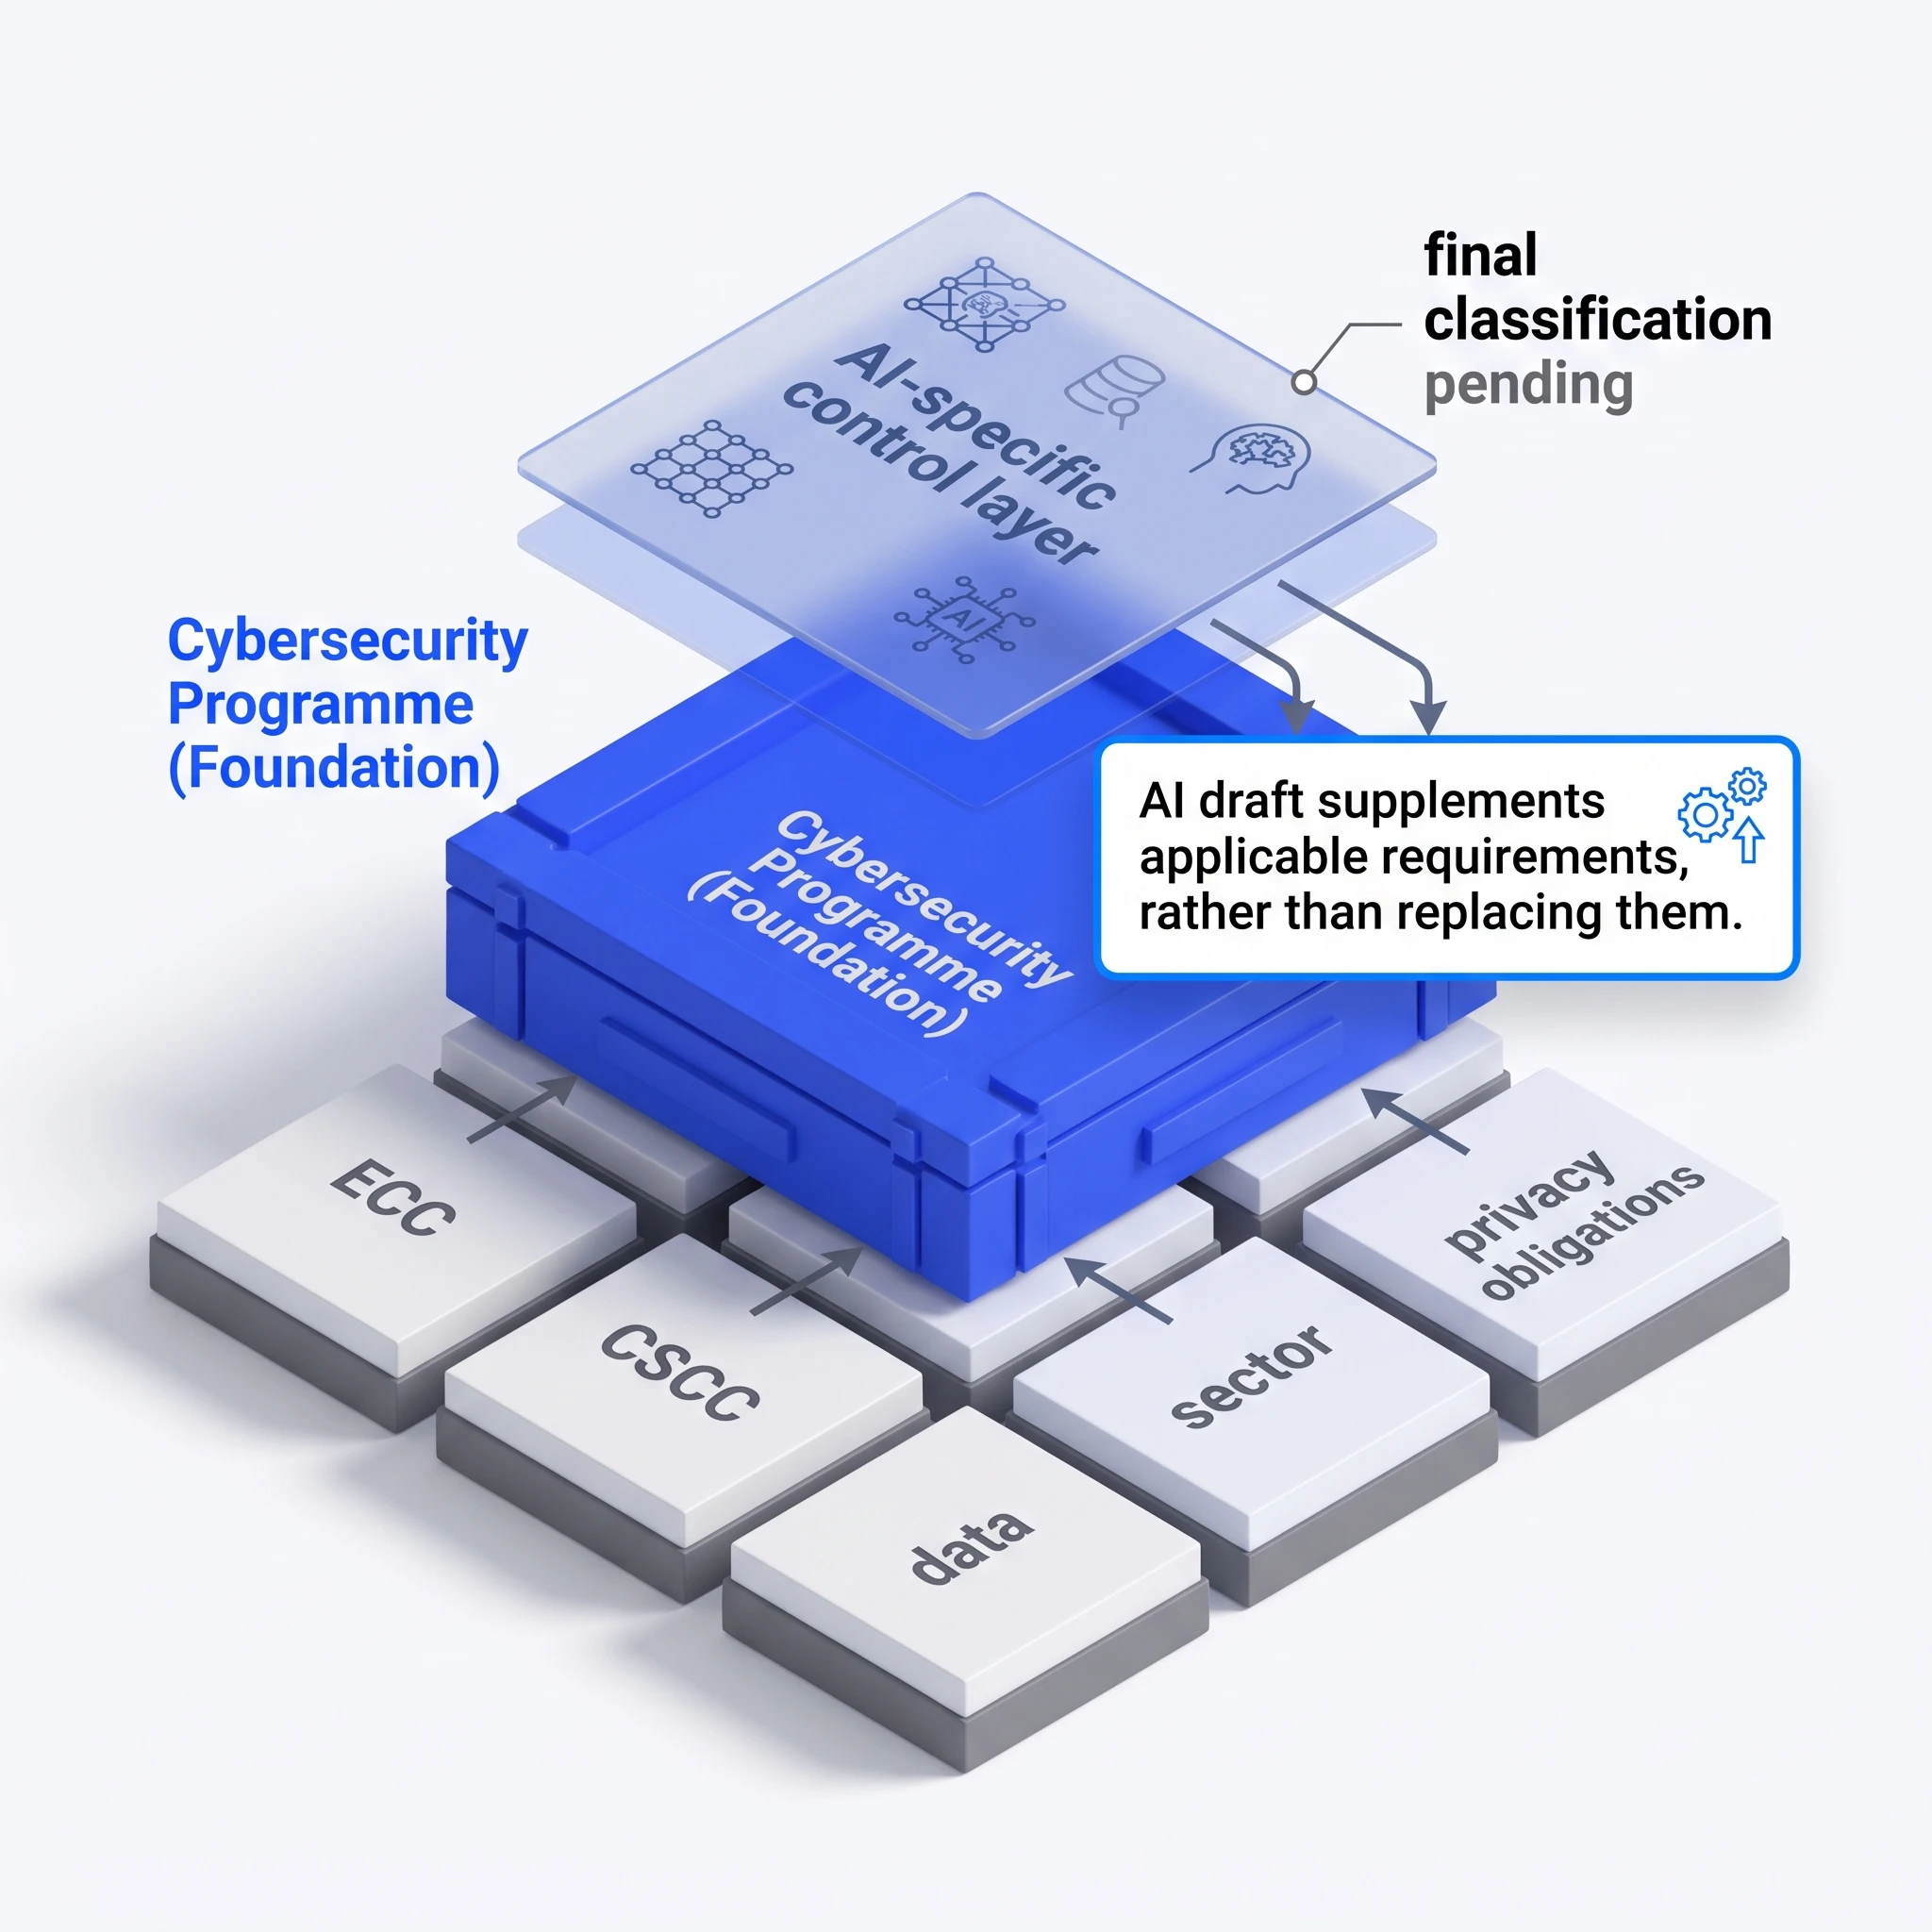
Taslağın dört alanlı yapısı, diğer NCA araçlarında kullanılan yapıya benzemektedir. Bu durum, yapay zeka risklerini mevcut bir siber güvenlik programına dahil etmeyi pratik hale getirmektedir. Ancak bu, mutlaka resmi bir birebir eşleştirme oluşturduğu anlamına gelmez.
Kuruluşlar, aşağıdaki gibi araçlar için uygulanabilirliği ayrı ayrı belirlemeye devam etmelidir:
Kritik Sistemler Siber Güvenlik Kontrolleri, NCA tarafından ulusal kritik sistemlere yönelik Temel Siber Güvenlik Kontrolleri'nin bir uzantısı ve tamamlayıcısı olarak açıkça tanımlanmıştır. Önerilen yapay zeka kılavuzlarına ise nihai bir belgede henüz aynı teyit edilmiş ilişki atfedilmemiştir.
Bu nedenle, düzenlemeye tabi bir kuruluş, tamamen ayrı bir uyumluluk yapısı oluşturmak yerine mevcut programı içerisinde yapay zekaya özel bir kontrol katmanı oluşturmalıdır.
Örneğin, Suudi Merkez Bankası'nın Siber Güvenlik Çerçevesi'ne tabi bir finans kuruluşu, bu çerçevenin yönetişim, uygulama güvenliği, tedarikçi, izleme ve güvence gerekliliklerini karşılamaya devam etmelidir. Yapay zeka taslağı, kurumun bu mevcut kontrol alanlarını yapay zeka sistemleri için yorumlamasına yardımcı olabilir ancak bunların yerini almaz.
Aynı ilke, kişisel verileri işleyen kuruluşlar için de geçerlidir. Bir yapay zeka sistemi için siber güvenlik kontrolleri uygulamak; Suudi veri koruma kuralları kapsamındaki hukuka uygun işleme, şeffaflık, amaç sınırlaması, veri sahibi hakları, uluslararası transferler veya ihlal bildirimi ile ilgili ayrı soruları çözmez.
Bir kuruluş, tanımlamadığı yapay zeka sistemlerini güvence altına alamaz.
Envanter, yalnızca kurum içinde geliştirilen makine öğrenimi modelleriyle sınırlı kalmamalıdır. Şunları da kapsamalıdır:
Her sistem için en azından şunları kaydedin:
İlk envanter için bir elektronik tablo yeterli olabilir. Daha önemli olan gereklilik, sahipliğin, inceleme sorumluluklarının ve yükseltme yollarının net olmasıdır.
Her yapay zeka uygulaması aynı düzeyde kontrol gerektirmez.
Gizli verilere erişimi olmayan dahili bir taslak hazırlama asistanı, müşteri hesaplarını değiştirebilen, işlemleri onaylayabilen veya operasyonel sistemlere talimat verebilen bir aracıdan farklı bir risk oluşturur.
Pratik bir sınıflandırma şunları dikkate almalıdır:
Daha yüksek etkili sistemler; üretim öncesinde resmi onay, daha kapsamlı güvenlik testleri, daha güçlü izleme, daha sıkı değişiklik kontrolü ve daha düzenli gözden geçirme gerektirmelidir.
Bu yaklaşım, istişare taslağının risk temelli sınıflandırmaya, yüksek etkili yapay zeka projeleri için resmi onaya ve aracı özerkliğinin kademeli olarak sunulmasına odaklanmasını yansıtmaktadır.
Model, üretken yapay zeka dağıtımının yalnızca bir parçasıdır.
Daha geniş sistem; istem şablonlarını, veri depolarını, vektör temsillerini (embeddings), bilgi getirme bileşenlerini, API'leri, eklentileri, kimlik doğrulama hizmetlerini, çıktı filtrelerini, kullanıcı arayüzlerini, günlükleri ve üçüncü taraf altyapısını içerebilir.
Bu nedenle güvenlik incelemeleri, tüm veri ve talimat yolunu incelemelidir.
İlgili kontroller şunları içerir:
Yapay zeka hizmeti şirket depolarına veya üretim uygulamalarına bağlı olduğunda, genel bir “çalışanlar yapay zekayı sorumlu bir şekilde kullanmalıdır” politikası yeterli değildir.
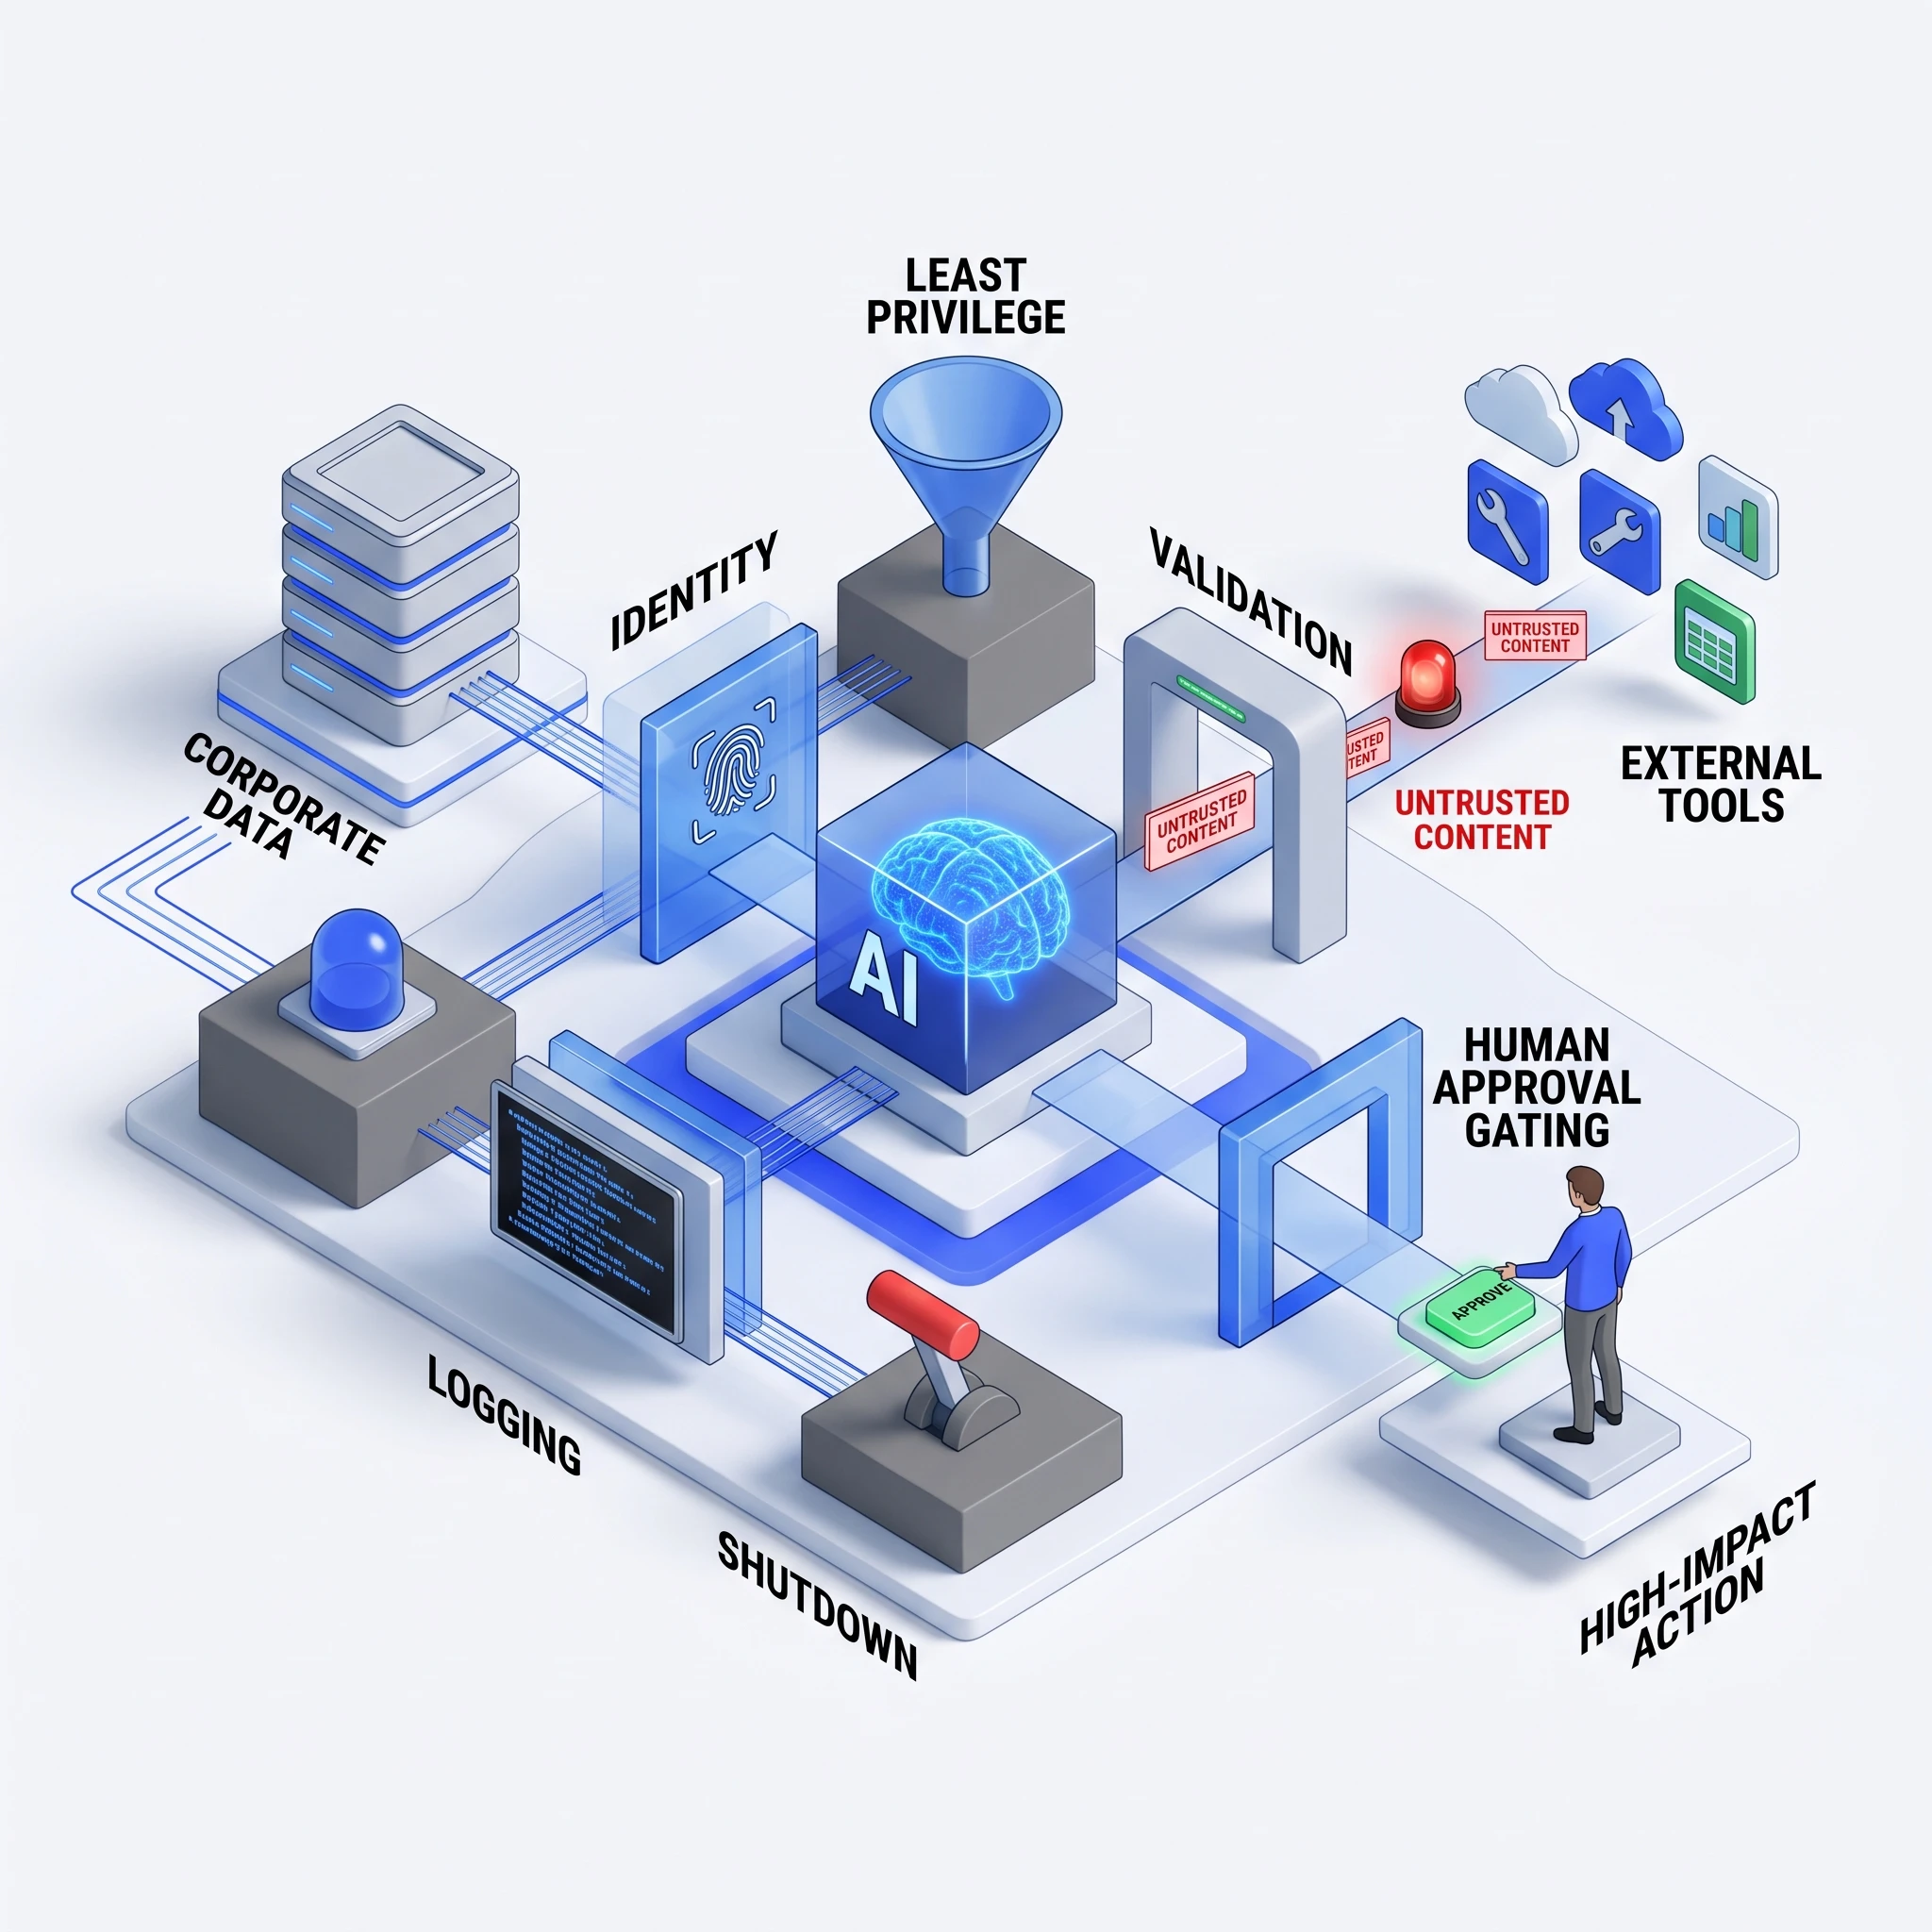
Otonom yapay zeka; planlama, bellek, araç kullanımı ve eylem gerçekleştirme yetenekleriyle üretken yapay zekanın mevcut risklerini artırır.
Bir aracı; bir mesajı okuyabilir, kayıtları getirebilir, bir CRM'i güncelleyebilir, e-posta gönderebilir, ödeme talimatı oluşturabilir veya sistem yapılandırmasını değiştirebilir. Artık temel soru sadece modelin çıktısının doğru olup olmadığı değildir. Aynı zamanda aracın bu eylemi gerçekleştirmesine izin verilip verilmemesi gerektiğidir.
Kuruluşlar çeşitli kontrol ilkelerini uygulamalıdır.
Bir aracının geniş yetkilere sahip paylaşımlı bir hesap üzerinden çalışmasına izin vermeyin.
Her üretim aracının tanımlanabilir bir hizmet kimliği, sınırlı izinleri, belirlenmiş kimlik bilgisi sahipliği ve belgelenmiş bir amacı olmalıdır. İzinler, mümkün olan her durumda bir insan yöneticininkinden daha dar kapsamlı tutulmalıdır.
Bilgi getirebilen bir aracının, bu bilgiyi değiştirme veya silme iznine otomatik olarak sahip olması gerekmez.
Okuma, oluşturma, güncelleme, onaylama, iletme ve silme izinleri ayrı ayrı değerlendirilmelidir.
İzleme veya öneri modunda başlayın. Sınırlı yürütme yetkisini ancak test ve belgelenmiş onay süreçlerinden sonra devreye alın.
Yüksek etkili veya geri dönüşü zor eylemler insan onayı gerektirmelidir.
Zararlı eylemleri önlemek için tamamen sistem istemindeki bir talimata güvenmeyin.
Aşağıdakiler gibi uygulanabilir teknik sınırlar getirin:
Sorumlu kişi ajanı durdurabilmeli, erişimini iptal edebilmeli, bir işlemi reddedebilmeli veya süreci güvenli bir manuel alternatife taşıyabilmelidir.
Birçok kuruluş kendi yapay zeka modellerini geliştirmez. Harici modellere bağlanır veya yapay zeka yetenekleri içeren yazılımlar satın alırlar.
Taslağın üçüncü taraf alanı, dış kaynak kullanımının siber güvenlik riskini anlama ve yönetme ihtiyacını ortadan kaldırmadığını göstermektedir.
Durum tespiti şunları kapsamalıdır:
Sözleşmeler, önemli tedarikçi beyanlarını uygulanabilir yükümlülüklere dönüştürmelidir. Halka açık bir güvenlik sayfası veya pazarlama iddiası; bildirim, erişim kontrolü, veri kullanımı, denetim bilgileri ve fesih konularını kapsayan sözleşmesel bir taahhütten daha zayıftır.
Sağlayıcının eksiksiz bilgi sağlayamadığı durumlarda, kuruluş belirsizliği belgelemeli ve ek kısıtlamaların, izlemenin veya insan denetiminin kalıntı riski azaltıp azaltamayacağına karar vermelidir.
Geleneksel uygulama günlükleri, bir yapay zeka olayı sırasında neler olduğunu açıklamakta yetersiz kalabilir.
Soruşturma şu gibi bağlamlar gerektirebilir:
Kuruluşlar, hassas istem içeriklerinin gereksiz yere toplanmasına yol açmadan, güvenlik ve inceleme için hangi bilgilerin gerekli olduğuna karar vermelidir.
Günlükler ayrıca yetkisiz erişime, değişikliğe ve silinmeye karşı korunmalıdır. Saklama süreleri; olay yönetimi, mevzuat, sözleşme ve gizlilik gereklilikleri ile uyumlu olmalıdır.
Olay müdahale planı, aşağıdakiler gibi yapay zekaya özgü senaryoları içermelidir:
Bir yapay zeka hatası, otomatik olarak raporlanabilir bir düzenleyici olay değildir. Kuruluş, etkilenen verileri, sistemleri, kişileri ve hizmetleri mevcut bildirim matrisine göre değerlendirmelidir.
Örneğin, bir yapay zeka olayı kişisel verileri tehlikeye atarsa, Suudi Kişisel Verilerin Korunması Kanunu ve uygulama kuralları ayrı bildirim yükümlülükleri doğurabilir. Ulusal Veri Yönetişimi Platformu, uygulanabilir zarar temelli koşulların karşılandığı durumlarda, durumun farkına varılmasından itibaren 72 saat içinde yetkili makama bildirim yapılmasını öngörmektedir.
İstişare taslağının kendisi, yeni ve evrensel bir yapay zeka olayı bildirim süresi belirlememektedir.
Yapay zeka sistemleri geleneksel anlamda "hacklenmeden" de başarısız olabilir. Bir sağlayıcı kullanılamaz hale gelebilir, bir model güncellemesi davranışı değiştirebilir, bir aracı yıkıcı bir döngüye girebilir veya bir bilgi havuzu güvenilmez hale gelebilir.
Kuruluşlar şunları tanımlamalıdır:
Yedeklemeler tek başına yeterli değildir; kuruluşun yapay zeka sisteminin, bağımlılıklarının ve operasyonel süreçlerinin geri yüklenebilir olup olmadığını test etmemiş olması büyük bir eksikliktir.
Sızma testleri ve düşmanca değerlendirmeler, insan müdahale mekanizmasının gerçekçi koşullar altında çalıştığını da doğrulamalıdır.
İstişare taslağı, evrensel bir denetim paketi öngörmemekte veya kuruluşların bu aşamada kanıt sunmasını zorunlu kılmamaktadır.
Buna rağmen, çalışmaları şimdiden belgelendirmek; güvenlik güvencesi, müşteri incelemeleri, iç yönetişim ve gelecekteki olası mevzuat uyumluluğu süreçleri için faydalıdır.
Kanıtlar, fiilen onaylanan, yapılandırılan, test edilen ve gözden geçirilen kontrolleri göstermelidir.
| Çalışma alanı | Şimdi yapılabilecekler | Yararlı kanıtlar |
|---|---|---|
| Envanter ve sorumluluk | Modelleri, yapay zeka içeren hizmetleri, aracıları, veri kaynaklarını, entegrasyonları ve sorumlu kişileri belirleyin. | Envanter çıktısı, mimari kaydı, sorumluluk ataması ve yaşam döngüsü durumu. |
| Risk ve onay | Sistemleri veri hassasiyeti, etki, özerklik, geri döndürülebilirlik ve bağımlılıklara göre sınıflandırın. | Risk değerlendirmesi, tehdit modeli, onay kaydı, istisnalar ve kalıntı risk kabulü. |
| Güvenli geliştirme | Tasarım aşamasından itibaren güvenlik uygulayın; değişiklikleri kontrol edin, kodu inceleyin ve canlıya almadan önce test edin. | Geliştirme standardı, inceleme kayıtları, test sonuçları, sürüm onayı ve değişiklik geçmişi. |
| Aracı izinleri | Aracılara ayrı kimlikler, asgari erişim yetkileri, işlem eşikleri ve insan onayı noktaları tanımlayın. | Yetkilendirme matrisi, hizmet hesabı kaydı, izin verilen araçlar listesi ve onay iş akışı. |
| Veri koruma | Eğitim verilerini, istemleri, vektör temsillerini, model ağırlıklarını, bağlamı, çıktıları ve günlükleri koruyun. | Veri akış haritası, sınıflandırma kaydı, erişim yapılandırması, saklama kuralları ve şifreleme ayarları. |
| Güvenlik testleri | İstem enjeksiyonunu, veri sızıntısını, yetkisiz araç kullanımını, saldırı amaçlı girdileri ve insan müdahalesi kontrollerini test edin. | Test planı, saldırı simülasyonu raporu, bulgu listesi, düzeltme kaydı ve yeniden test sonucu. |
| Günlük kaydı ve izleme | Hassas verilere erişimi, değişiklikleri, araç çağrılarını, aracı işlemlerini, onayları ve olağandışı davranışları kaydedin. | Günlük kayıt gereksinimleri, örnek olaylar, izleme kuralları, erişim kontrolleri ve saklama yapılandırması. |
| Üçüncü taraf riski | Sağlayıcıları, API'leri, eklentileri, alt veri işleyenleri, veri kullanımını, olay desteğini ve hizmetten çıkış düzenlemelerini değerlendirin. | Durum tespiti anketi, güvence raporları, sözleşme hükümleri, risk kararı ve inceleme takvimi. |
| Dayanıklılık | Geri alma, güvenli kapatma, geri yükleme ve manuel işletim seçenekleri oluşturun. | Kurtarma prosedürü, tatbikat raporu, geri alma testi, kapatma testi ve çıkarılan derslerin kaydı. |
| Çalışanlar ve farkındalık | Kullanıcıları, geliştiricileri ve inceleme yapanları hassas istemler, üretilen kod ve yapay zekaya özgü olaylar konusunda eğitin. | Eğitim materyali, katılım kaydı, yeterlilik kontrolleri ve gizlilik taahhütleri. |
Kuruluşlar aşağıdaki sıralama ile başlayabilir:
Bu çalışma, kuruluşların henüz tamamlanmamış bir belgeye resmi uyumluluk beyan etmesini gerektirmez. Nihai durum netleştiğinde ayarlanabilecek savunulabilir bir temel oluşturur.
Nihai yayın, istişare yapısını koruyabilir, bireysel kılavuzları değiştirebilir, uyumluluk dili ekleyebilir veya belgenin mevcut gerekliliklerle nasıl bir ilişki içinde olduğunu netleştirebilir.
Kuruluşlar, yalnızca başlığını veya yayın duyurusunu değil, belgenin tamamını istişare sürümüyle karşılaştırmalıdır.
| Doğrulanacak konu | Önemi | Yapılacak işlem |
|---|---|---|
| Belgenin durumu ve terminolojisi | “Kılavuz ilkeler”, “kontroller” ve “gereklilikler” farklı uyum sonuçları doğurabilir. | Nihai başlığı, sürüm numarasını, onay durumunu ve yükümlülükleri belirleyen ifadeleri doğrulayın. |
| Zorunlu veya tavsiye niteliğinde olması | Uygulamanın önerilip önerilmediğini ya da resmen zorunlu tutulup tutulmadığını belirler. | Politikaları, risk kabulünü ve uyum raporlamasını nihai duruma göre güncelleyin. |
| Özel kuruluşlara uygulanabilirlik | Taslağın hedef kitlesi geniş olsa da bağlayıcı kapsamın ayrıca doğrulanması gerekir. | Kuruluş türünü, sektörü, sistemleri, Suudi Arabistan'daki faaliyetleri ve belirtilen istisnaları değerlendirin. |
| ECC ve CSCC ile ilişkisi | Kuruluşlar, nihai metnin mevcut kontrolleri tamamlayıp tamamlamadığını, genişletip genişletmediğini veya onlara atıf yapıp yapmadığını bilmelidir. | Resmi bir kontrol eşleştirmesi hazırlayın ve mümkün olduğunda mükerrer testleri kaldırın. |
| Bulut, veri ve sektör kurallarıyla etkileşimi | Yapay zeka sistemleri halihazırda başka bağlayıcı siber güvenlik, veri koruma veya sektör gerekliliklerine tabi olabilir. | Mevzuat uygulanabilirlik matrisini ve kontrol sorumluluklarını güncelleyin. |
| Uygulama ve geçiş tarihleri | Nihai belge son tarihler veya aşamalı uygulama getirebilir. | Sorumluları ve ara hedefleri belirlenmiş, önceliklendirilmiş bir iyileştirme planı oluşturun. |
| Denetim ve kanıt gereklilikleri | Nihai sürüm öz değerlendirme, uygunluk beyanı, denetim veya kanıt beklentileri getirebilir. | Mevcut kanıtları öngörülen biçim, sıklık ve sunum kanalıyla karşılaştırın. |
| Üretken ve otonom yapay zekanın ele alınışı | Tanımlar, özerklik eşikleri veya gerekli insan denetimi değişebilir. | Aracı izinlerini, onayları, araç erişimini, güvenlik sınırlarını ve kapatma kontrollerini yeniden değerlendirin. |
| Olay ve bildirim hükümleri | Nihai metin, yapay zekaya özgü olay yönetimini veya mevcut bildirim görevleriyle bağlantıları açıklığa kavuşturabilir. | Olay sınıflandırmasını ve düzenleyici bildirim matrisini güncelleyin. |
| Taslağın 42 kılavuz ilkesindeki değişiklikler | Kontroller eklenebilir, çıkarılabilir, yeniden numaralandırılabilir veya önemli ölçüde değiştirilebilir. | Özetlerle yetinmeden metni satır satır karşılaştırın. |
Suudi Arabistan yapay zeka siber güvenlik istişaresi sona erdi, ancak düzenleyici süreç henüz tamamlanmadı.
İstişare taslağı, pratik bir yön belirlediği için değerini korumaktadır: kuruluşlar hangi yapay zeka sistemlerini kullandıklarını bilmeli, sorumluluk atamalı, tüm yapay zeka mimarisini güvence altına almalı, aracı izinlerini kısıtlamalı, tedarikçileri araştırmalı, faydalı günlükleri saklamalı ve güvenli kapatma ile kurtarma süreçlerine hazırlanmalıdır.
Bu önlemler, önerilen her kılavuzun halihazırda zorunlu olduğu varsayılmadan uygulanabilir.
Mevcut kontrolleri uygulayın ve resmi uyum beyanını nihai metnin değerlendirilmesinden sonra hazırlayın.
Kooch, kuruluşların gelişmekte olan siber güvenlik ve yapay zeka yönetişimi beklentilerini pratik envanterlere, risk değerlendirmelerine, tedarikçi incelemelerine, kontrol eşleştirmelerine ve kanıt kayıtlarına dönüştürmelerine yardımcı olur. Nihai belgenin Suudi hukukuna uygulanabilirliği konusunda önemli bir soru işareti oluşturduğu durumlarda, kuruluşlar ayrıca yetkin bir Suudi hukuk danışmanından görüş almalıdır.