
Son güncelleme: 28.09.2026
Bir hukuk bürosu, müvekkil görüşmelerini özenle korurken dava dosyalarını paylaşımlı posta kutularında, kişisel bulut hesaplarında veya bir yapay zekâ sohbet geçmişinde açıkta bırakıyor olabilir. Kişisel verilerin korunmasına ilişkin incelemenin tüm bu alanları kapsaması gerekir.
22 Eylül 2026 tarihinde Kişisel Verileri Koruma Kurumu, avukatların mesleki faaliyetlerinde kişisel verilerin korunmasına ilişkin rehberini yayımladı. Kurum, bu rehberi Türkiye Barolar Birliği’nin görüş ve katkılarıyla hazırladı.
Yayın, 6698 sayılı Kanun’un avukatlık faaliyetlerine nasıl uygulandığını ele alıyor. Bu, ayrı bir yürürlük tarihi olan yeni bir kanun değil, bir rehber niteliğindedir. Kapsamı; mesleki roller, işleme şartları, aktarımlar, üretken yapay zekâ, güvenlik ve veri sorumlusu yükümlülüklerini içermektedir.
Durumunu gözden geçiren bir büro için en faydalı başlangıç noktası gerçek bir dava dosyasıdır: Bilgiyi kim sağladı, büro buna neden ihtiyaç duyuyor, kimler erişebilir, bilgiler nereye gidiyor ve avukatlık hizmeti sona erdiğinde ne oluyor? Aşağıdaki uygulama önerileri, geçerli yasal gerekliliklerin yanı sıra Kooch’un tavsiyeleridir.
Rehber, çeşitli çalışma düzenlerini birbirinden ayırmaktadır:
Uygulamada, büronun kayıtlarında, aydınlatma metinlerinde ve sözleşmelerinde doğru gerçek veya tüzel kişi belirtilmelidir. Yalnızca büro adını kullanmak yeterli olmayabilir.
Bir müvekkilin tedarikçi sözleşmesi de hizmet aldığı bağımsız avukatları sadece "veri işleyen" olarak adlandırarak sorunu çözemez. Bir avukatlık ortaklığına ilişkin yayımlanmış Kurul kararı, sözleşmedeki "veri işleyen" etiketine rağmen gerçek karar verme yetkisini değerlendirmiştir. İşlemenin amacı ve araçları üzerindeki kontrol, tarafların seçtiği başlıktan daha önemlidir.
Bir müvekkilin sunduğu sözleşmeye ek veri işleme hükümlerini kabul etmeden önce, bu hükümleri yürütülen işle karşılaştırın. Hangi kanıtların toplanacağına, bunların nasıl kullanılacağına ve kimlerin erişmesi gerektiğine kim karar veriyor? Bu avukatlık hizmeti için ulaşılan sonucu kaydedin.
2018/32 sayılı Kurul Kararı, Avukatlık Kanunu uyarınca faaliyet gösteren avukatları, genellikle VERBİS üzerinden erişilen Veri Sorumluları Sicili’ne kayıt yükümlülüğünden muaf tutar. Bu bir kayıt muafiyetidir. Hukuka uygun işleme, aydınlatma, güvenlik, aktarım veya silme ile ilgili geçerli yükümlülükleri ortadan kaldırmaz.
Bu muafiyeti, bir avukatın sahibi olduğu ayrı bir danışmanlık veya teknoloji şirketine otomatik olarak genişletmeyin. Hangi muafiyetin geçerli olduğuna karar vermeden önce veri sorumlusunu ve faaliyeti tanımlayın.
Faydalı bir iç kayıt, karmaşık bir uyum platformundan çok daha basit olabilir. İşleme faaliyetlerinin, ilgili kişilerin, veri kategorilerinin, amaçların, hukuki dayanakların, alıcıların, sistemlerin ve saklama kurallarının bir listesiyle başlayın. Büro yeni bir araç benimsediğinde veya bir iş akışını değiştirdiğinde bunu güncelleme sorumluluğunu birine verin.
5. madde, özel nitelikli olmayan kişisel verilerin açık rıza olmaksızın işlenmesi için çeşitli dayanaklar sunar. İlgili dayanaklar arasında kanun hükmü, hukuki yükümlülük, bir sözleşmenin kurulması veya ifasıyla doğrudan doğruya ilgili olmak kaydıyla sözleşmenin taraflarına ait kişisel verilerin işlenmesinin gerekli olması veya bir hakkın tesisi, kullanılması ya da korunması için veri işlemenin zorunlu olması yer alabilir. Faaliyetinize gerçekten uyan dayanağı seçin.
Sözleşme dayanağı, sözleşmenin taraflarına ait verileri kapsar. Avukatın bir müvekkil ile çalışıyor olması, karşı tarafın veya tanığın verilerinin otomatik olarak işlenebileceği anlamına gelmez.
Bir hukuki talebin takibi için veri işlemenin zorunlu olması, ilgili üçüncü kişilere ait bilgilerin bu kişilerin rızası olmaksızın kullanılmasını destekleyebilir. Ancak bu durum, o kişi hakkında mevcut olan her şeyin toplanmasını haklı çıkarmaz. 4. madde uyarınca işlemenin amacı belirli olmalı ve işleme bu amaçla bağlantılı, sınırlı ve ölçülü yürütülmelidir.
Örneğin, bir iş uyuşmazlığına hazırlanırken, müvekkilden uyuşmazlığa konu olayları kanıtlamak için gereken kayıtları isteyin. Tüm çalışanların posta kutularının tamamını dışa aktarmak, konuyla ilgisiz yazışmaları ve sağlık bilgilerini içerebilir. Belgeleri toplamadan önce hangi hesapların, tarihlerin ve konuların ilgili olduğunu belirleyin.
Her veri işleme faaliyeti için varsayılan çözüm olarak genel bir açık rıza formu kullanmaktan kaçının. Başka bir hukuki dayanak geçerliyse, bunu açıklayın ve belgeleyin. Müvekkilin imzası, dosyada adı geçen diğer tüm kişiler adına rıza yerine geçemez.
Sağlık bilgileri, ceza mahkûmiyetleri, sendika üyeliği, biyometrik veriler ve 6. maddede sayılan diğer veri kategorileri, bu maddede öngörülen uygun bir işleme şartına ve öngörülen ek güvenlik önlemlerine tabidir.
Değişiklik sonrası 6. madde, bir hakkın tesisi, kullanılması veya korunması için veri işlemenin zorunlu olduğu durumlara izin vermektedir. Sonuç olarak, hukuki bir meseleyle ilgili özel nitelikli kişisel veri içeren deliller için her zaman açık rıza gerekmez.
Bununla birlikte, mesleki sır saklama yükümlülüğü tek başına sağlık verilerinin her şekilde kullanımına izin vermez. Sır saklama yükümlülüğü altındaki kişiler için 6. maddede öngörülen ilgili işleme şartı, belirli sağlık amaçlarıyla sınırlıdır; avukatlar için genel bir izin niteliği taşımaz.
Bir uygulama önlemi olarak, hassas belgeleri dosyaya girdikleri anda işaretleyin. Erişimlerini kısıtlayın ve dava ekibi dışına göndermeden önce belgenin tamamının gerekli olup olmadığını gözden geçirin.
Aydınlatma metni; veri sorumlusunun kimliğini, işleme amaçlarını, veri toplama yöntemini ve hukuki sebeplerini, verilerin kimlere ve hangi amaçlarla aktarılabileceğini ve ilgili kişinin haklarını açıklamalıdır. Aydınlatma yükümlülüğünü yerine getirmek ile açık rıza almak farklı işlemlerdir. Açık rıza dışındaki bir hukuki sebebe dayanılması, aydınlatma yükümlülüğünü kendiliğinden ortadan kaldırmaz.
Aydınlatmayı yalnızca mevcut müvekkiller için değil, potansiyel müvekkiller ve çalışanlar için de planlayın. Dolaylı yollardan elde edilen bilgiler için geçerli kurallar; makul bir süre içinde, veriler iletişim kurmak için kullanıldığında ilk temasta veya veriler aktarıldığında en geç ilk aktarım sırasında aydınlatma yapılmasını öngörür.
Bu nedenle karşı taraf ve tanık verileri dikkatli bir şekilde ele alınmalıdır. Müvekkile sunulan aydınlatma metninin bu kişilere de ulaştığını varsaymayın. Aynı şekilde, gizli dava stratejisini ifşa eden bir taslak göndermeyin. Aydınlatma yükümlülüğü ile yargılama sürecinin yürütülmesi arasında bir çatışma olduğu durumlarda, sorumlu avukat somut olguları ve geçerli yasal istisnaları değerlendirmelidir.
İşlevsel bir süreç, hangi aydınlatma metninin ne zaman ve hangi kanalla sunulduğunu kaydetmelidir. Metin, ilgili kişinin büronun kendi kişisel verilerini nasıl kullandığını anlayabileceği açıklıkta olmalıdır.
Yurt içi veri paylaşımı, 8. madde kapsamında bir değerlendirme gerektirir. Hukuka uygun toplama, tek başına sonraki her alıcıya yetki vermez. 5. veya 6. maddede öngörülen uygun işleme şartı, özel nitelikli veriler için yeterli güvenlik önlemleriyle birlikte aktarımı desteklemelidir.
Bir uzman, tercüman, harici avukat veya belge hizmeti sağlayıcısı ile paylaşım yapmadan önce, görevi ve bu görevi yerine getirmek için gereken bilgileri kaydedin. Her profesyonel alıcıyı veri işleyen olarak değerlendirmek yerine, alıcının rolünü kontrol edin. Mahkeme tarafından atanan bir bilirkişinin konumu, büronun talimatlarını izleyen bir tedarikçininkinden farklı olabilir.
Harici bir veri işleyen için Kooch; izin verilen veri işleme, gizlilik, erişim kontrolleri, alt yüklenicilik, olayların sorumlu kişilere gecikmeksizin iletilmesi, iade veya silme ve mevzuata uygunluğu gösteren kayıtları içeren yazılı şartlar önerir. Bu şartları hizmetin niteliğine göre uyarlayın. Bir belge tarama şirketi ile adli bilişim uzmanının aynı izinlere ihtiyacı yoktur.
12. madde, veri sorumlusunu, kendi adına işlem yapan tarafla birlikte gerekli güvenlik önlemlerinden müştereken sorumlu tutar. Bu nedenle dış kaynak kullanımı, bir sözleşmenin yanı sıra gözetim de gerektirir.
Tevkil olunan avukatlar için net talimatlar ve güvenli bir devir süreci oluşturun. Uzmanlar için ise tüm dava dosyasını aktarmadan önce, belgenin ilgili bir bölümünün veya gereksiz kişisel verileri karartılmış bir kopyasının soruyu yanıtlayıp yanıtlamayacağını değerlendirin.
Bir yazılım aboneliği birden fazla alıcıyı ve konumu içerebilir. Sağlayıcılara kullanımdaki dosyaların ve yedeklerin nerede tutulduğunu, hizmeti hangi kuruluşların işlettiğini, destek amacıyla içeriğe kimlerin erişebildiğini ve alt yüklenicilerin verileri yurt dışında işleyip işlemediğini sorun. Bu incelemeye e-posta, transkripsiyon, çevrimiçi çeviri, belge inceleme ve mesajlaşma araçlarını da dahil edin.
Düzenlemenin uluslararası bir aktarım içermesi durumunda 9. madde dikkate alınmalıdır. Genel olarak bu, geçerli bir işleme koşulu ile birlikte bir yeterlilik kararı veya bunun yokluğunda uygun bir güvence ve diğer yasal şartların sağlanması anlamına gelir. İlgili özel mevzuat ve uluslararası anlaşmalar da göz önünde bulundurulmalıdır.
Arızi aktarımlar için öngörülen sınırlı istisnai gerekçeler, sürekli yurt dışı depolama için güvenilir bir temel oluşturmaz. Bir dava dosyasının işlenmesine ilişkin hukuki dayanak, dosyanın rutin olarak uluslararası aktarımına otomatik olarak izin vermez.
Türkiye'de yayımlanan Standart Sözleşmeler, dört farklı veri sorumlusu/veri işleyen kombinasyonunu kapsar. Veri aktaranın ve veri alıcısının fiilî rollerine uygun sözleşme metnini seçin. Bir tedarikçinin standart veri işleme sözleşmesi veya AB aktarım maddeleri, tek başına Türk Standart Sözleşme mekanizması yerine geçmez.
Bu mekanizmanın kullanıldığı durumlarda, imzalanan Standart Sözleşme, imzalanmasından itibaren beş iş günü içinde Kurum'a bildirilmelidir. İmza öncesinde sorumlulukları belirleyin ve bildirim kanıtlarını saklayın.
Satın alma süreçlerinde, devam eden işlere ait dosyaları yüklemeden önce sağlayıcıdan sözleşme tarafı olan kuruluşunu ve Türk mevzuatına uygun olarak sunduğu aktarım mekanizmasını teyit etmesini isteyin. Eğer önerilen düzenlemeyi destekleyemiyorsa, başka bir yasal mekanizmayı değerlendirin veya hizmet yapılandırmasını ya da tedarikçiyi değiştirin.
Bulut, SaaS ve yapay zekâ
Müvekkile veya üçüncü kişilere ait verileri paylaşmadan önce planlanan kullanımı değerlendirin.
Yapılacak işi ve ihtiyaç duyulan asgari veriyi belirleyin. İlgisiz belgeleri çıkarın; özel nitelikli kişisel verileri ayrıca değerlendirin.
Veriyi alacak kişi veya kuruluşu, rolünü ve alt hizmet sağlayıcılarını belirleyin. Gizlilik ve veri işleme koşullarını inceleyin.
Depolama, yedekleme ve destek erişiminin nereden sağlandığını doğrulayın. Yurt dışından erişim veya yurt dışında işleme olup olmadığını kontrol edin.
Yurt içi veya yurt dışı aktarım için geçerli koşulları değerlendirin. Kullanılan aktarım mekanizmasını ve varsa bildirim yükümlülüklerini kaydedin.
İncelemeyi yapacak kişiyi belirleyin. Kararı, onaylanan hesap ayarlarını ve kullanım sınırlarını kaydedin.
Bu kart, kurum içi incelemeye yardımcı olur; mevzuata uygunluk belgesi değildir. Kontrollerin tamamlanması, somut aktarımın hukuki değerlendirmesinin yerini tutmaz.
Rehber; mümkün olduğunda girdilerin maskelenmesini veya anonimleştirilmesini, özel nitelikli kişisel verilerin yüklenmesinden kaçınılmasını, paylaşılan verinin asgari düzeyde tutulmasını; veri saklama, model eğitimi, insanlar tarafından inceleme, alt veri işleyen ve güvenlik politikalarının gözden geçirilmesini ve büro içi kuralların belirlenmesini önermektedir. Ayrıca, belgeler yüklendiğinde ortaya çıkabilecek potansiyel yurt içi veya uluslararası aktarımları da tanımlar.
Uygulama aşamasında, genel bir araştırma sorusu ile devam eden bir uyuşmazlığa ait delil içeren bir talep arasında ayrım yapın. "Tanık ifadesinin yapısını açıkla" komutu ile bir tanık görüşmesini yükleyip özetini istemek, farklı veri profillerine sahiptir.
Büro içi bir yapay zekâ onay süreci, gerçek hesap ve ürün yapılandırmasını test etmelidir. Sohbet geçmişinin saklanıp saklanmadığını, yöneticilerin paylaşımı kontrol edip edemediğini ve hesap kapatıldığında ne olduğunu kaydedin. Pazarlama açıklamaları, bu operasyonel soruları yanıtlamak için yeterli değildir.
İsimleri kaldırmak her zaman anonimleştirme anlamına gelmez. Bir adres, sıra dışı bir olay, işveren, dosya numarası veya olguların birleşimi bir kişinin kimliğini hâlâ belirlenebilir kılabilir. Kimlik tespiti mümkün olduğu sürece bir belgeyi kişisel veri olarak kabul edin.
Rutin taslak hazırlama süreçlerinde, mümkünse kurgusal veriler veya gerçekten anonimleştirilmiş açıklamalar kullanın. Kimliği belirleyici bilgiler zorunluysa, kullanımdan önce belgelenmiş bir inceleme şartı getirin. Model eğitimini kapatmak, kalan tüm işleme ve aktarım koşullarının onaylandığı anlamına gelmemelidir.
Avukatlık Kanunu'nun 36. maddesi, mesleki görevler sırasında öğrenilen bilgileri koruma altına alır. KVKK ise kişisel verilerin işlenmesini ayrı bir düzenlemeye tabi tutar. Bu nedenle bir hukuk bürosunun, hem gizlilik esaslarını hem de bilgilerin toplanması, kullanılması, açıklanması ve saklanmasına ilişkin yasal koşulları bir arada değerlendirmesi gerekir.
Yargısal süreç istisnası, avukatlar için genel bir muafiyet sağlamaz. Bir avukatın borçluya ait bilgileri borçlunun bir yakınıyla paylaşmasına ilişkin yayımlanan bir kararda Kurul, bu istisnaya dayanılmasını reddetmiştir. Bir tarafı temsil ediyor olmak, yapılan her türlü paylaşımı muaf tutulan bir yargısal faaliyet haline getirmez.
İlgili kişi başvurularına da kontrollü bir şekilde yanıt verilmelidir. Geçerli talepler mümkün olan en kısa sürede ve en geç 30 gün içinde sonuçlandırılmalıdır. Talepte bulunan kişinin kimliğini ve talebin kapsamını doğrulayın, ardından yasal olarak nelerin sağlanabileceğini değerlendirin. Bir kişinin kişisel verilerine ilişkin bir talep, müvekkil dosyasının tamamının incelenmeksizin dışarı aktarılmasına yol açmamalıdır. Herhangi bir ret veya kısıtlama durumunda gerekçeleri kayıt altına alın.
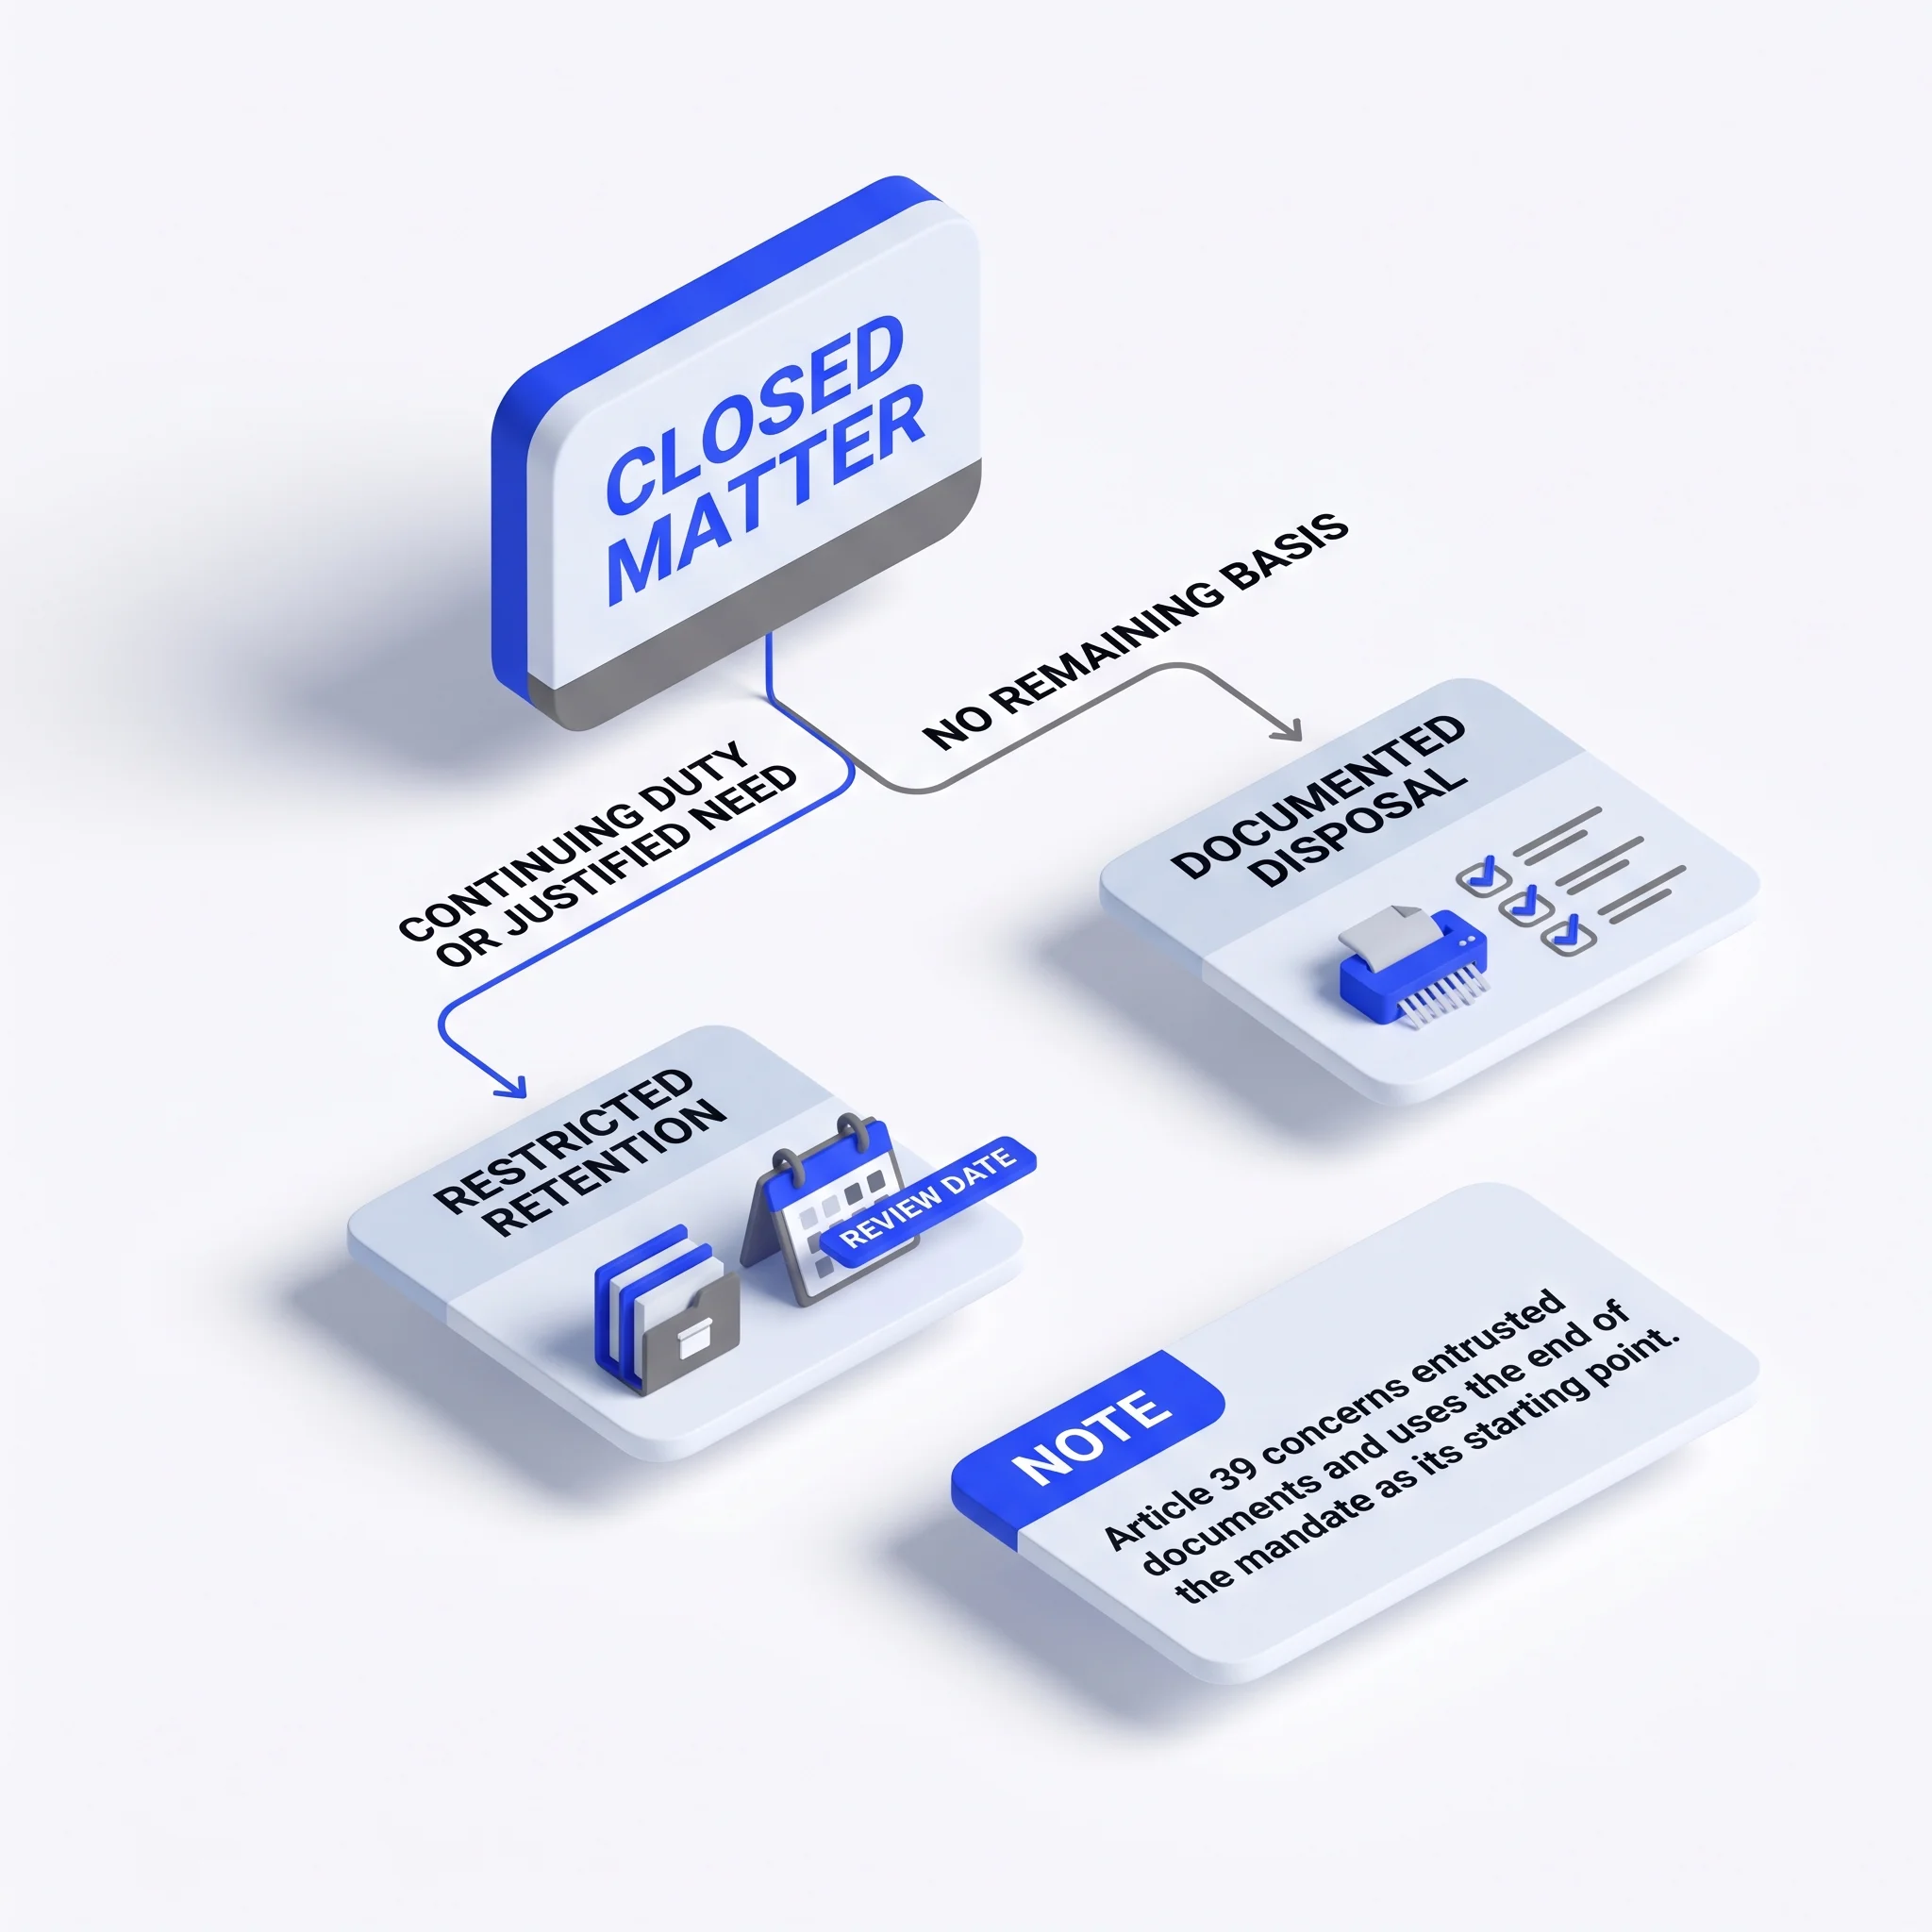
Avukatlık Kanunu'nun 39. maddesi, avukatın kendisine tevdi edilen belgeleri vekâlet ilişkisi sona erdikten sonra üç yıl süreyle saklamasını zorunlu kılar. Müvekkile belgeleri teslim alması için yazılı bildirimde bulunulmuşsa, bu saklama yükümlülüğü bildirimden üç ay sonra sona erer. İlgili hüküm, ücret ve masrafların ödenmemesi durumunda belgelerin alıkonulmasını da düzenler.
Bu kurallar, bir dava kapandıktan üç yıl sonra her kaydın otomatik olarak silinmesi gerektiği şeklinde yorumlanmamalıdır. Dosyanın kapanması ile vekâlet ilişkisinin sona ermesi farklı zamanlarda gerçekleşebilir. Diğer yasal yükümlülükler veya hakların tesisi ya da savunulması için duyulan devam eden ihtiyaç, saklama süresini etkileyebilir.
Rehber, vekâlet ilişkisinden doğan bir alacak için beş yıllık saklama süresinden bahsetmektedir; ancak bu durum somut olaya özgü bir değerlendirmeye tabidir. Bu, her durum için geçerli evrensel bir beş yıl kuralı değildir.
Her kayıt kategorisi için saklama gerekçesini, süreyi başlatan olayı, gözden geçirme tarihini ve imha işlemini kimin onaylayabileceğini belgeleyin. Müvekkile ait orijinal belgeleri; fatura kayıtlarından, dosyanın esasına ilişkin delillerden ve çalışma kopyalarından ayırın.
İşleme gerekçeleri ortadan kalktığında KVKK, ilgili kişinin talebi olmasa dahi verilerin silinmesini, yok edilmesini veya anonim hâle getirilmesini zorunlu kılar. Uygulanabilir bir imha prosedürü; e-posta eklerini, dışa aktarılan klasörleri, yerel cihazları ve yedekleme sürelerinin dolmasını, merkezi dosya sistemiyle birlikte kapsamalıdır.
12. madde, uygun teknik ve idari tedbirlerin alınmasını ve kurum içi uyum denetimlerinin yapılmasını gerektirir. Bu yükümlülüğü; duruşmalar, uzaktan çalışma ve acil belge alışverişi sırasında işleyen kontrollere dönüştürün.
Kooch; bireysel hesaplarla başlamayı, e-posta ve belge sistemleri için çok faktörlü kimlik doğrulamayı, şifrelenmiş iş cihazlarını ve erişimin yalnızca ilgili ekiple sınırlandırılmasını önermektedir. Bir kişi bir dosyadan veya bürodan ayrıldığında erişim yetkisini derhal kaldırın.
Personelin yanlışlıkla herkese açık belge bağlantıları oluşturup oluşturamadığını test edin. Kayıp bir dizüstü bilgisayarın nasıl kilitleneceğini veya verilerinin nasıl silineceğini ve yedeklerin bir dosya klasörünü gerçekten geri yükleyip yükleyemeyeceğini kontrol edin. Fiziksel kayıtları da dahil edin: depolama, taşıma, yazdırma ve güvenli imha süreçlerinin de sorumluları belirlenmelidir.
Eğitimlerde büronun kendi iş akışları kullanılmalıdır. Yanlış e-posta alıcısını fark etme, paylaşım bağlantısını gözden geçirme ve kayıp bir dosya durumunda izlenecek adımları uygulama çalışmaları yapın. Tatbikat sırasında ortaya çıkan eksiklikleri kaydedin ve giderin.
İşlenen kişisel verilerin başkaları tarafından hukuka aykırı bir şekilde ele geçirilmesi durumunda, veri sorumlusu Kurul'u gecikmeksizin ve en geç öğrenmesinden itibaren 72 saat içinde bilgilendirmelidir. Etkilenen kişiler de kimlikleri belirlendikten sonra makul olan en kısa süre içinde bilgilendirilmelidir. Bunlar birbirinden ayrı bildirim yükümlülükleridir.
Eksik bilgi, tamamlanmış bir adli bilişim raporunu beklemek için bir gerekçe değildir: prosedür, bilgilerin aşamalı olarak ve gecikmeksizin sağlanmasına izin verir. Veri işleyen, veri sorumlusunu gecikmeksizin bilgilendirmelidir. Büro, olayı, etkilerini ve alınan önlemleri belgelemeli ve bir müdahale planı bulundurmalıdır.
Uygulama için, mesai saatleri dışında da hareket edebilecek bir sorumlu ve onun yokluğunda görev alacak bir yedek sorumlu belirleyin. BT sağlayıcılarına ve personele olayları derhal bildirebilecekleri tek bir iletişim kanalı tanımlayın. İlk kayıt; büronun olaydan ne zaman haberdar olduğunu, erişim veya ifşa hakkında nelerin bilindiğini, etkilenen sistemleri ve korunması gereken kanıtları içermelidir.
Bildirim ve kontrol altına alma işlemlerini eş zamanlı yürütülecek çalışmalar olarak ele alın. Bir kişi daha fazla veri sızıntısını durdururken, bir başkası yasal bildirim gerekliliklerini değerlendirmeli ve doğru iletişim metinlerini hazırlamalıdır.
Büronun uygulamalarını test etmek için devam eden ve kapanmış dosyalardan küçük bir örneklem kullanın:
Her bir eksikliği bir kişiye ve bir tamamlanma tarihine atayın. Değişikliklerden sonra örneklemi tekrarlayın; yeniden yazılmış bir politika ancak iş süreçleri ona uygunsa faydalıdır.
Tek bir dosyanın büroya girişinden kapanışına kadar nasıl işlendiğini incelemek; hangi talimatların netleştirilmesi, erişim ayarlarının değiştirilmesi veya tedarikçi düzenlemelerinin iyileştirilmesi gerektiğini gösterebilir. İncelemeyi büronun tamamına yaymadan önce tespit edilen eksiklikleri giderin.
Kooch, operasyonel çalışmalara şu konularda destek olabilir: veri haritalama, güvenlik ve tedarikçi incelemeleri, saklama iş akışları ve olay müdahale hazırlığı. Kapsamı belirlenmiş bir KVKK uyum eksikliği analizi için Kooch ile iletişime geçin; mesleki sorumluluk ve somut olaya özgü hukuki kararların sorumluluğu büronun avukatlarında kalmaya devam edecektir.
Resmî kaynaklar 28 Eylül 2026 tarihinde kontrol edilmiştir. Aşağıdaki sayfa numaraları rehberin basılı sayfa numaralarına atıfta bulunmaktadır.