
Son güncelleme: 2026-10-12
Türkiye’de işverenler, gerekli koşullar sağlandığında işyeri iletişimlerini denetleyebilir. E-posta hesabının sahibi olmak, kullanılan yazılımın ücretini ödemek veya yönetici erişimine sahip olmak, tek başına her incelemeyi hukuka uygun hâle getirmez.
Kişisel Verileri Koruma Kurulunun 2026/2035 sayılı Kararı, kurumsal e-posta hesapları ile işin yürütülmesi amacıyla kullanılan diğer iletişim kanallarının denetlenmesine ilişkin koşulları ortaya koyuyor. İnsan kaynakları, BT ve uyum ekipleri açısından yapılması gereken, her denetim faaliyetini gerekçelendirilebilir bir amaçla, uygun bir hukuki dayanakla ve erişimi sınırlandıran kontrollerle ilişkilendirmek.
Kurul, 2026/2035 sayılı Kararı 16 Eylül 2026 tarihinde aldı. Karar, 8 Ekim 2026 tarihli ve 33394 sayılı Resmî Gazete’de yayımlandı. Kararın alındığı tarih ile yayımlandığı tarih birbirinden farklıdır.
Bu metin, görüşe açılmış bir taslak değil, yayımlanmış bir ilke kararıdır. Mevcut kişisel veri koruma yükümlülüklerinin işyeri iletişimlerine nasıl uygulanacağını ele alır. Kararda belirli bir geçiş süresi öngörülmemiştir.
Kararın kapsamı kurumsal e-postayla sınırlı değildir; ancak belirli bir mesajlaşma veya toplantı platformunun adı verilmez. Bu nedenle işverenler iletişim işlevlerini ayrı ayrı değerlendirmelidir: işyeri mesajlaşmaları, toplantı kayıtları ve bunların yazılı dökümleri farklı bilgiler, amaçlar ve müdahale düzeyleri içerebilir.
Karar, denetimi bütünüyle yasaklamıyor. Yayımlanma tarihi de çalışan mahremiyetinin ilk kez önem kazandığı tarih olarak görülmemeli.
İşveren, şirket sistemlerinin kullanımına ilişkin kurallar belirleyebilir ve işletmesinin menfaatlerini koruyabilir. Bununla birlikte çalışanların özel hayatları, kişisel verileri ve haberleşmeleri üzerindeki anayasal güvenceler devam eder.
Bu menfaatler, somut olayın koşullarına göre değerlendirilmelidir. Yalnızca iş amaçlı kullanıma izin veren bir politika, kabul edilebilir kullanımı açıklayabilir; ancak her müdahaleyi ölçülü hâle getirmez. İş amaçlı ve özel amaçlı iletişimin açıkça ayrılamadığı durumlarda karar, denetim yetkisinin daha dar değerlendirilmesini öngörür.
Teknik erişim, özellikle dikkat edilmesi gereken bir risk oluşturur. Sistem yöneticisi, kimlik bilgilerini sıfırlayabilir, bir posta kutusunu dışa aktarabilir veya şirket dizüstü bilgisayarında oturumu açık bırakılmış bir hesaba erişebilir. Bu imkân, bilgileri incelemek için hukuki yetki bulunduğu anlamına gelmez.
Uygulamada şu durumları birbirinden ayırın:
Üçüncü kategori, olağan bir kurumsal posta kutusu incelemesinin kapsamına kendiliğinden dâhil edilmemelidir. Özel yazışmalara erişmeden önce somut hukuki gerekçeyi ve erişimin zorunluluğunu belirleyin, alternatifleri değerlendirin ve ciddi bir müdahale söz konusuysa uzman hukuki değerlendirme alın. Tek başına bir politika ihlali şüphesi, erişilebilen her hesabın aranmasına izin verildiği şeklinde yorumlanmamalıdır.
6698 sayılı Kanun’un 5’inci maddesi, somut olayın koşullarına göre uygulanabilecek veri işleme şartlarını düzenler. Bunlar arasında hukuki bir yükümlülüğün yerine getirilmesi, bir hakkın tesisi, kullanılması veya korunması ya da ilgili kişinin temel hak ve özgürlüklerine zarar vermemek kaydıyla veri sorumlusunun meşru menfaatleri için veri işlemenin zorunlu olması yer alır.
Sözleşmeye ilişkin işleme şartı, “çalışan sözleşme imzaladı” demekten daha dar kapsamlıdır: veri işleme, sözleşmenin kurulması veya ifasıyla doğrudan doğruya ilgili ve gerekli olmalıdır.
Bir denetim ürününün tüm işlevlerine tek bir hukuki dayanak atamaktan kaçının. Güvenlik kayıtlarının tutulması, belirli mesajların incelenmesi, incelemeyi yürüten kişiye bilgi aktarılması ve verilerin dava amacıyla saklanması ayrı değerlendirmeler gerektirebilir.
Daha önce yayımlanan Kurul kararlarında ticari gizliliğin korunması, hukuka aykırı davranışların önlenmesi, hukuki sorumluluğa karşı korunma ve bilgi akışının yönetilmesi gibi işveren menfaatleri kabul edilir. Bu menfaatlerin tanınması, seçilen her yönteme kendiliğinden izin verildiği anlamına gelmez.
Somut sorunu tanımlayın. Örneğin:
Bunlar değerlendirmeye yardımcı örneklerdir; önceden onaylanmış denetim programları değildir. “Güvenlik” veya “yönetim denetimi” gibi genel ifadeler, belirli bir çalışanın mesajlarının neden okunması gerektiğini açıklamak için fazla belirsizdir.
2026/2035 sayılı Karar, standart bir değerlendirme formu öngörmez. Kurulun daha önceki meşru menfaat kararı; mevcut ve belirlenebilir bir menfaati, veri işlemenin zorunluluğunu ve ilgili kişinin hakları üzerindeki etkileri kapsayan bir denge değerlendirmesi yapılmasını gerektirir.
Uygulanabilir bir yazılı kayıt şu soruları yanıtlamalıdır:
Bu format bir uygulama önerisidir. İmzalanmış bir form, zorunluluk ve temel haklara ilişkin değerlendirmeyi karşılamayan bir faaliyeti hukuka uygun hâle getiremez.
Açık rıza belirli bir konuya ilişkin, bilgilendirmeye dayalı ve özgür iradeyle verilmiş olmalıdır. Her türlü denetime yönelik genel bir onay, belirli faaliyetlerin ayrı ayrı değerlendirilmesinin yerini tutmaz.
İş ilişkisi, özgür iradeyi özellikle önemli kılar. Çalışanın olumsuz bir sonuçla karşılaşmadan rıza vermeyi reddetmesinin veya rızasını geri çekmesinin gerçekte mümkün olup olmadığını değerlendirin. İşe girişte alınan bir imza bu soruyu tek başına yanıtlamaz.
Belgelerinizde şu üç işlevi ayrı tutun: kabul edilebilir kullanımın açıklanması, aydınlatma yükümlülüğünün yerine getirilmesi ve açık rızanın gerçekten uygun hukuki dayanak olduğu durumlarda rıza istenmesi.
Çalışanın politikayı teslim aldığını teyit etmesi, belgenin kendisine iletildiğini göstermeye yardımcı olabilir. Bu teyit, politikada açıklanan her faaliyete kendiliğinden rıza verildiği şeklinde sunulmamalıdır. Geçerli bir rıza da zorunluluk, ölçülülük ve saklama süresinin sınırlandırılması gerekliliklerini ortadan kaldırmaz.
Kanun’un 10’uncu maddesi; veri sorumlusu, işleme amaçları, verilerin kimlere ve hangi amaçlarla aktarılabileceği, toplama yöntemi ve hukuki sebebi ile ilgili kişinin 11’inci madde kapsamındaki hakları hakkında bilgi verilmesini gerektirir.
Yeni karar, anayasal güvenceler kapsamında aranan önceden bilgilendirme ile Kanun’daki aydınlatma yükümlülüğünü birbirinden ayırır. Denetime ilişkin genel bir uyarı, her iki gerekliliği de mutlaka karşılamaz.
İşe yarayan bir denetim aydınlatma metni için, çalışanların aksi hâlde tahmin etmek zorunda kalacağı uygulama ayrıntılarını açıklayın:
Verilerin disiplin süreçlerinde kullanılması amaçlanıyorsa bunu açıkça belirtin. İncelemeyi yapan kişiler mesaj gövdelerine veya eklere de erişebiliyorsa, kullanılan aracı yalnızca teknik log toplayan bir araç olarak tanımlamayın.
Uygulamaya yönelik bir kontrol olarak, aydınlatma metninin sürümünü, iletilme tarihini ve dağıtıma ilişkin kanıtları saklayın. Denetimdeki önemli bir değişiklik, çalışanlara açıklanan veri işleme faaliyetini değiştiriyorsa metni güncelleyin.
İletişim akışının denetlenmesi ile içerik incelemesi farklı müdahale düzeyleri içerir. Önceki Kurul kararları, içerik incelemesinin daha güçlü gerekçelere dayanması gerektiğini açıkça belirtir.
Teknik loglar da kişisel veri olabilir. Gönderici ve alıcı bilgileri, zaman damgaları ve oturum açma kayıtları, çalışma düzenini ve kişiler arasındaki ilişkileri ortaya koyabilir. Mesaj gövdesini içermemeleri, bu kayıtları KVKK kapsamı dışına çıkarmaz.
Uygulamada, araçlarınızın gerçekte hangi veri alanlarını gösterdiğini inceleyin. “İleti izleme” olarak adlandırılan bir ekran konu satırını; bir güvenlik uyarısı ise mesajdan bir bölümü veya ek bilgilerini içerebilir. Bu bilgileri, ortaya koydukları içerik dikkate alınarak değerlendirin.
Otomatik inceleme de veri işlemedir. İçeriği bir insanın okumaması; amacı, kapsamı, çıktıları ve saklama koşullarını değerlendirme gereğini ortadan kaldırmaz.
Karara göre içerik incelemesine kural olarak somut şüphe veya belirli bir olayla bağlantılı meşru bir amaç bulunması hâlinde başvurulmalı ve inceleme bu amaçla sınırlı tutulmalıdır. Karar, kapsamı belirsiz, genel ve sürekli içerik incelemelerinden kaçınılması gerektiğini belirtir.
Şu varsayımsal örneği ele alalım:
Bir güvenlik uyarısı, dışa aktarılmış bir müşteri veri dosyasının şirket dışına gönderilmiş olabileceğini gösteriyor. Ekip önce ilgili hesap hareketlerini, alıcıyı, zamanlamayı ve mevcut aktarım kayıtlarını inceleyebilir. Bu kayıtlar soruyu yanıtlıyorsa daha geniş kapsamlı içerik okumasına gerek kalmayabilir.
Belirsizlik devam ediyorsa ve içerik incelemesi gerekçelendirilebiliyorsa, bir sonraki adım tespit edilen mesaj ve eklerle sınırlandırılabilir. İnceleme, çalışanın yaptığı tüm yazışmaların aranmasına kendiliğinden dönüşmemelidir.
Değerlendirme, erişim kapsamının her genişletilmesinin neden gerekli olduğunu açıklamalıdır.
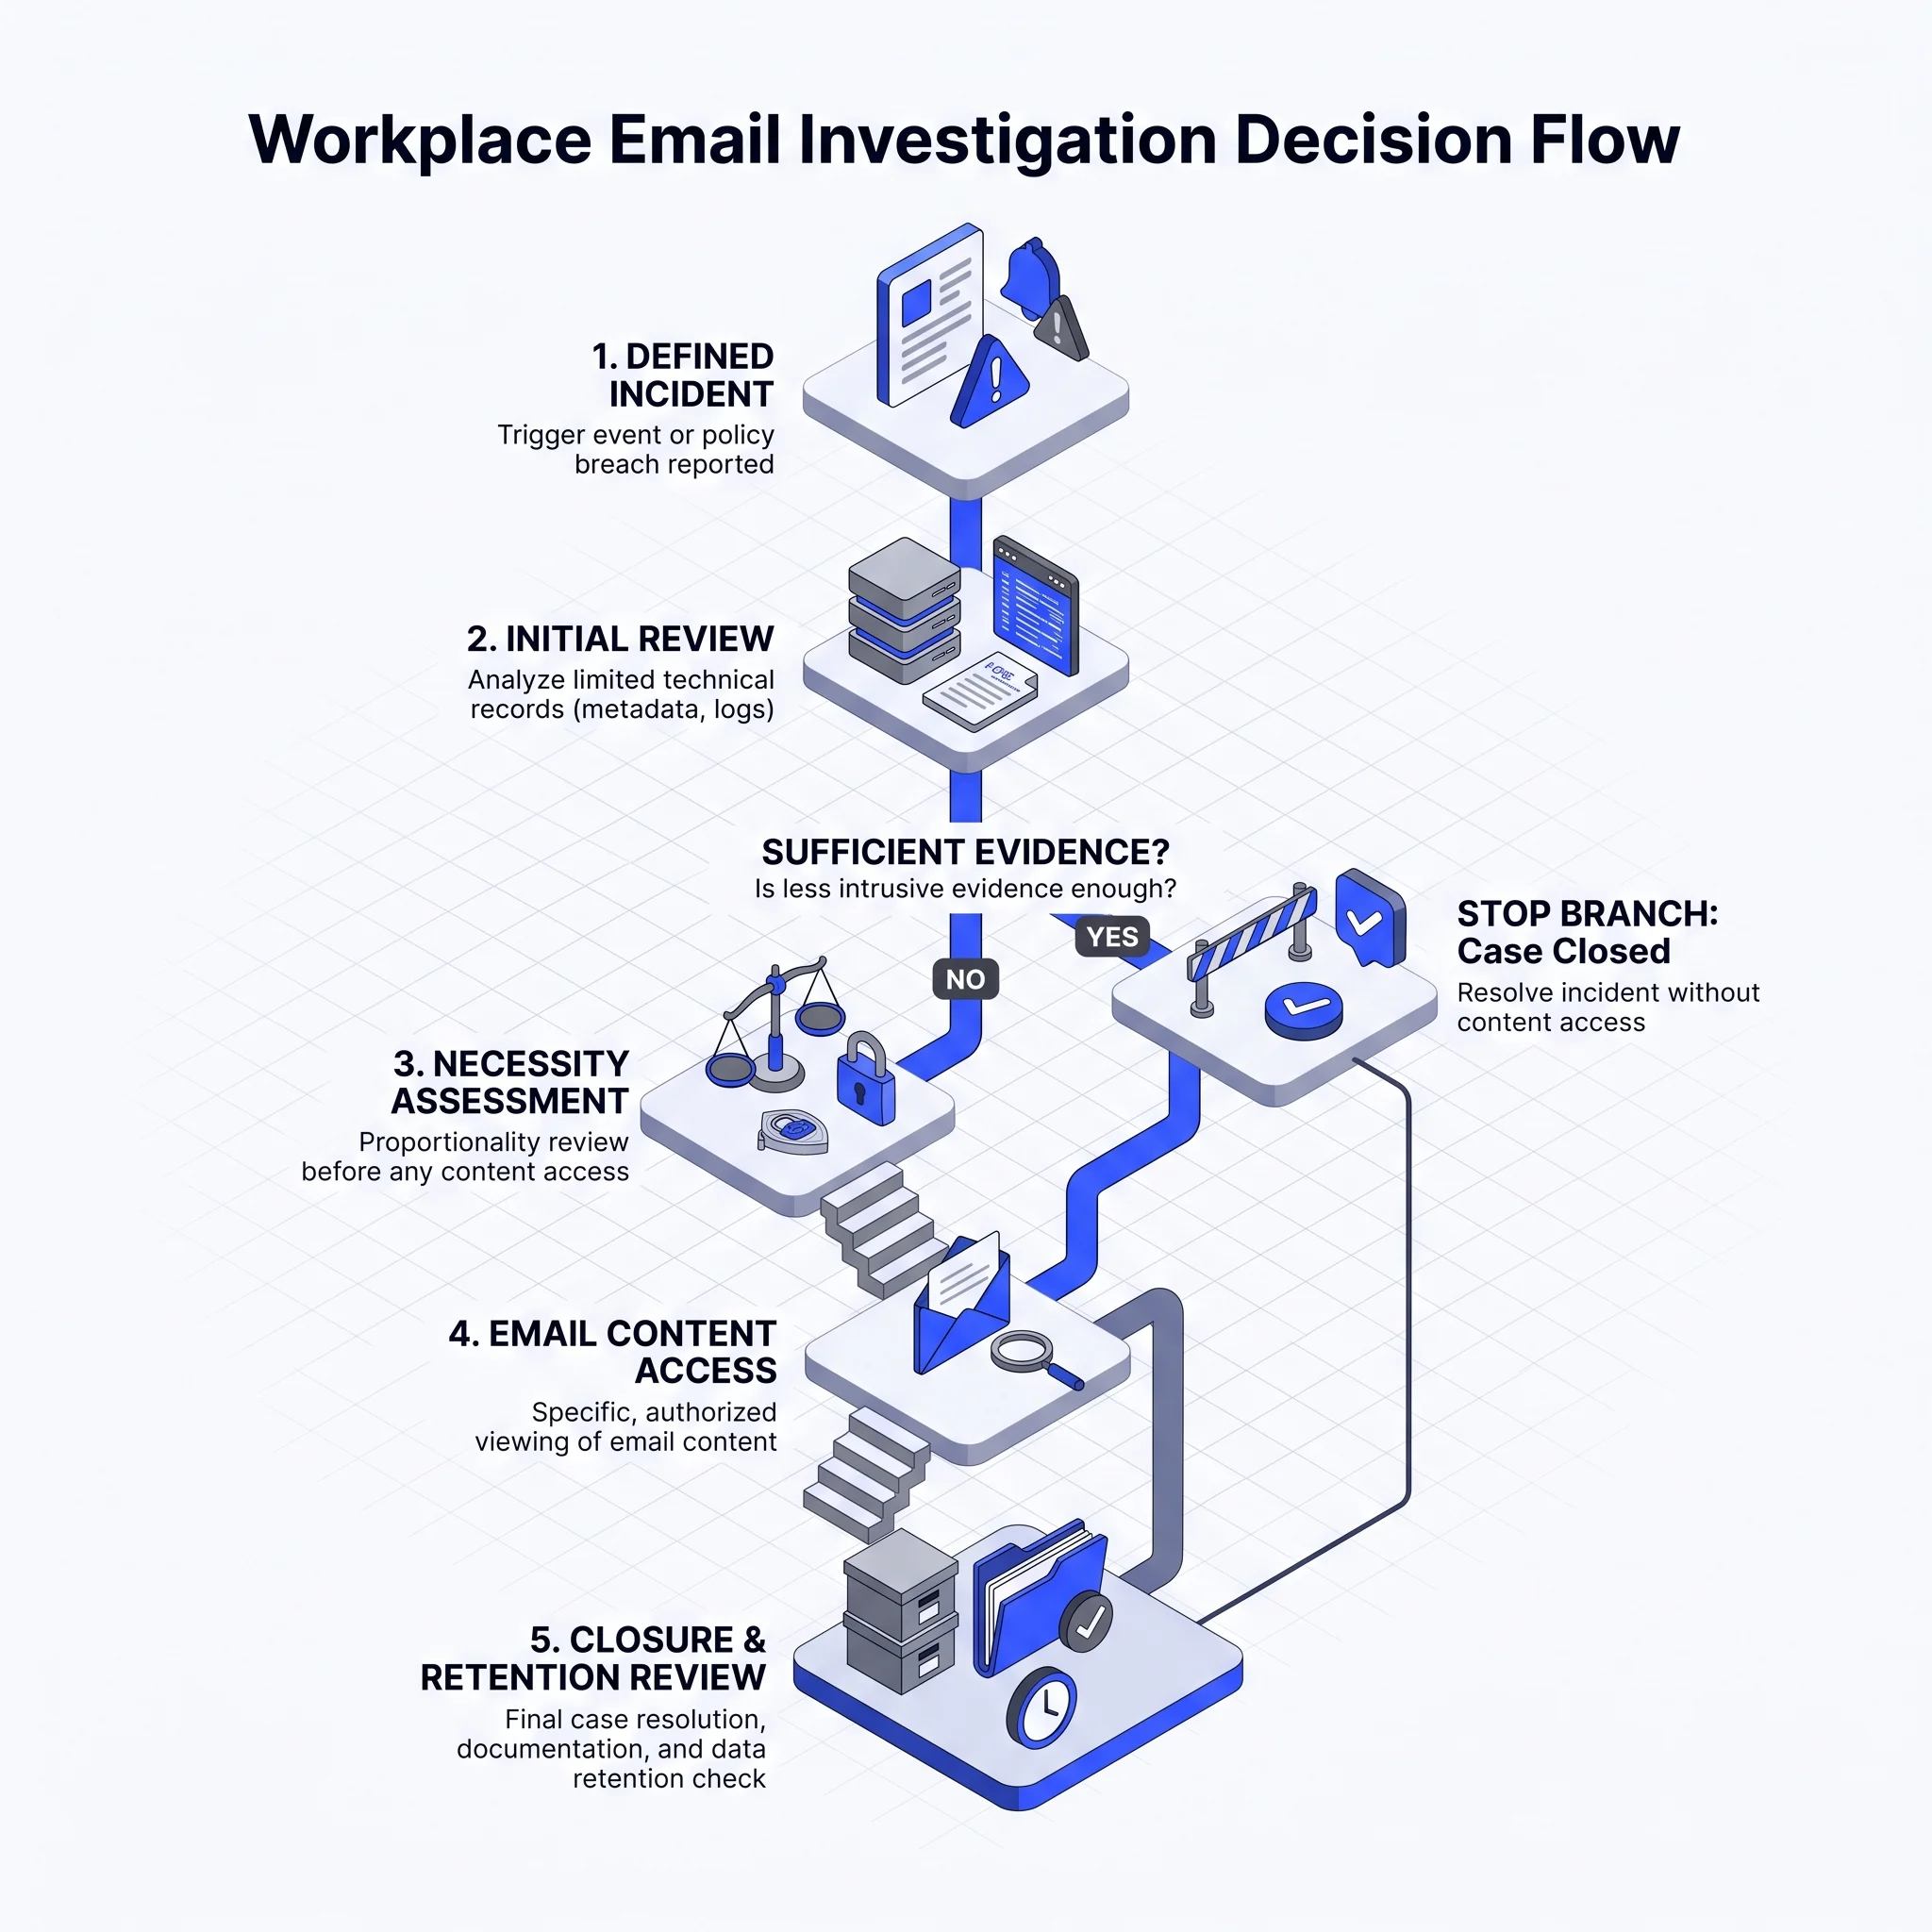
Karar, belirli bir onay komitesi veya görev unvanı öngörmez. Kuruluşlar kendi yetkilendirme prosedürlerini oluşturmalıdır.
Uygulanabilir bir inceleme talebi; iddiayı veya olayı, önerilen hukuki dayanağı, hesapları ve tarihleri, arama sınırlarını, yetkili incelemecileri, bulguların kullanım amacını ve saklama düzenini belirtmelidir. İncelemeyle ilgisiz özel bilgilerin nasıl ele alınacağı da açıklanmalıdır.
Hassas durumlarda erişim talep eden kişi ile talebi onaylayan kişiyi ayırmayı değerlendirin. Aramayı başka bir çalışana, daha uzun bir döneme veya farklı bir amaca genişletmeden önce ek onay alınmasını öngörün.
Acil olaylar için uygulanabilir bir üst yetkiliye başvuru yolu gerekir. Örneğin müdahale ekibinin, ele geçirilmiş bir hesabı hızla devre dışı bırakması gerekebilir. Olayı sınırlandırmaya yönelik bu işlem, hesabın geçmiş yazışmalarını sınırsız biçimde okuma yetkisini örtülü olarak vermemelidir.
Bilgiyi muhafaza etmek ile içeriğini incelemek ayrı veri işleme faaliyetleridir. Her ikisini de değerlendirin; muhafaza kararı, geniş kapsamlı bir incelemeyi kendiliğinden haklı kılmaz.
Bir mesaj sağlık bilgisi, sendika üyeliği veya başka özel nitelikli kişisel veriler içerebilir. Kanun’un 6’ncı maddesi, uygulanabilir bir özel nitelikli veri işleme şartının bulunmasını ve öngörülen önlemlerin alınmasını gerektirir. Yalnızca 5’inci madde kapsamında meşru menfaat değerlendirmesi yapılması yeterli değildir.
6’ncı maddedeki istihdamla ilgili işleme şartı, ilgili hukuki yükümlülüklerin yerine getirilmesi için zorunlu olan işlemeyi kapsar. İşverenin karşılaştığı her bilgi için genel bir istisna oluşturmaz.
Yazışmalarda müşterilere, yakınlara, tedarikçilere ve diğer çalışanlara ait bilgiler de bulunur. İnceleme tek bir hesap sahibini ilgilendirse bile, incelemeyi yapan kişiler bu kişilerin mahremiyetini de dikkate almalıdır.
Uygulama prosedürünüzde incelemeyi yapacak kişilere şu talimatları verin:
Örneğin bir harcama incelemesi sırasında karşılaşılan ve konuyla ilgisi olmayan tıbbi bir ek, sırf incelemeci açabildiği için genel bir insan kaynakları raporuna kopyalanmamalıdır.
Kanun’un 12’nci maddesi, uygun teknik ve idari güvenlik tedbirlerinin alınmasını gerektirir. Karar da özellikle sınırlı ve görev bazlı erişim, erişim kayıtları ve gizlilik güvenceleri öngörür.
Bu gereklilikleri sistem yöneticilerinin ve incelemecilerin çalışma biçimine yansıtın. Sistem yönetimi ile inceleme rollerinin ayrılması, incelemecilere kişiye özel hesaplar atanması, süreli yetkiler ve her dosyayla ilişkilendirilmiş onay kayıtları önerilen kontroller arasındadır.
Denetim kayıtları, kimin hangi bilgiyi ne zaman ve hangi yetkiyle aradığının veya dışa aktardığının belirlenmesine imkân vermelidir. Bu kayıtları değiştirilmeye karşı koruyun ve olağan dışı erişimleri inceleyin.
Dış BT hizmet sağlayıcılarını ve grup şirketi ekiplerini de erişim haritasına dâhil edin. Bilgiler yurt dışına aktarılıyorsa 9’uncu maddeyi ayrıca değerlendirin. Yurt içinde gerekçelendirilmiş bir inceleme, tek başına yurt dışına aktarımın hukuka uygunluğunu sağlamaz.
“Çalışan e-posta verileri” için tek bir saklama süresi belirlemek, farklı işleme amaçlarını yeterince yansıtmayabilir.
Uygulamaya başlarken operasyonel logları, güvenlik uyarılarını, inceleme kapsamında alınan kayıt örneklerini, inceleme raporlarını ve belirli bir hukuki talep için muhafaza edilen kayıtları birbirinden ayırın. Her kategori için amacı, ilgili hukuki gereklilikleri, saklama süresinin başlangıcını belirleyen olayı, sorumlu kişiyi veya birimi ve imha yöntemini belgeleyin.
7’nci madde uyarınca, işlemeyi gerektiren sebepler ortadan kalktığında veri sorumlusu, duruma uygun olarak verileri silmeli, yok etmeli veya anonim hâle getirmelidir. Bu yükümlülüğün doğması için çalışanın talepte bulunması şart değildir.
Ana sistemin yanı sıra dışa aktarılan verileri ve kopyaları da gözden geçirin. Bilgiler asıl posta kutusundan kaldırılmış olsa bile incelemeci klasörlerinde, destek kayıtlarında, indirilmiş arşivlerde veya ortak sürücülerde kalabilir.
Karar, geçmiş denetim verileri için özel bir hukuka uygun hâle getirme süreci öngörmez.
Yapılacak incelemede kayıtların nasıl elde edildiği, çalışanlara hangi bilgilerin verildiği, kayıtların neden hâlâ tutulduğu ve kimlerin erişebildiği belirlenmelidir. Yeni bir aydınlatma metni, önceki bir eksikliği geriye dönük olarak gidermiş sayılmamalıdır.
Verilerin toplanması veya kullanımına devam edilmesi sorunlu görünüyorsa daha fazla erişimi kısıtlayın ve düzeltici adımlar için danışmanlık alın. Özellikle devam eden yargılamalarda, silme işleminden önce somut muhafaza yükümlülüklerini kontrol edin. Aynı şekilde, ileride bir uyuşmazlık çıkabileceği ihtimali de her posta kutusunun süresiz saklanmasına gerekçe olmamalıdır.
Önceki uygulamalar, eski bir çalışanın posta kutusuna yeterli şeffaflık sağlanmadan erişilmesinin KVKK açısından risk doğurabileceğini gösteriyor. Kurul, 2021/1187 sayılı Kararında bu tür bir erişimi ele almış; özel bilgilerin sırf kurumsal hesapta bulunması nedeniyle alenileşmiş sayılacağı görüşünü de reddetmiştir.
İşten ayrılma sürecinde iş sürekliliği ile eski çalışanın kimliğinin kullanılmaya devam edilmesini birbirinden ayırın.
Mümkünse gerekli iş kayıtlarının ayrılmadan önce devredilmesi, erişim yetkilerinin iptal edilip açık oturumların sonlandırılması, saklanması gerçekten gerekli kayıtların belirlenmesi ve arşiv erişiminin kısıtlanması önerilen adımlar arasındadır.
Yazışan kişileri uygun ekibe yönlendiren, belirli süreyle etkin kalacak bir otomatik yanıtın iş ihtiyacını karşılayıp karşılamayacağını değerlendirin. Gelen tüm mesajların süresiz olarak bir yöneticiye yönlendirilmesini varsayılan uygulama hâline getirmeyin.
Devam eden her erişimi, amacını ve sona erme veya gözden geçirme tarihini belgeleyin. Hesaba girişin kapatılması, arşivi kimin okumaya devam edebildiği sorusunu yanıtlamaz.
KVKK değerlendirmesi, incelemenin yalnızca bir bölümüdür.
Türk Borçlar Kanunu’nun 417’nci maddesi, işverenin işçinin kişiliğini korumasını ve ona saygı göstermesini gerektirir. 419’uncu madde ise özel kanun hükümlerini saklı tutarak işçiye ait kişisel verilerin kullanımını, işçinin işe yatkınlığıyla ilgili veya hizmet sözleşmesinin ifası için zorunlu olduğu ölçüyle sınırlar.
Anayasa’nın 20’nci ve 22’nci maddelerindeki güvenceler de önemlidir. Anayasa Mahkemesi, 17 Eylül 2020 tarihli E.Ü. kararında önceden bilgilendirme, içerik erişiminin gerekçesi, alternatif yöntemler ve incelemenin kapsamına ilişkin eksiklikler tespit etmiştir.
İşverenler açısından bunun uygulamadaki karşılığı, hem delil toplama sürecini hem de çalışan hakkında düşünülen işlemi değerlendirmektir. Konuyla ilgili olabilecek bilgilerin bulunması, bunların hukuka uygun elde edilip edilmediğini veya disiplin işleminin haklı ve ölçülü olup olmadığını tek başına açıklamaz.
Özel yazışmalara ciddi müdahale içeren aramalar veya önemli sonuçlar doğurabilecek disiplin kararları öncesinde, Türk iş hukuku alanında uzman bir hukukçudan görüş alın.
Uygulamayı şu sırayla ele alabilirsiniz:
İlk değerlendirmeyi, insan kaynakları, BT ve kişisel verilerin korunmasından sorumlu kişilerin katılımıyla gerçek bir iş akışı üzerinden yapmak yararlı olur. Politikada yazanlarla bir sistem yöneticisinin fiilen erişebildiği bilgileri karşılaştırın; ardından yetkilendirme, aydınlatma, erişim ve saklama konularındaki eksikleri giderin.
Kooch’un KVKK ve GDPR Boşluk Analizi hizmeti, bu uygulama eksiklerini belirlemenize yardımcı olabilir. Politika ve kontrollerin düzenli olarak gözden geçirilmesi için Sürekli Uyum Yönetimi hizmetimizi inceleyin.
Kooch ile iletişime geçin; çalışanların iletişimlerinin denetlenmesine ilişkin politika ve prosedürlerinizi nasıl gözden geçirebileceğimizi birlikte değerlendirelim.