
Dört Türk şirketi, birbirine oldukça benzer kişisel veri ihlalleri bildirdi: bir veri işleyenin sistemlerindeki sunucuya yetkisiz erişim, kimlik ve iletişim bilgileri ile şifrelenmiş giriş bilgilerinin açığa çıkması ve henüz kesinleşmemiş sayıda etkilenen kişi.
Bu bildirimler, dış kaynaklı bir platform kullanan her işletme için pratik bir soru ortaya koyuyor: en önemli kanıtlar tedarikçinizin elindeyken bir ihlali değerlendirip buna yanıt verebilir misiniz?
Dört bildirimde de veri işleyenin kimliği belirtilmiyor veya tek bir olayın dört şirketi de etkilediği doğrulanmıyor. Ortak bir sağlayıcı olduğu ise henüz doğrulanmamış bir çıkarım. Yine de bu ortak özellikler; veri işleyen sözleşmelerini, teknik güvenlik önlemlerini ve olay müdahale hazırlığını gözden geçirmek için faydalı bir başlangıç noktası oluşturuyor.
9 Eylül 2026 tarihinde, Kişisel Verileri Koruma Kurumu; Bo Kozmetik, Dekonil, Çiçek İç Giyim ve Suud Tekstil ile ilgili bildirimler yayımladı. Her biri, inceleme süreci devam ederken veri sorumlusunun ihlal raporunu özetlemektedir; bu yayımlama kararları nihai bir kusur tespiti veya ceza duyurusu niteliği taşımamaktadır.
Dört raporda da öne çıkan ortak noktalar şunlardır:
Tablodaki tarihler, veri işleyenin veri sorumlusuna yaptığı bildirim tarihleridir. Bu tarihler; yetkisiz erişimin ne zaman başladığını, veri işleyenin bunu ne zaman fark ettiğini veya her bir veri sorumlusunun Kurul'a bildirimini ne zaman yaptığını göstermemektedir.
Ayrıca veri türleri listesi, her kişi için tüm alanların açığa çıktığı anlamına gelmez. Özellikle "kimlik bilgileri" ifadesi "TC kimlik numaraları" olarak yorumlanmamalıdır: bu dört bildirimde söz konusu numaralar belirtilmemiştir.
Benzerliklerin olası bir açıklaması, ortak bir tedarikçi veya altyapı olayıdır. Diğer olasılıklar arasında, standartlaştırılmış raporlama diliyle açıklanan ayrı olaylar yer almaktadır. Kamuoyuna açık özetler bu soruyu yanıtlamamaktadır.
Bu model, söz konusu dört bildirimden daha fazlasını kapsamaktadır. FF Tekstil ve Vitaberg Kozmetik için 2 Eylül 2026 tarihinde yayımlanan bildirimler, benzer işlemci-sunucu erişimini ve etkilenen veri kategorilerini tanımlamaktadır. Bu bildirimlerin varlığı, daha geniş bir raporlama modelinin tartışılmasını desteklese de, aynı tehlikeye girmiş altyapıyı paylaştıklarını kanıtlamamaktadır.
Bu makalenin güncellendiği tarih itibarıyla, incelenen birincil materyaller şunları doğrulamamıştır:
Kamuya açık duyurulardaki iletişim kanalları, kişilerin nereden bilgi alabileceğini gösterir. Ancak bu, bireysel bildirimlerin tamamlandığını kanıtlamaz. Aynı şekilde, doğrudan bildirime dair kamuya açık bir kayıt bulunmaması, hiçbir bildirim yapılmadığı anlamına gelmez.
Bu sınırlamalar, olayı tanımlarken önem taşır: "hash'lenmiş giriş bilgilerinin etkilendiği" ifadesi desteklenmektedir; "düz metin parolaların çalındığı" ifadesi ise desteklenmemektedir. Bildirimler ayrıca, erişimin yalnızca görüntüleme ile sınırlı olduğunu veya herhangi bir veri sızıntısı gerçekleşmediğini de kanıtlamamaktadır.
Veri sorumlusu, kişisel verilerin işlenme amaçlarını ve vasıtalarını belirler. Veri işleyen ise, veri sorumlusunun adına ve onun yetkilendirmesiyle kişisel verileri işler. Rolü belirleyen şey yapılan fiili işlemdir; bir tedarikçi, farklı işleme faaliyetleri için farklı roller üstlenebilir.
6698 sayılı Kanun'un 12. maddesi, kişisel verilerin hukuka aykırı olarak işlenmesini ve erişilmesini önlemek ve verileri korumak için uygun teknik ve idari tedbirlerin alınmasını zorunlu kılar. İşleme faaliyeti dışarıdan hizmet alınarak gerçekleştirildiğinde, veri sorumlusu ve onun adına verileri işleyen taraf, 12(1). maddede belirtilen tedbirlerin alınmasından müştereken sorumludur.
Bu durum onları müşterek veri sorumlusu yapmaz veya her türlü sorumluluğu aynı şekilde paylaştırmaz. Bu, dış kaynak kullanımının veri sorumlusunun güvenlik sorumluluklarını ortadan kaldırmadığı anlamına gelir. Veri sorumlusunun ayrıca denetim yükümlülüğü bulunurken, hem veri sorumluları hem de veri işleyenler yetkisiz ifşa ve kullanıma karşı kısıtlamalara tabidir.
Operasyonel açıdan; tedarikçi incelemesi, erişim onayı, olay tırmandırma ve düzeltme süreçleri için sorumlular atayın. Bir sözleşmede sadece tedarikçinin "güvenliği sağladığı" ifadesinin yer alması, birçok konunun belirsiz kalmasına neden olur.
Hash'leme bir koruma önlemidir, ancak ele geçirilen bilgilerin zararsız olduğunun garantisi değildir. Parola hash'leri elde edilirse, bir saldırgan çevrimdışı ortamda tahminler yürütebilir. Algoritma, maliyet ayarları, parola gücü ve uygulama biçimi, bu saldırının ne kadar uygulanabilir olacağını belirler.
Benzersiz "salt" değerleri, önceden hesaplanmış saldırıları ve toplu tahminleri daha az etkili kılar. Salt değerleri genellikle saklanan hash'lere eşlik eder ve gizli tutulmaları amaçlanmaz; varlıkları tek başına bir tasarım hatası değildir. Genellikle "pepper" olarak adlandırılan ve ayrı olarak korunan bir gizli değer ise farklı bir amaca hizmet eder.
Dört bildirim de kimlik bilgisi depolama tasarımını tanımlamamaktadır. Bir veri sorumlusu, güvence vermeden önce algoritmayı, ayarları, eski hesaplara yönelik işlemleri ve etkilenen veri setindeki tam alanları talep etmelidir.
Önerilen yanıt soruları şunlardır:
Bunlar soruşturma ve müdahale seçenekleridir, dört şirket hakkındaki bulgular değildir. Parola sıfırlamak, halihazırda ifşa edilmiş iletişim bilgilerini de geri getiremez.
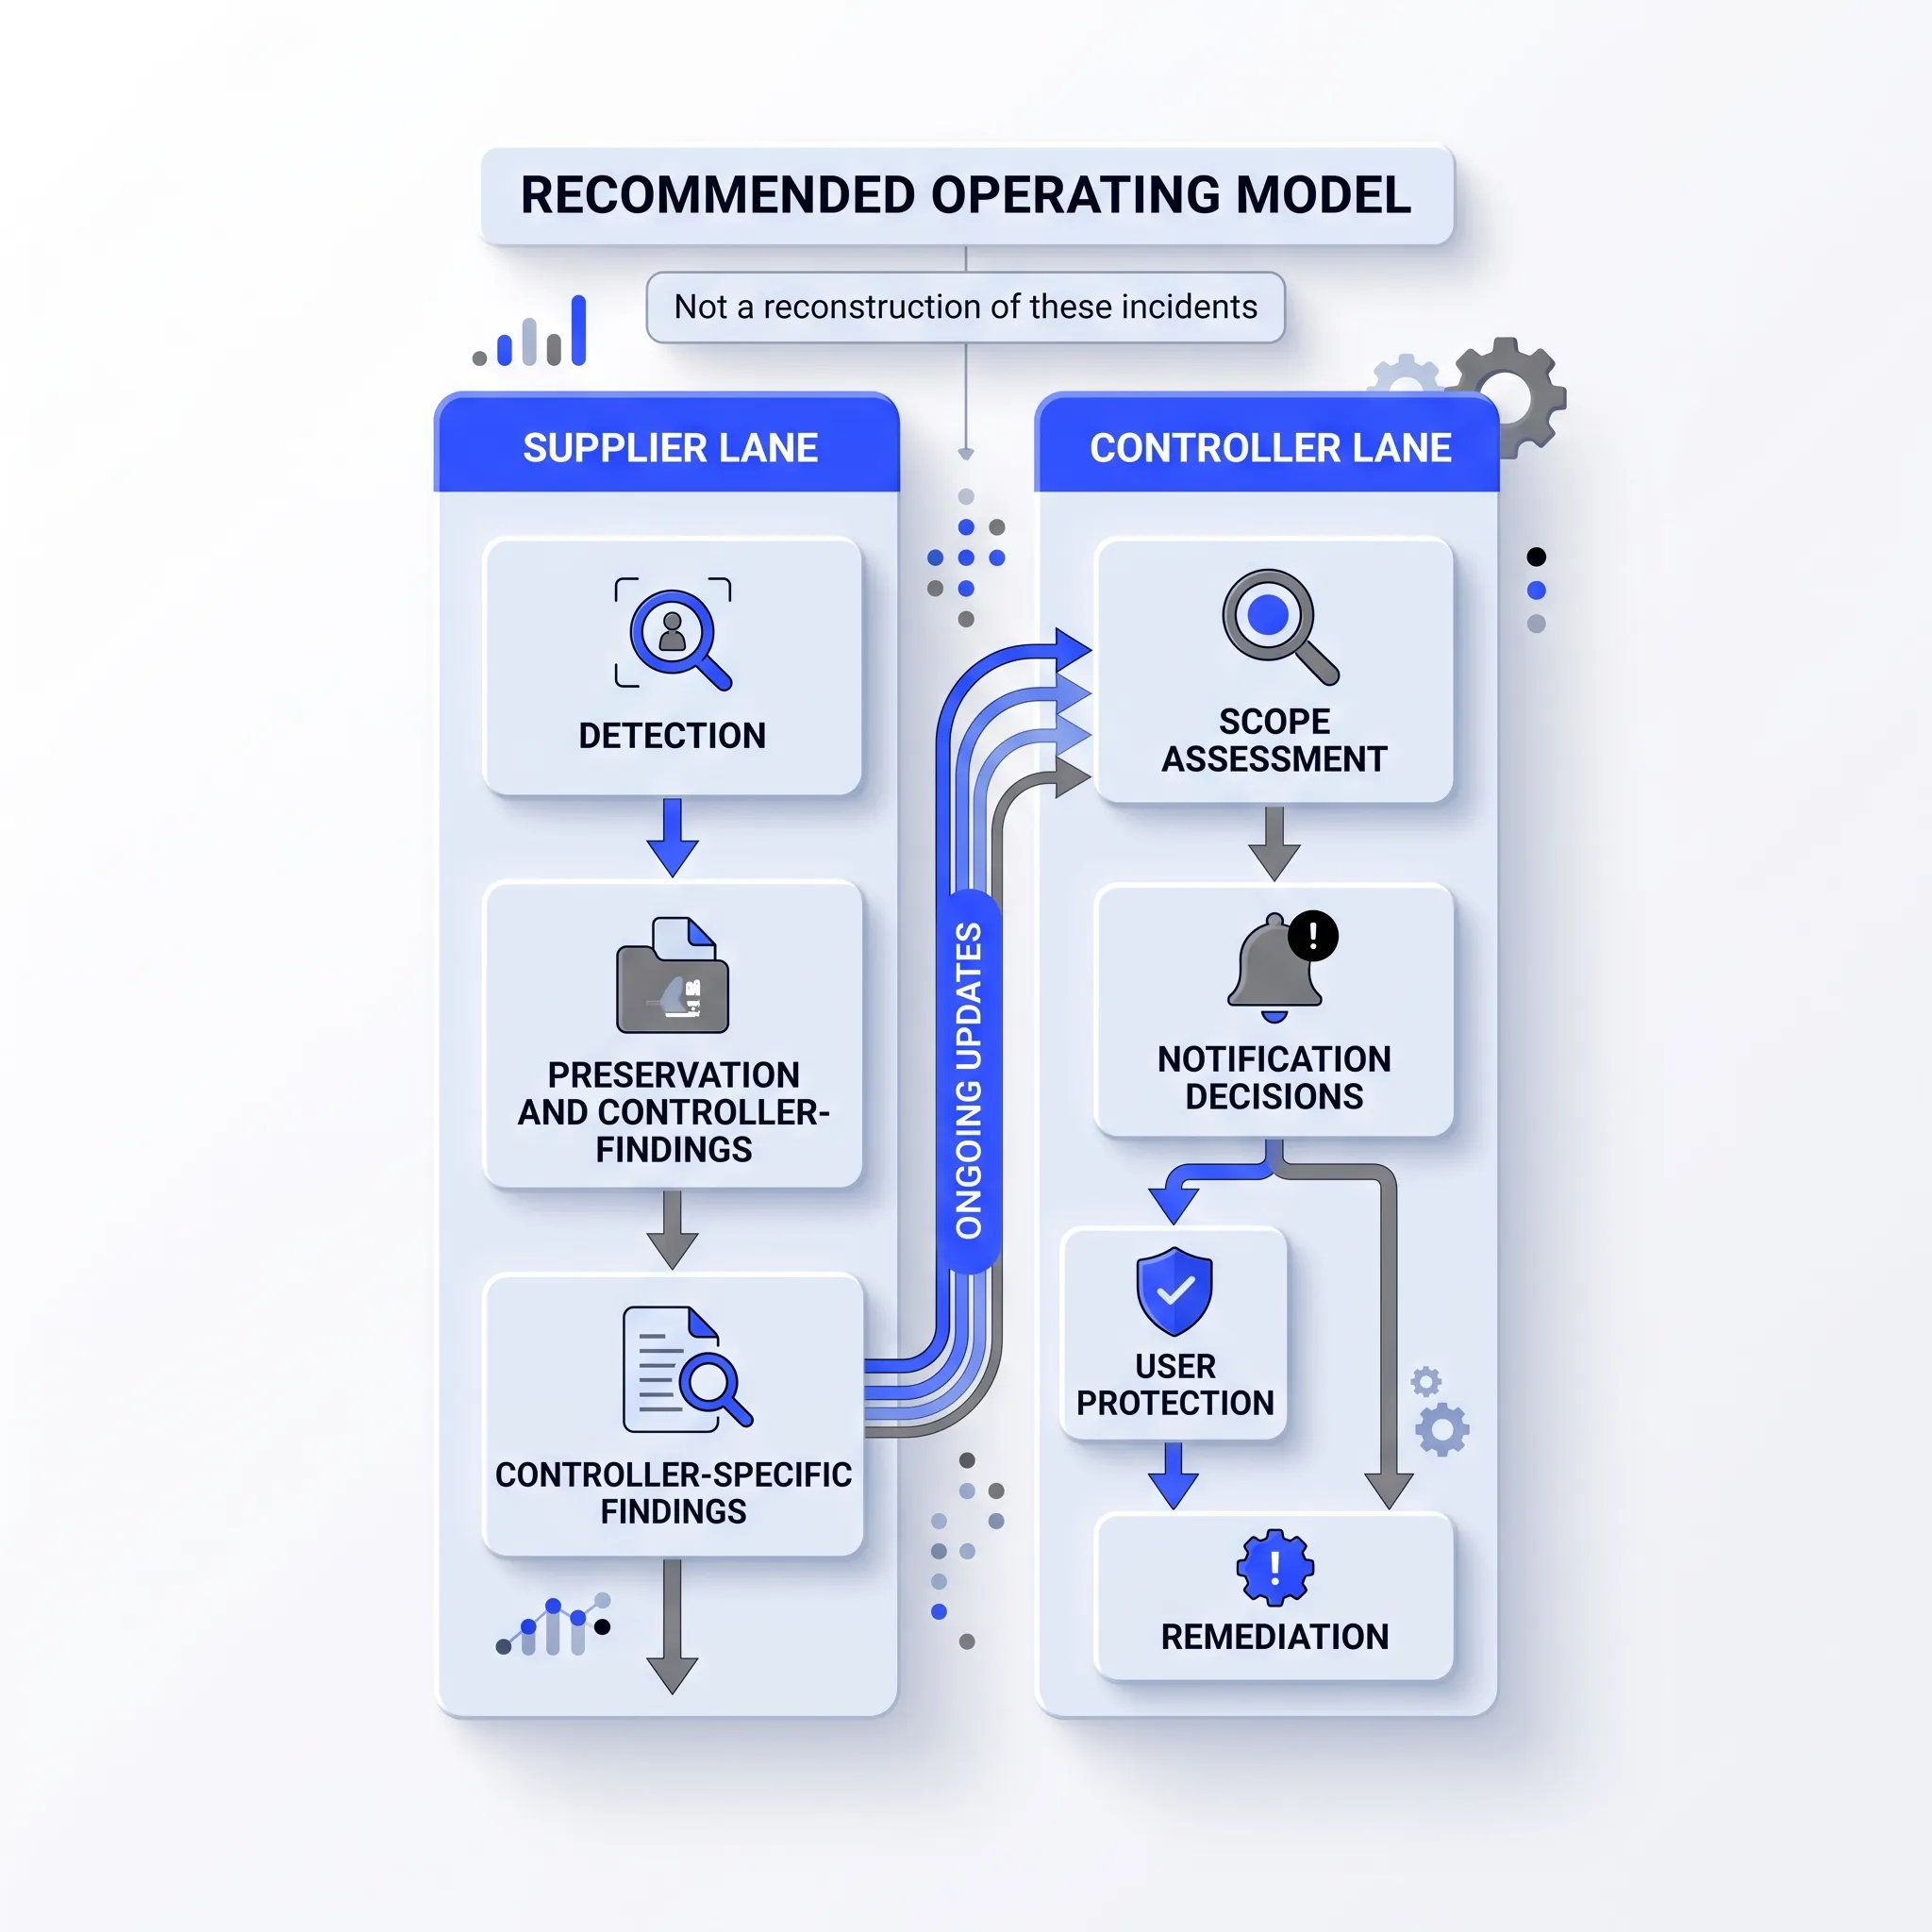
2019/10 sayılı Karar uyarınca, veri işleyen, uhdesindeki kişisel verilerin başkaları tarafından hukuka aykırı olarak ele geçirilmesi durumunda veri sorumlusunu gecikmeksizin bilgilendirmelidir. Veri sorumlusu ise, ihlali öğrendikten sonra gecikmeksizin ve en geç 72 saat içinde Kurul'a bildirimde bulunmalıdır. Eksik bilgiler aşamalı olarak gecikmeksizin iletilebilir; geç bildirim ise gerekçelendirilmelidir.
Etkilenen kişiler belirlendikten sonra, iletişim bilgilerinin mevcut olduğu durumlarda doğrudan, mevcut olmadığı durumlarda ise uygun alternatif yollarla makul olan en kısa sürede bilgilendirilmeleri gerekir. Bu, kişiler için ayrı ve genel bir 72 saatlik süre sınırı değildir.
Bir sözleşme, hızlı tırmandırma sürecini işler hale getirmelidir. Kritik bir platform için aşağıdakileri göz önünde bulundurun temsili sözleşmesel hedefler, hizmete uyarlanmış ve hukuk danışmanıyla gözden geçirilmiş:
Bu örnek hedefler tavsiye niteliğindedir; yasal KVKK süreleri veya beklemek için bir izin değildir. İzlenen bir acil durum rotası, yedek iletişim kişileri ve bir teyit süreci sağlayın. Hafta sonları dahil olmak üzere geçen saatleri tanımlayın ve tırmandırma yolunu test edin.
İşleyenin, veri sorumlusunu uyarmadan önce nihai raporunu, kesinleşmiş kişi sayısını veya pazarlama onayını beklemesine izin veren maddelerden kaçının.
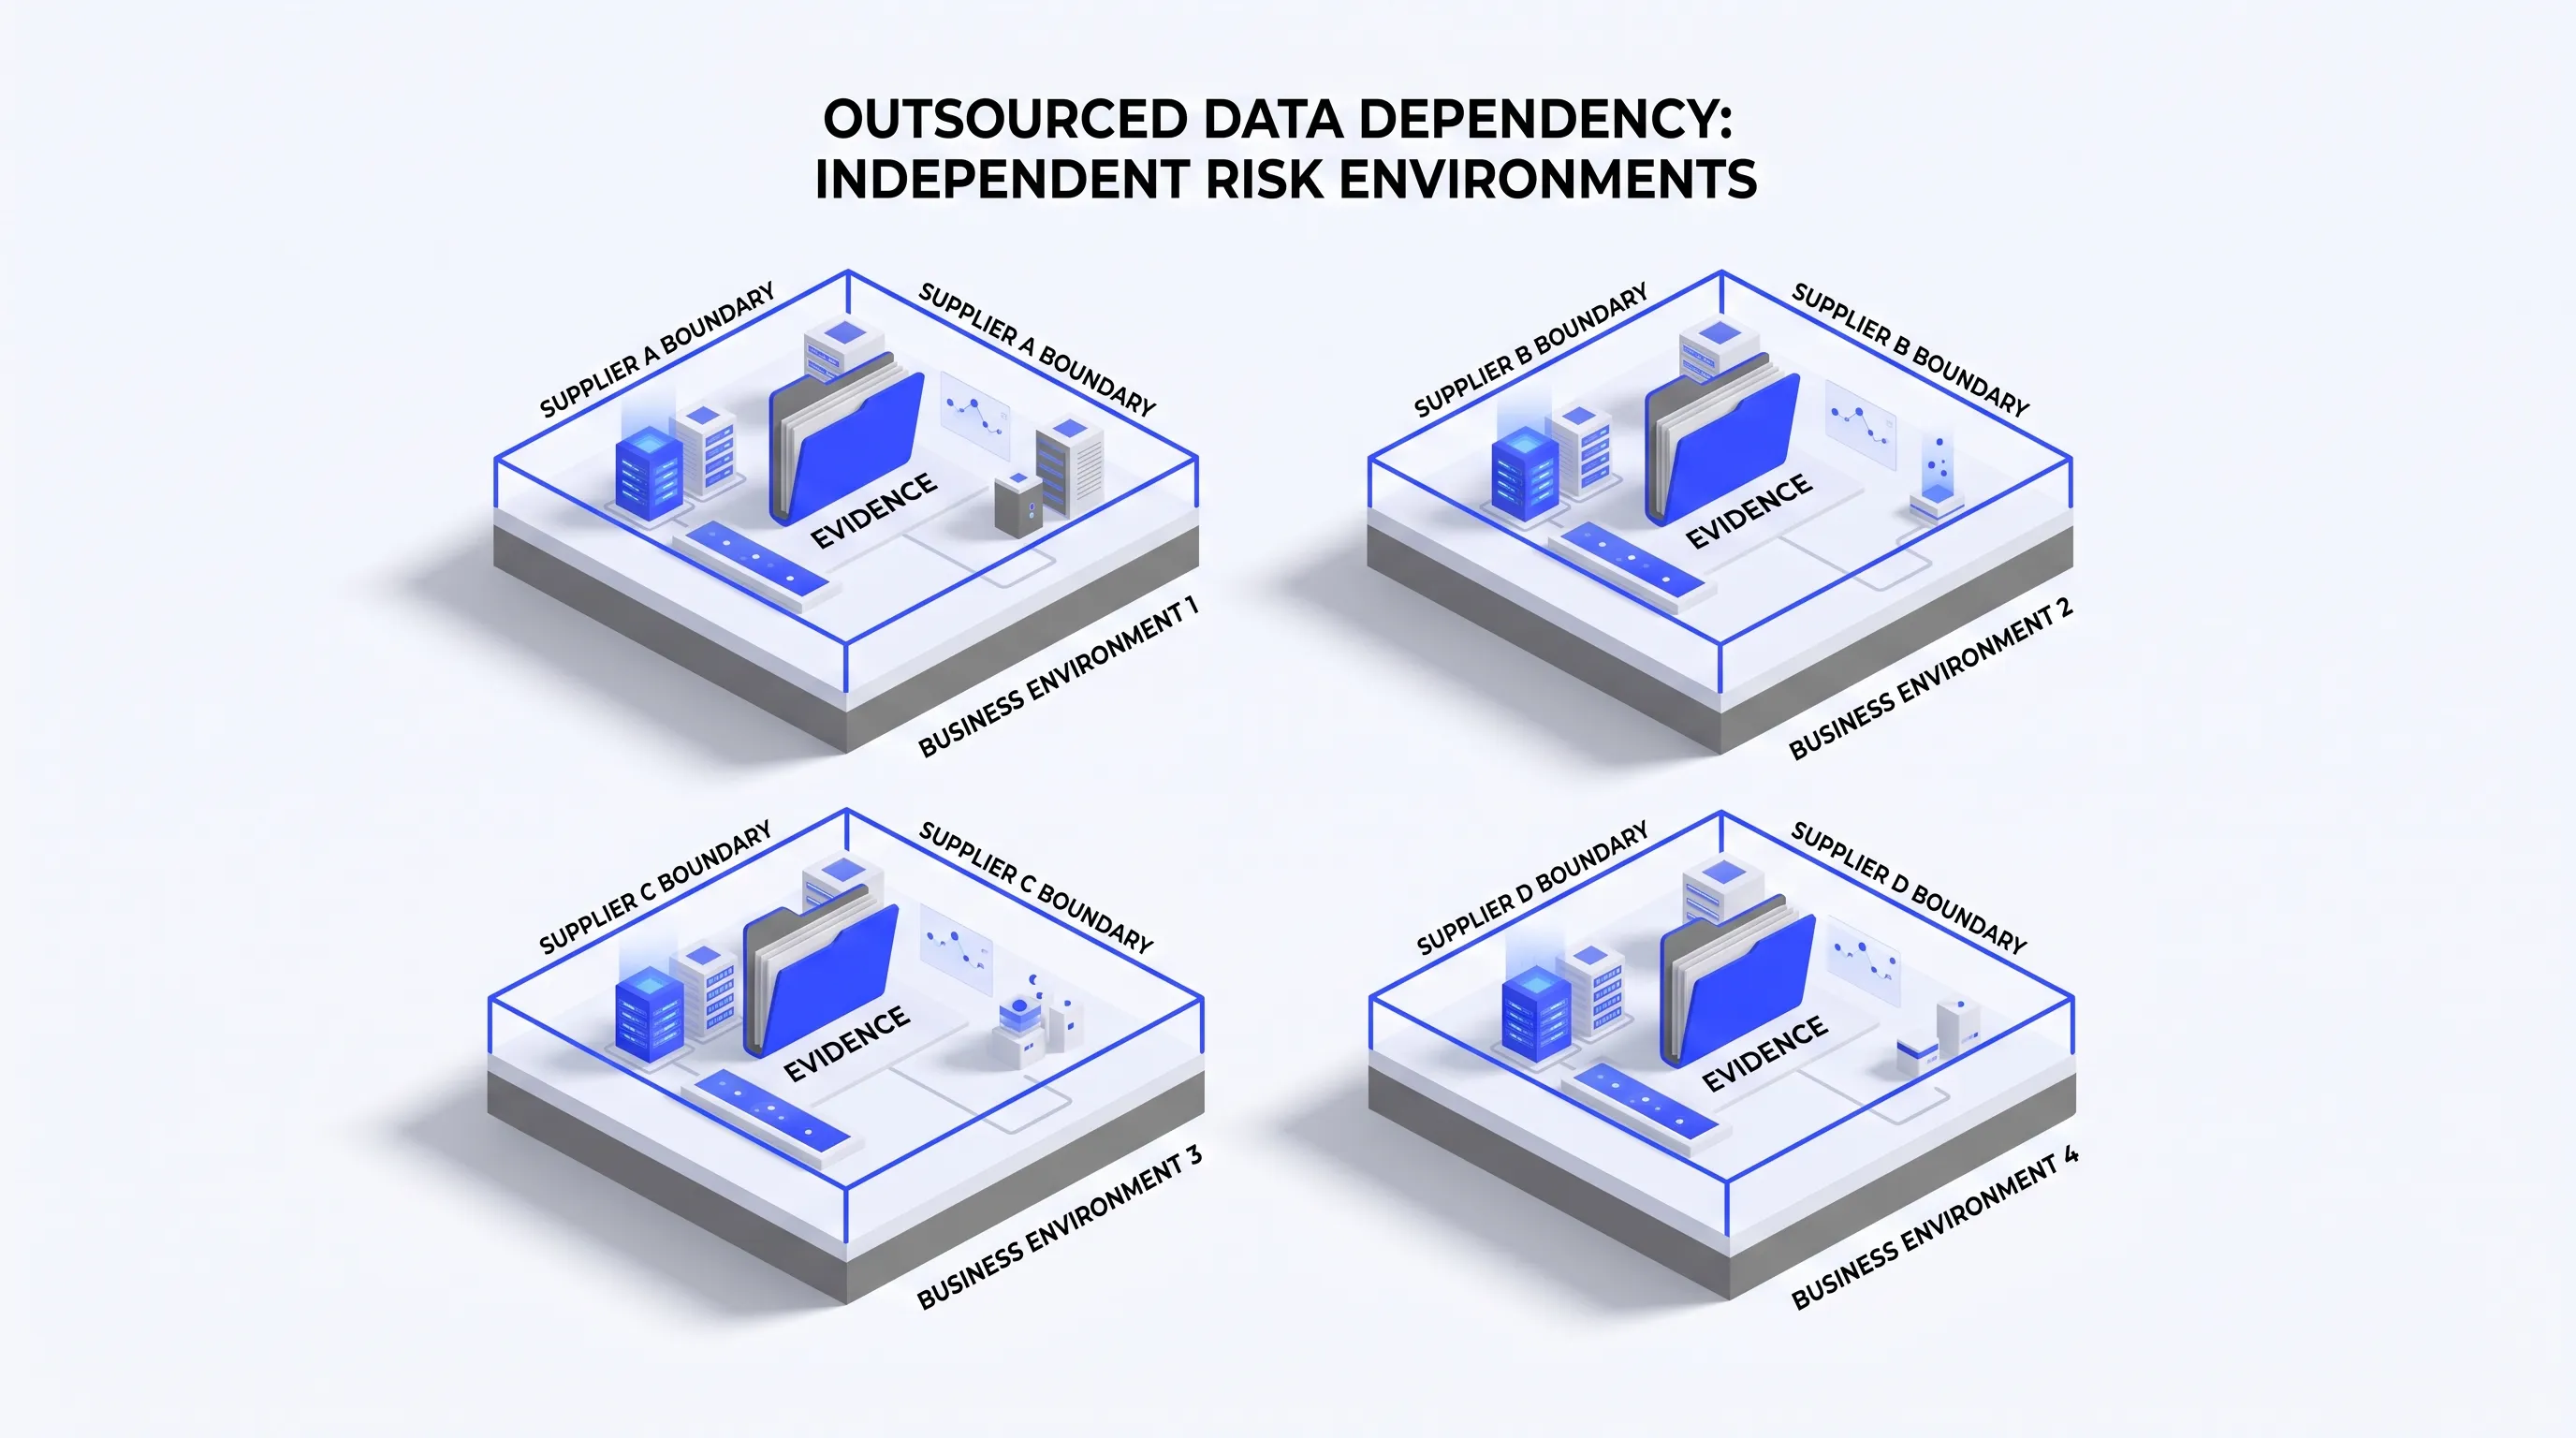
Yoğunlaşma riski, birkaç önemli iş fonksiyonunun aynı temel hizmete veya ayrıcalıklı erişim yoluna bağlı olması durumunda ortaya çıkar. Farklı tedarikçi isimleri, mutlaka bağımsız altyapı anlamına gelmez.
Örneğin, bir perakendeci mağaza ön yüzü, müşteri desteği ve sipariş entegrasyonu için farklı ajanslar kullanabilir ancak bunların üçü de tek bir platform hesabına bağlı olabilir. Bu, bu vakaların yerleşik bir özelliği değil, temsili bir senaryodur.
Sağlayıcıya bir ihlali sınırlayan sınırların neler olduğunu sorun:
Paylaşılan bir platform doğası gereği uygunsuz değildir. Değerlendirme, erişimin nasıl ayrıldığını ve sağlayıcının aynı olay sırasında birden fazla müşteriyi nasıl destekleyeceğini belirlemelidir.
Bir veri işleyen, hizmetini sunmak için barındırma sağlayıcılarına, destek yüklenicilerine veya diğer kuruluşlara ihtiyaç duyabilir. Hangi tarafların kişisel verileri fiilen işlediğini belirleyin; her ticari tedarikçiyi otomatik olarak alt işleyen olarak etiketlemeyin.
İlgili alt sağlayıcılar için tüzel kişiliği, işlevi, dahil olan verileri, barındırma ve destek konumlarını, erişim izinlerini ve bildirim kanalını talep edin. Sınır ötesi etkileri ayrıca değerlendirin.
Sözleşmesel bir güvence olarak, değişikliklerin nasıl bildirileceği ve gözden geçirileceği konusunda anlaşmaya varın. Veri sorumlusunun bilinmeyen bir tedarikçi zincirinin peşinden koşmaması için, ana veri işleyicinin alt tedarikçilere ilişkin kanıtları ve olay güncellemelerini koordine etmesini şart koşun.
Bu, önerilen bir kontrol düzenlemesidir. Özel onay ve sözleşme gereklilikleri, geçerli yasal çerçeveye ve işleme faaliyetine bağlıdır; GDPR hükümleri, KVKK kurallarıyla birebir aynıymış gibi sunulmamalıdır.
Bir tedarikçinin "sorun kontrol altına alındı" şeklindeki genel güvencesi, veri sorumlusunun temel sorularını nadiren yanıtlar: kimin bilgileri açığa çıktı, bu bilgilere ne oldu ve bu sonuca hangi kanıtlar dayanak oluşturuyor?
İlgili kimlik doğrulama, yönetici, veritabanı, dışa aktarma ve güvenlik günlüklerine erişim konusunda anlaşın. Zaman damgaları ve saat dilimleri, koruma kaydı ve kapsam boşluklarına ilişkin açıklamalar talep edin. Günlüklerin kendisini koruyun ve düz metin parolaların veya kullanılabilir belirteçlerin kaydedilmesinden kaçının.
Kanıtlara erişim, diğer müşterilerin verilerine sınırsız erişim anlamına gelmek zorunda değildir. Müşteriye özel özetler, uygun şekilde gizlenmiş raporlar ve bağımsız adli doğrulama süreçleri sözleşmeye dahil edilebilir.
Araştırmacıdan; gözlemlenen erişim, doğrulanmış kopyalama, makul ölçüde açığa çıkma ve belirlenemeyen faaliyetler arasında ayrım yapmasını isteyin. Eksik günlükler güveni sınırlar; ancak verilerin ortamdan dışarı çıkmadığını kanıtlamaz.
Sağlayıcının bulguları, veri sorumlusunun karar sürecini beslemelidir. Bu bulgular, karar sürecinin yerini almamalıdır.
Beş bölümden oluşan bir çalışma değerlendirmesi oluşturun:
Bilinmeyen bir çalışan sayısının ilk bildirimi engellediğini varsaymayın. Aksine, her güvenlik uyarısını kanıtlanmış bir kişisel veri ihlali olarak tanımlamayın. Gerçeklerin veya yasal tetikleyicilerin tartışmalı olduğu durumlarda, soruşturma ve gerekli koruyucu önlemler devam ederken hızlı bir şekilde hukuki değerlendirme alın.
Birden fazla yargı yetkisine tabi kuruluşlar için, geçerli her bildirim rejimini ayrı ayrı değerlendirin. Tek bir raporun veya bir tedarikçinin hukuki sonucunun her yükümlülüğü kapsadığı varsayılmamalıdır.
Bir veri işleyen ihlali, otomatik olarak acil geçişi en iyi yanıt haline getirmez. Plansız bir çıkış hizmetleri kesintiye uğratabilir, kanıtların kaybolmasına neden olabilir veya güvenliği ihlal edilmiş bilgileri yeni bir ortama taşıyabilir.
Hizmetin kullanımına devam edilmesi, kullanımın kısıtlanması veya geçiş yapılması için karar kriterleri oluşturun. İlgili sorular arasında yetkisiz erişimin kontrol altına alınıp alınmadığı, güvenilir kanıtların mevcut olup olmadığı ve sağlayıcının üzerinde anlaşılan iyileştirmeyi sağlayıp sağlayamayacağı yer alır.
Kullanılabilir bir acil durum planı şunları tanımlamalıdır:
Rutin silme veya sözleşme feshinden önce adli kanıtları uygun şekilde koruyun. İşletmenin, test edilmemiş hızlı bir geçiş vaadine güvenmek yerine, azaltılmış tedarikçi erişimiyle çalışıp çalışamayacağını test edin.
Bu soruları işe alım, yenileme ve önemli hizmet değişikliklerinde kullanın. Her bir madde için incelenen kanıtları, kalan boşlukları, sorumluyu ve bir sonraki inceleme tarihini kaydedin.
Doldurulmuş bir anket sadece başlangıçtır. Kritik hizmetler için sağlayıcıdan bir olay devri, müşteriye özel günlük dökümü ve kullanılabilir bir veri dışa aktarımı göstermesini isteyin. Bu uygulamalar, genel güvencelerin gözden kaçırabileceği pratik boşlukları ortaya çıkarır.
Bu dört açıklama, işlemci denetiminin neden imzalı bir sözleşmenin ötesine geçmesi gerektiğini göstermektedir. Veri sorumlularının; zamanında bilgiye, kullanılabilir kanıtlara ve verileri etkilenebilecek kişiler hakkında karar alma süreçlerine ulaşmak için güvenilir bir yola ihtiyacı vardır.
Bu raporların nihayetinde aynı sağlayıcıyı paylaşıp paylaşmadığı, incelenen birincil materyallerde henüz doğrulanmamıştır. İşletmeler yine de operasyonel dersler çıkarabilir: dış kaynaklı süreçleri haritalandırın, tırmandırma ve kanıta erişim prosedürlerini test edin, kurtarma ve çıkış planlarını ihtiyaç duyulmadan önce kullanılabilir hale getirin.
Kooch’un KVKK ve GDPR Uyum Analizi kararlaştırılan tedarikçi kontrollerini, veri akışlarını, güvenlik kanıtlarını ve olay süreçlerini gözden geçirebilir; bulguları önceliklendirerek önerilen iyileştirme sorumlularını belirleyebilir. Hukuki yorum gerektiren sorular müşterinin hukuk danışmanına iletilir.
Birincil materyaller 16 Eylül 2026 tarihinde kontrol edilmiştir. Olay bildirimleri, veri sorumlusu raporlarının bir özetidir; nihai adli tıp veya sorumluluk bulguları olarak değerlendirilmemelidir.